Pas besoin de connaître votre mot de passe Wi-Fi. Une vulnérabilité vieille de seize ans permet à un attaquant situé à portée du réseau de prendre le contrôle de certaines box Internet équipées de composants Broadcom. En France, des Livebox 5 d’Orange et des Box Plus de SFR ont été identifiées comme non corrigées lors de mesures réalisées à Paris.
La faille, baptisée WPSplinter par le chercheur belge Quentin Kaiser, a été dévoilée le 16 octobre 2026 pendant la conférence Hexacon à Paris. Ses démonstrations montrent qu’un pirate peut aller jusqu’à exécuter du code sur la box, récupérer le mot de passe Wi-Fi ou obtenir un accès administrateur, sans être préalablement connecté au réseau.
Ce n’est pas vraiment une attaque « à distance » depuis Internet
Premier point important : parler de piratage « à distance » peut laisser penser qu’un attaquant situé à l’autre bout du monde peut viser directement votre box. Ce n’est pas le scénario démontré.
L’attaquant doit se trouver à portée radio du Wi-Fi de la box : depuis la rue, un appartement voisin, un parking, un hôtel ou potentiellement à plus longue distance avec du matériel adapté. Il n’a en revanche besoin ni du mot de passe Wi-Fi, ni d’être déjà connecté au réseau.
Quentin Kaiser insiste d’ailleurs sur ce point : malgré la proximité de l’antenne dans ses vidéos de démonstration, l’attaque fonctionne également à plus grande distance.
La faille frappe avant même la vérification du mot de passe
Le problème se situe dans une ancienne implémentation Broadcom du WPS, pour Wi-Fi Protected Setup, la fonction permettant d’associer facilement un appareil à un réseau Wi-Fi.
Lors de cette procédure, différents messages peuvent être fragmentés puis réassemblés par la box. Le logiciel de Broadcom contrôle mal la taille de certaines données lors de cette reconstruction. Un message spécialement conçu peut alors provoquer un débordement mémoire.
Le chercheur est parvenu à transformer cette corruption mémoire en deux capacités particulièrement dangereuses : lire des informations présentes dans la mémoire de la box et lui faire exécuter du code arbitraire.
Il récupère le mot de passe Wi-Fi d’une box Orange
Les démonstrations les plus impressionnantes ont pour le moment été réalisées en Belgique. Sur une box Askey TCG3000 d’Orange Belgium, Quentin Kaiser parvient à exécuter du code sans authentification, lire le mot de passe Wi-Fi stocké dans la mémoire de l’équipement puis le renvoyer à l’attaquant par Wi-Fi.
Il se connecte ensuite normalement au réseau avec la clé récupérée.
Sur une BBOX3V+ de Proximus, l’exploitation va encore plus loin : le chercheur obtient un shell permettant d’exécuter des commandes directement sur la box. La communication peut elle-même passer par des trames Wi-Fi, sans nécessiter de serveur de contrôle externe.
Livebox 5 et SFR Box Plus repérées comme non corrigées à Paris
L’enquête devient particulièrement intéressante pour la France. Quentin Kaiser a effectué un repérage passif des réseaux Wi-Fi à Paris afin d’identifier les équipements utilisant encore l’ancienne implémentation vulnérable.
Parmi les appareils observés, la Livebox 5 Sagemcom Fast5656_OFR d’Orange apparaît comme non corrigée. Même situation pour la Box Plus de SFR, également commercialisée comme Box 7, dans ses variantes NB6VAC-FXC-r0 et NB6VAC-FXC-r1.
À l’inverse, la Livebox 6 Fast5670, une référence Orange Fast5698, un répéteur Wi-Fi 6 Sercomm et la Bbox Wi-Fi 7 Sagemcom F5696b de Bouygues Telecom apparaissaient corrigés dans ce même relevé.
Aucune Freebox n’apparaît dans les observations parisiennes, mais cela ne permet absolument pas d’affirmer que toutes les Freebox sont immunisées : le relevé n’avait pas vocation à tester l’intégralité du parc français.
Une faille introduite en 2010 et toujours présente seize ans plus tard
Le plus surprenant est l’âge de la vulnérabilité. Selon Quentin Kaiser, le code vulnérable est présent dans le SDK de Broadcom depuis au moins 2010.
Broadcom connaissait le problème au plus tard en 2018 et avait alors fourni une correction partielle avant de recommander aux fabricants de migrer vers une autre implémentation. Pourtant, de nombreux équipements actuellement en service utilisent toujours l’ancien composant.
Le chercheur indique également que Broadcom a refusé d’attribuer un numéro CVE à la vulnérabilité et n’a pas publié d’alerte publique dédiée. Une décision qui, selon lui, peut expliquer pourquoi autant de fabricants n’ont jamais intégré de correctif.
Les puces de millions de routeurs pourraient être concernées
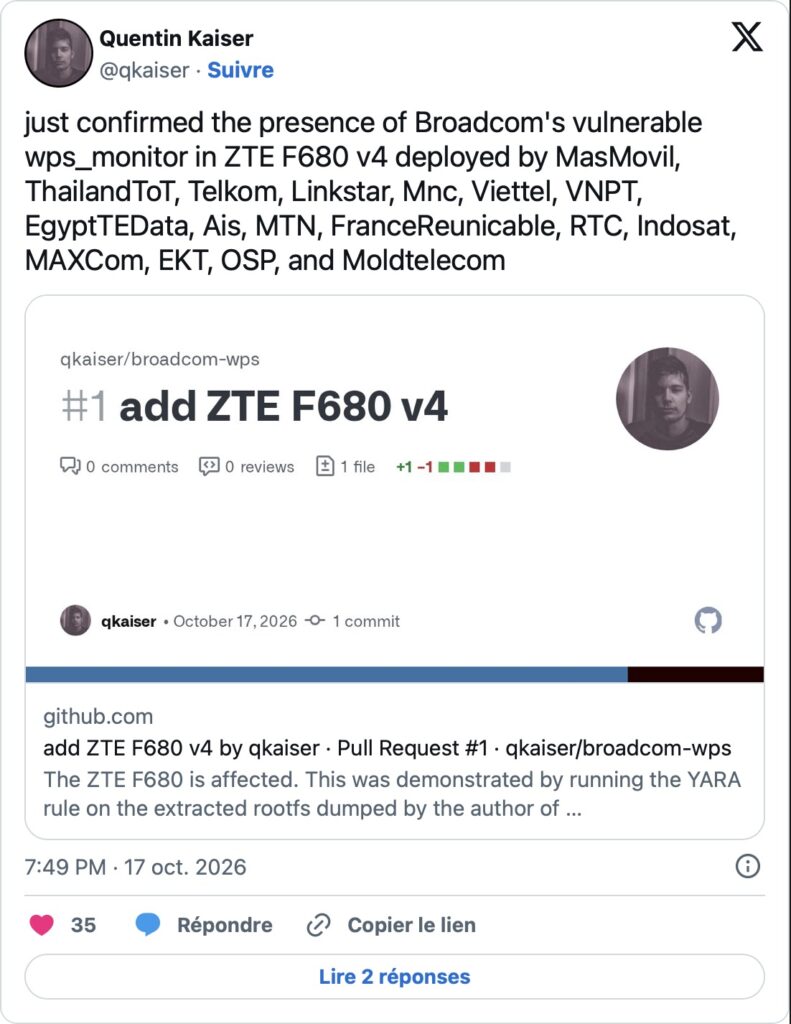
Le problème dépasse largement Orange et SFR. Les familles de composants Broadcom potentiellement concernées comprennent plusieurs générations utilisées dans des dizaines de marques et des centaines de modèles de routeurs et points d’accès.
Pour la seule Belgique, Quentin Kaiser estime qu’environ 850 000 box Proximus, 500 000 équipements de l’ancien parc VOO et 210 000 box Orange Belgium pourraient être concernés. Il qualifie lui-même ces chiffres d’estimations avec un niveau de confiance moyen.
À l’échelle mondiale, le chercheur parle de millions d’équipements potentiellement vulnérables.
Changer son mot de passe Wi-Fi ne sert à rien
Un mot de passe de trente caractères ne bloque pas cette attaque. La vulnérabilité intervient avant l’authentification normale au réseau. Modifier sa clé Wi-Fi n’empêche donc pas l’exploitation de la faille.
Désactiver le WPS peut sembler être la solution évidente. Orange permet d’ailleurs de désactiver cette fonction depuis l’interface de ses Livebox. Mais les travaux publiés ne permettent pas encore d’affirmer que cette désactivation neutralise systématiquement le composant vulnérable au niveau bas.
La véritable correction doit donc venir du firmware de la box. Les équipements des opérateurs sont normalement mis à jour automatiquement. En attendant, couper totalement le Wi-Fi et utiliser uniquement Ethernet éliminerait le vecteur radio, mais cette solution est évidemment difficilement applicable dans la plupart des foyers.
Orange et SFR n’apparaissent pas dans la chronologie de divulgation
Autre élément relevé par Cyberattaque.org : la chronologie détaillée par Quentin Kaiser montre qu’il a alerté Broadcom en juillet 2026, puis Proximus, Orange Belgium, VOO, le Centre pour la cybersécurité Belgique et CERT/CC.
Orange France et SFR n’apparaissent pas dans cette chronologie publique. Il est donc impossible de savoir si les deux opérateurs français avaient été directement informés et avaient déjà commencé à préparer un correctif avant la présentation publique du 16 octobre.
Pas de preuve d’exploitation criminelle pour le moment
Aucun élément public ne montre actuellement que WPSplinter est déjà utilisé par des cybercriminels contre des abonnés Orange ou SFR.
Le scénario reste néanmoins redoutable pour des attaques ciblées. Une personne stationnée à proximité d’un domicile, d’une entreprise ou d’un hôtel pourrait viser une box sans disposer au préalable d’aucun identifiant. Une fois l’équipement compromis, elle se trouve à la frontière entre Internet et tous les appareils du réseau local.
C’est probablement le principal enseignement de cette découverte : une vulnérabilité enfouie dans un composant Wi-Fi depuis 2010 peut encore exposer en 2026 des box distribuées par les plus grands opérateurs européens. Et cette fois, connaître le mot de passe n’est même plus nécessaire.