Une vulnérabilité informatique pourrait exposer les données personnelles et administratives de milliers de patients suivis par SOS Oxygène, un important prestataire français de santé à domicile. Le 10 novembre 2026, le hacker du groupe LunarisSec a révélé à cyberattaque.org, l’existence présumée d’une faille de type IDOR sur une plateforme de l’entreprise, susceptible de rendre accessibles plus de 15 171 lignes de données. Les informations présentées comprennent notamment des identités, des coordonnées, mais également des champs relatifs à la situation administrative des patients, à leur profil et aux professionnels intervenant dans leur prise en charge.
Fondé en 1991, SOS Oxygène est un groupe français spécialisé dans les prestations de santé à domicile. Il intervient notamment dans l’oxygénothérapie, l’assistance respiratoire, le traitement de l’apnée du sommeil et le suivi de patients nécessitant des équipements médicaux. Le groupe dispose de nombreuses agences réparties sur le territoire français.
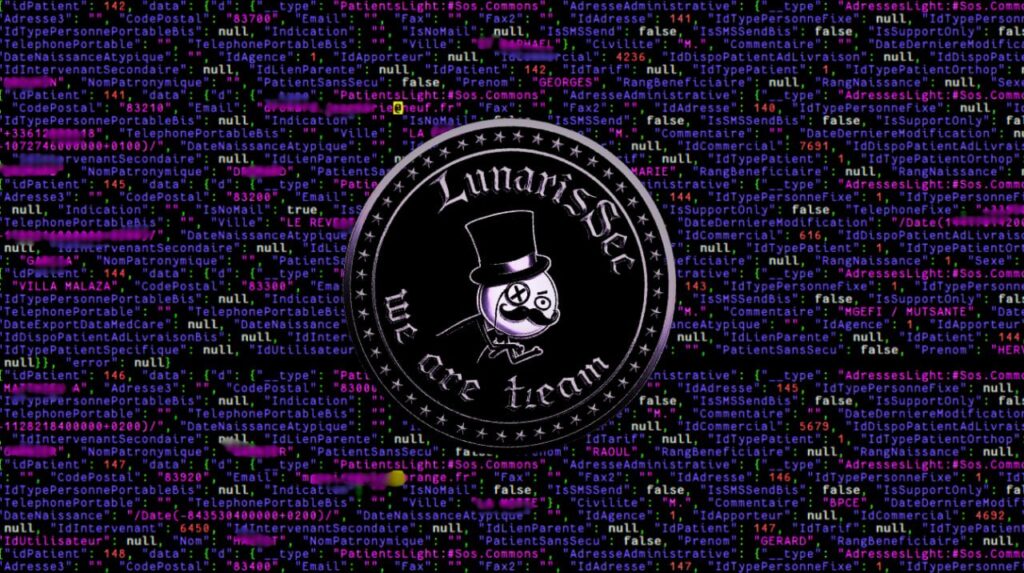
Une vulnérabilité IDOR potentiellement exploitable sur la plateforme
Selon les informations communiquées par LunarisSec le 10 novembre 2026, une interface informatique de SOS Oxygène présenterait une vulnérabilité de type IDOR (Insecure Direct Object Reference).
Cette faille apparaît lorsqu’une application ne vérifie pas correctement les autorisations d’accès aux informations demandées. Un utilisateur pourrait ainsi consulter des données appartenant à d’autres personnes en manipulant les identifiants des enregistrements.
Ce type de vulnérabilité est également associé aux failles BOLA (Broken Object Level Authorization), qui concernent les contrôles d’accès aux ressources exposées par les API.
LunarisSec évoque 15 171 lignes potentiellement exposées. Ce chiffre n’a pas été vérifié indépendamment et ne correspond pas nécessairement à autant de patients distincts.
Identité, taille, situation administrative et intervenants : ce que révèle la structure des données
La structure informatique présentée pour cette vulnérabilité apporte de nouvelles précisions sur la nature des informations susceptibles d’être accessibles.
Les champs recensés ne se limitent pas aux simples coordonnées des patients. Ils couvrent également plusieurs aspects de leur identification, de leur situation administrative et de leur prise en charge.
Les catégories de données identifiées dans la structure comprennent notamment :
- Identité : civilité, nom, prénom, nom patronymique et sexe ;
- Informations personnelles : date de naissance, rang de naissance et taille ;
- Coordonnées : adresses postales, ville, code postal, adresses email, numéros de téléphone fixes et mobiles ;
- Situation administrative : champs relatifs au rang de bénéficiaire, au type de patient et à l’absence éventuelle d’affiliation à la Sécurité sociale ;
- Suivi du patient : identifiants internes, agence de rattachement, intervenants principaux et secondaires ;
- Organisation des prestations : références associées aux livraisons, aux tarifs, aux apporteurs et aux collaborateurs commerciaux ;
- Informations complémentaires : champ de commentaire libre et dates de modification des dossiers.
La présence de ces champs dans la structure informatique ne démontre pas qu’ils sont tous renseignés dans les 15 171 lignes revendiquées. L’exemple détaillé présente en effet des valeurs nulles, et non des dossiers individuels complets.
Leur existence révèle néanmoins que l’interface concernée est conçue pour manipuler des informations potentiellement plus étendues que les seules identités et coordonnées des patients.
Des informations sur la prise en charge médicale potentiellement sensibles
Plusieurs champs attirent particulièrement l’attention dans le contexte d’un prestataire de santé à domicile.
La présence d’informations relatives à la taille, au type de patient, aux intervenants et à l’organisation des livraisons pourrait permettre, si ces champs sont renseignés et accessibles, de mieux comprendre les modalités de suivi de certaines personnes.
Les références aux intervenants principaux et secondaires pourraient également permettre de relier des dossiers à des professionnels ou à des équipes chargées des prestations.
Le champ de commentaire libre représente un autre point de vigilance. Selon son utilisation par les équipes, il pourrait contenir des précisions administratives ou des observations relatives à la situation d’un patient. Aucun contenu de ce type n’a cependant été établi dans les éléments examinés.
La structure communiquée ne démontre pas la présence de diagnostics, de prescriptions médicales, de comptes rendus de soins ou de numéros de Sécurité sociale complets. Le champ relatif à l’absence de couverture sociale ne doit notamment pas être confondu avec un numéro d’assuré.
Des risques d’escroqueries ciblées et d’atteinte à la confidentialité
Si la vulnérabilité permet réellement de consulter des fiches de patients, la combinaison de coordonnées personnelles et d’informations sur leur prise en charge pourrait faciliter des tentatives d’escroquerie particulièrement crédibles.
Des individus malveillants pourraient notamment se faire passer pour SOS Oxygène, un technicien ou un professionnel de santé afin de proposer de fausses interventions, réclamer un paiement ou demander des informations personnelles supplémentaires.
La connaissance d’une relation entre une personne et un prestataire médical peut également constituer une atteinte à sa vie privée, indépendamment de la présence éventuelle de diagnostics dans les fichiers.
Aucune exploitation frauduleuse de ces informations n’a été établie à ce stade.
Une faille signalée mais aucune confirmation officielle de SOS Oxygène
Au 10 novembre 2026, aucune communication publique de SOS Oxygène confirmant cette vulnérabilité n’a été identifiée. L’entreprise n’a pas précisé si la faille signalée a été reproduite, si elle a été corrigée ou si des données ont effectivement été consultées par des personnes non autorisées.
La durée éventuelle de l’exposition, le nombre réel de patients concernés et l’existence d’une extraction massive restent donc inconnus.
Les nouvelles informations sur la structure des dossiers montrent toutefois que le périmètre potentiel dépasse les simples coordonnées personnelles. Il pourrait également concerner des éléments administratifs et organisationnels associés au suivi médical à domicile.
Cette affaire illustre un risque important pour les plateformes de santé : une erreur de contrôle d’accès sur une interface informatique peut potentiellement exposer des informations très détaillées sur les patients et leur prise en charge, sans nécessiter une intrusion complexe dans les serveurs de l’établissement.