Le groupe français Inovie confirme une fuite de données personnelles concernant des patients de plusieurs de ses laboratoires à la suite de la cyberattaque de Maileva, un prestataire du groupe La Poste. Depuis début novembre 2026, une notification de sécurité apparaît sur les sites de nombreuses structures du réseau. Des noms, prénoms et adresses postales ont perdu leur confidentialité. Plus inquiétant, Inovie reconnaît ne pas être en mesure d’établir la liste des patients potentiellement concernés.
Fondé en 2010 et basé à Montpellier, Inovie est l’un des principaux groupes français de biologie médicale. Présent en France métropolitaine et en outre-mer, il représente environ 20 % de l’activité de biologie médicale privée du pays. Son réseau rassemble de nombreux laboratoires de proximité spécialisés dans les analyses médicales, le diagnostic et le dépistage.
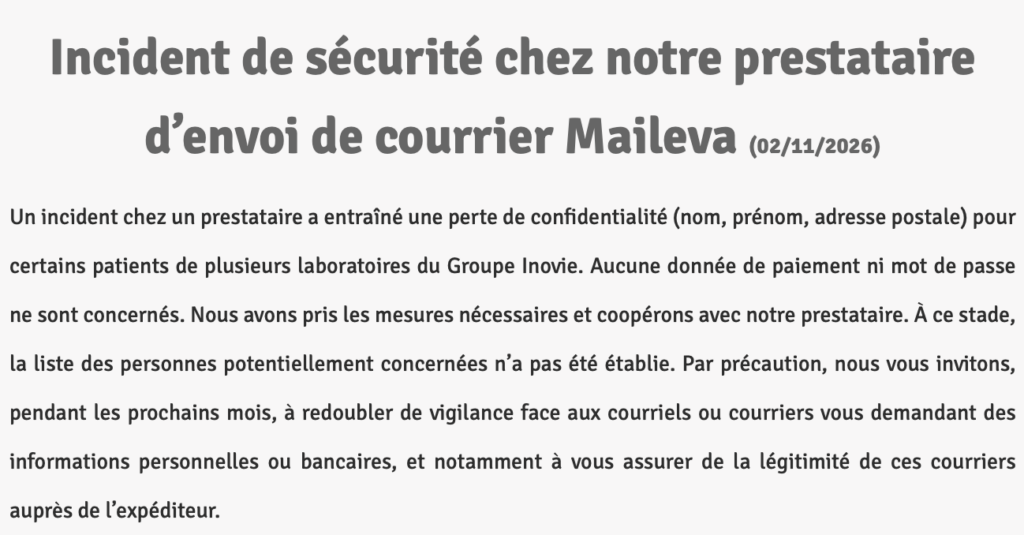
Une alerte de sécurité diffusée sur de nombreux sites du groupe Inovie
Les recherches effectuées par Cyberattaque.org ont permis d’identifier une notification concernant Maileva sur plusieurs espaces officiels de laboratoires appartenant au groupe Inovie.
Le message est notamment visible sur les pages des réseaux suivants :
- Inovie AXBIO, notamment implanté dans les Pyrénées-Atlantiques ;
- Inovie BioMedilab, présent notamment dans les Pyrénées-Orientales et l’Aude ;
- Inovie Biofusion ;
- Inovie CBM, dont le siège se situe à Muret, en Haute-Garonne ;
- Inovie GEN-BIO, présent notamment en Auvergne ;
- Inovie Biopyrénées, implanté dans le sud-ouest de la France ;
- Inovie Labosud, présent dans le sud de la France.
De son côté, Novabio, qui a rejoint Inovie fin 2025, a publié une communication spécifique le 2 novembre 2026, confirmant également que certains patients de plusieurs laboratoires du groupe ont subi une perte de confidentialité de leurs informations personnelles.
La diffusion de cette alerte sur plusieurs sites ne signifie toutefois pas que tous les laboratoires cités, ni l’ensemble de leurs patients, sont individuellement touchés. Le message étant commun à plusieurs espaces du réseau, il ne permet pas de déterminer précisément quelles structures détiennent des dossiers compromis.
Une cyberattaque contre Maileva révélée dès le 24 septembre
L’affaire trouve son origine dans les incidents de sécurité affectant Maileva, une marque de Docaposte spécialisée dans l’expédition et la gestion de courriers professionnels.
Le 24 septembre 2026, Cyberattaque.org révélait déjà une cyberattaque visant Maileva, filiale du groupe La Poste. Le prestataire avait interrompu ses services dès le 23 septembre après avoir identifié des tentatives d’accès non autorisées à certains comptes clients.
Les premières investigations portaient notamment sur une tentative d’utilisation frauduleuse du service pour expédier des courriers sans l’autorisation de leurs propriétaires.
Le 9 octobre, une nouvelle communication du Service de prévention et de santé au travail en Cornouaille révélait qu’un tiers non autorisé avait également pu accéder à une base de suivi des courriers de Maileva.
Cette base contenait notamment des coordonnées de destinataires et des informations associées aux envois. Les communications disponibles ne permettent pas de déterminer si ces différents accès relèvent d’une seule compromission ou de plusieurs incidents techniquement distincts.
Début novembre, les notifications du groupe Inovie viennent désormais confirmer les conséquences de l’incident Maileva pour certains patients de son réseau.
Des noms et des adresses de patients compromis
Dans sa communication, Inovie précise que les données personnelles ayant subi une perte de confidentialité comprennent :
- Noms des patients ;
- Prénoms ;
- Adresses postales.
Le groupe précise qu’aucune donnée de paiement ni aucun mot de passe ne sont concernés par cet incident.
Les notifications ne mentionnent pas de compromission de résultats d’analyses médicales ni de comptes rendus biologiques. Rien ne permet donc d’affirmer que de tels documents ont été consultés ou extraits chez Maileva dans le cadre de cet incident.
La difficulté principale reste le périmètre de la fuite. Inovie indique que la liste des personnes potentiellement concernées n’a pas encore été établie. Aucun nombre de patients ni volume de données compromises n’est communiqué.
Comment un prestataire postal peut-il exposer les données de plusieurs laboratoires ?
La particularité de cette cyberattaque réside dans la centralisation des informations auprès d’un prestataire commun.
Pour assurer l’expédition de courriers, les laboratoires peuvent transmettre à Maileva des données permettant d’identifier leurs destinataires. Ces informations sont ensuite traitées dans les outils informatiques du prestataire.
Un accès non autorisé à une infrastructure mutualisée peut donc compromettre simultanément les données de plusieurs clients professionnels, sans que leurs systèmes informatiques respectifs aient été directement piratés.
Dans le cas d’Inovie, aucune information publique ne permet d’affirmer que les serveurs utilisés pour réaliser les analyses médicales ou transmettre les résultats aux patients ont été compromis par cet incident Maileva.
Un risque de phishing ciblé pour les patients
Si les données annoncées paraissent limitées, leur association avec un réseau de laboratoires médicaux présente des risques particuliers.
Des cybercriminels pourraient utiliser les coordonnées compromises pour envoyer de faux courriers au nom d’Inovie ou d’un laboratoire de son réseau, notamment pour réclamer des frais d’analyses, demander une mise à jour administrative ou orienter les patients vers un faux service de paiement.
Selon les informations effectivement disponibles sur l’origine des courriers, la connaissance d’une relation entre une personne et un établissement médical pourrait également faciliter des tentatives d’ingénierie sociale.
Le groupe recommande aux patients de redoubler de vigilance face aux courriers et courriels demandant des informations personnelles ou bancaires et de vérifier systématiquement leur authenticité auprès de l’expéditeur supposé.
Inovie confirme l’incident, mais son ampleur reste inconnue
Au 5 novembre 2026, le groupe Inovie reconnaît officiellement une perte de confidentialité concernant certains patients de plusieurs de ses laboratoires. Il indique avoir pris les mesures nécessaires et coopérer avec Maileva.
En revanche, aucune liste exhaustive des laboratoires directement concernés, aucun bilan chiffré des patients touchés et aucune date précise d’extraction des informations n’ont été rendus publics.
Cette affaire intervient dans un contexte déjà difficile pour le réseau Inovie. En septembre 2025, Inovie Labosud avait subi une autre cyberattaque concernant potentiellement 3,2 millions de patients, avec des données administratives et certaines informations médicales. Plus récemment, Novabio a également signalé le 30 octobre 2026 un incident distinct affectant son propre système qualité, susceptible d’avoir compromis certaines informations de santé.
Aucun lien technique n’est établi entre ces précédents incidents et la compromission de Maileva.
La multiplication de ces notifications met néanmoins en lumière une difficulté majeure pour les acteurs de la santé : la confidentialité des données des patients dépend non seulement de la sécurité des laboratoires, mais également de celle des nombreux prestataires auxquels ils confient leurs informations.