Notion confirme que des conversations entre ses utilisateurs et son assistant d’intelligence artificielle ont été exposées à la suite d’une cyberattaque contre son fournisseur Fireworks AI. Dans une communication officielle du 9 novembre 2026, l’entreprise reconnaît que moins de 1 % de ses espaces de travail sont concernés. Mais l’enquête révèle une affaire plus importante : Fireworks AI a subi deux épisodes de compromission en octobre, entraînant également l’exposition de clés d’accès, de données de facturation, de jeux de données et de modèles d’intelligence artificielle.
Notion est une plateforme américaine de productivité et de travail collaboratif utilisée par des particuliers et des entreprises du monde entier. Elle permet de centraliser des documents, des bases de données, des projets et des informations professionnelles. Son assistant Notion AI permet notamment de rédiger des contenus, de résumer des documents et d’interroger des informations à l’aide de modèles d’intelligence artificielle.
Des conversations avec Notion AI retrouvées dans les données compromises
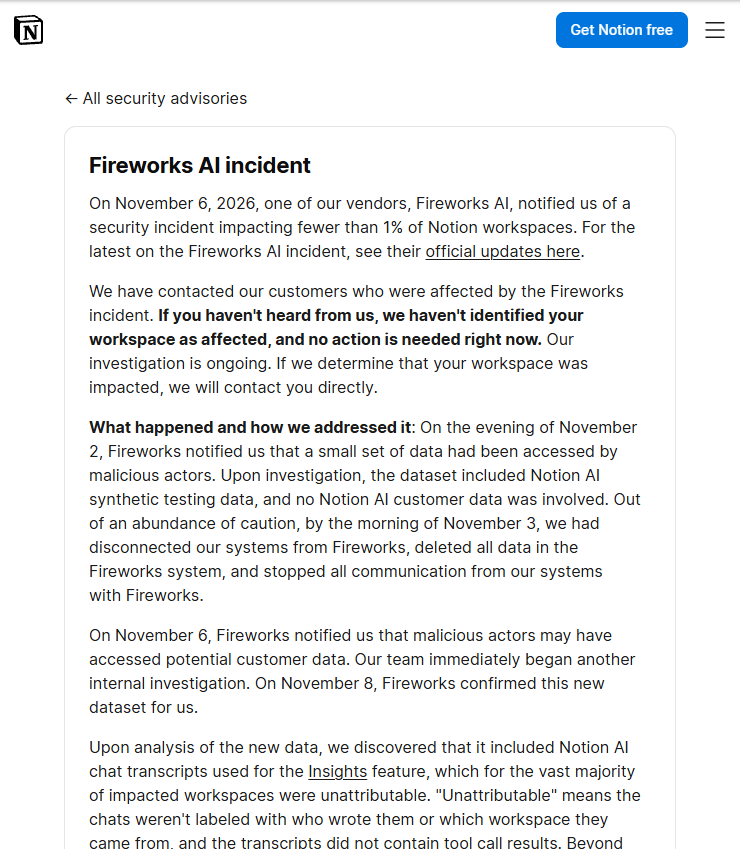
Dans son communiqué officiel, Notion reconnaît qu’un ensemble de données accessible aux attaquants contenait des transcriptions de conversations avec Notion AI.
Ces conversations étaient utilisées par une fonctionnalité appelée Insights, permettant aux entreprises d’analyser et de mieux comprendre l’utilisation de l’intelligence artificielle dans leurs espaces de travail.
Pour réaliser certaines opérations de classification, Notion faisait appel à Fireworks AI, une entreprise américaine spécialisée dans les infrastructures permettant d’exécuter des modèles d’intelligence artificielle.
Moins de 1 % des espaces de travail Notion seraient concernés. L’entreprise ne communique cependant ni le nombre exact d’organisations touchées, ni celui des utilisateurs, ni le volume des conversations exposées.
Ce pourcentage concerne les espaces de travail et ne doit donc pas être interprété comme une proportion d’utilisateurs individuels. Un même espace professionnel peut rassembler plusieurs dizaines ou centaines de collaborateurs.
Une première cyberattaque dès le 6 octobre, puis une seconde intrusion
L’analyse des communications officielles de Fireworks AI révèle que l’incident ne commence pas en novembre, mais dès le 6 octobre 2026.
Ce jour-là, le fournisseur détecte une utilisation frauduleuse de certains de ses identifiants informatiques internes. Des acteurs non autorisés sont parvenus à accéder à des variables d’environnement utilisées dans des opérations d’évaluation de modèles.
Ces variables pouvaient notamment contenir des clés API et des jetons d’authentification permettant d’accéder à des services informatiques.
Fireworks commence à informer certains clients le 7 octobre, puis publie un premier bulletin de sécurité le 9 octobre. À cette date, l’entreprise affirme ne disposer d’aucune preuve d’accès non autorisé aux modèles, aux jeux de données ou aux conversations traitées par ses services d’inférence.
Mais les investigations vont ensuite révéler un deuxième épisode.
Le 23 octobre, un fournisseur cloud externe hébergeant des machines de recherche et développement de Fireworks subit lui-même un incident de sécurité. Le lendemain, les attaquants utilisent cet environnement pour atteindre des machines de développement de Fireworks et y exécuter une charge informatique non autorisée.
Cette activité, détectée le 24 octobre, entraîne une nouvelle exposition de données clients. Fireworks indique avoir immédiatement engagé des mesures de confinement et ne plus avoir observé d’accès frauduleux réussi à partir du 25 octobre.
Le lien exact entre les deux épisodes d’octobre et les différentes catégories de données compromises n’a pas été entièrement détaillé publiquement.
Notion déconnecte Fireworks le 3 novembre, mais découvre la fuite cinq jours plus tard
La chronologie des notifications adressées à Notion est particulièrement révélatrice.
Le 2 novembre au soir, Fireworks informe Notion qu’une première série de données a été consultée par des acteurs malveillants. Les analyses initiales indiquent que ces informations correspondent à des données synthétiques utilisées pour tester Notion AI, sans données réelles de clients.
Par précaution, dès le matin du 3 novembre, Notion coupe toutes ses connexions avec Fireworks, supprime les données présentes dans les systèmes du prestataire et interrompt les échanges entre les deux plateformes.
Le 6 novembre, Fireworks revient néanmoins vers Notion avec une nouvelle information : des données de véritables utilisateurs pourraient également avoir été accessibles aux attaquants.
Le 8 novembre, Fireworks confirme l’existence de ce nouvel ensemble de données. En analysant son contenu, Notion identifie des transcriptions de conversations provenant de son assistant IA et utilisées pour la fonctionnalité Insights.
Le 9 novembre, Notion publie une notification officielle et confirme avoir contacté les clients concernés.
Des conversations sans identité apparente, mais pas nécessairement anonymes
Notion apporte une précision importante : pour la grande majorité des espaces concernés, les conversations exposées ne comportaient pas directement le nom de leur auteur ni l’identifiant de leur espace de travail.
Les transcriptions ne contenaient pas non plus les résultats des appels aux outils de Notion AI, notamment les contenus de pages ou les données externes récupérées automatiquement par l’assistant.
Cependant, cette absence d’identifiants techniques ne signifie pas que les conversations sont entièrement anonymes.
Un utilisateur peut parfaitement mentionner dans sa conversation le nom de son entreprise, celui d’un client, un projet confidentiel ou des informations permettant de l’identifier.
Des échanges peuvent également contenir des extraits de contrats, des documents copiés manuellement, des informations financières ou des éléments stratégiques.
Notion recommande d’ailleurs aux organisations concernées de considérer ces conversations comme exposées. L’entreprise leur demande notamment de remplacer les mots de passe, clés API et autres identifiants sensibles qui auraient été communiqués à l’assistant pendant la période concernée.
Notion précise toutefois qu’aucune autre fonctionnalité de sa plateforme n’a été identifiée comme affectée par cet incident. Aucune compromission directe de ses propres systèmes ni extraction générale des documents des espaces de travail n’a été confirmée.
Fireworks AI confirme aussi l’exposition de données financières et de modèles d’IA
La compromission dépasse largement les seules conversations de Notion AI. Dans un bulletin actualisé le 9 novembre, Fireworks reconnaît que les investigations ont révélé un périmètre bien plus important que celui initialement annoncé.
Les catégories d’informations concernées comprennent notamment :
- Des informations sur les comptes clients et les ressources informatiques utilisées ;
- Des adresses de facturation et de livraison ;
- Des factures, historiques de paiement, soldes et consommations de crédits ;
- Des clés API, jetons et autres secrets techniques pour certains comptes ;
- Des jeux de données appartenant à certains clients ;
- Des parties de modèles d’intelligence artificielle non finalisés, notamment des poids de modèles.
Fireworks précise qu’elle ne conserve pas les numéros de cartes bancaires et que ceux-ci ne sont donc pas concernés.
L’accès potentiel à des poids de modèles et à des jeux de données représente un risque particulier pour les entreprises développant leurs propres solutions d’intelligence artificielle. Ces fichiers peuvent contenir des éléments issus de travaux de recherche, des données propriétaires ou des actifs technologiques confidentiels.
Le fournisseur affirme cependant ne pas avoir détecté de compromission de ses services Inference, Training SDK et Nexus, qui disposent par défaut de mécanismes de non-conservation des données.
Une distinction technique reste essentielle : une absence de conservation des requêtes sur un service d’inférence ne garantit pas qu’aucune copie de données ne soit stockée ailleurs pour des fonctions d’analyse, d’évaluation ou d’entraînement. Les communications publiques ne précisent pas dans quel environnement exact les transcriptions de Notion étaient conservées.
Le LLMJacking, une nouvelle économie criminelle autour des modèles d’IA
Fireworks indique que les éléments recueillis pendant ses investigations suggèrent l’implication d’un groupe cybercriminel motivé financièrement et spécialisé dans le détournement d’accès aux modèles d’intelligence artificielle.
Cette activité est connue sous le nom de LLMJacking. Elle consiste à récupérer frauduleusement des identifiants ou des clés d’accès permettant d’utiliser des modèles d’IA payants aux frais d’une organisation victime.
Les accès compromis peuvent ensuite être revendus ou exploités par des services clandestins qui redistribuent les capacités de calcul et les réponses des modèles à d’autres utilisateurs.
Dans une étude publiée le 2 novembre 2026, Google Threat Intelligence Group et Mandiant décrivent plusieurs incidents de ce type. Les chercheurs ont notamment identifié des organisations ayant subi plus de 100 000 dollars de consommation frauduleuse en une seule journée, certaines pertes cumulées atteignant environ un million de dollars.
Fireworks établit un rapprochement entre ses propres intrusions et cet écosystème criminel. Cependant, aucune preuve publique ne permet d’affirmer que les conversations Notion ont été revendues ou qu’elles constituaient l’objectif principal des attaquants.
Notion n’est pas le seul grand client de Fireworks AI
L’ampleur potentielle de cette affaire dépasse le périmètre d’un seul éditeur de logiciels.
Fireworks AI fournit des infrastructures d’intelligence artificielle à plus de 10 000 organisations. Parmi ses clients figurent notamment Notion, Cursor, spécialisé dans le développement assisté par IA, et Harvey, une plateforme d’intelligence artificielle destinée aux professionnels du droit.
Selon Bloomberg, Fireworks a reconnu travailler avec plusieurs clients sur les conséquences de l’incident, notamment Notion et Cursor.
Cette déclaration ne permet toutefois pas d’affirmer que des conversations ou des données d’utilisateurs de Cursor ont été compromises. Le périmètre précis des informations éventuellement concernées chez cet éditeur n’a pas été publiquement établi.
De son côté, Harvey a indiqué que les données de ses propres clients n’avaient pas été touchées.
À ce stade, Fireworks ne communique pas de bilan global permettant d’identifier le nombre total de clients affectés ni la quantité de données compromises.
Notion suspend Insights et abandonne Fireworks pour certains modèles
Notion confirme avoir suspendu sa fonctionnalité Insights pendant les investigations et avoir cessé d’utiliser Fireworks pour l’exécution de modèles d’IA à poids ouverts.
Les propriétaires des espaces de travail concernés ont été informés directement. Ils peuvent consulter les données identifiées comme compromises depuis leur environnement Notion, grâce aux instructions transmises par l’entreprise.
Pour les espaces concernés, un accès à la rubrique de vérification de l’incident de sécurité est notamment proposé depuis la version web ou ordinateur de Notion. Des fichiers peuvent permettre aux administrateurs d’examiner les conversations exposées et d’évaluer les informations éventuellement sensibles.
De son côté, Fireworks a révoqué plusieurs identifiants et comptes de service, isolé des systèmes, renforcé les contrôles d’accès et suspendu certaines fonctions de transfert de jeux de données.
L’entreprise a également sollicité l’équipe spécialisée Unit 42 de Palo Alto Networks pour conduire des investigations informatiques. Les autorités compétentes ont été informées.
Les clients de Notion n’ayant reçu aucune notification ne sont pas identifiés comme concernés à ce stade. L’entreprise précise cependant que les investigations se poursuivent et que d’autres notifications pourraient être envoyées si de nouveaux éléments apparaissent.
Une cyberattaque qui révèle les risques cachés de la sous-traitance de l’intelligence artificielle
Au 11 novembre 2026, l’exposition de certaines conversations Notion AI est officiellement reconnue, tout comme les compromissions successives de Fireworks AI. Le nombre précis de conversations concernées, leur contenu et l’étendue globale de l’incident ne sont cependant pas publics.
Cette affaire présente une particularité importante : Notion n’a pas été directement piraté. Les données ont été exposées chez un prestataire utilisé pour fournir certaines fonctionnalités d’intelligence artificielle, lui-même affecté par une intrusion impliquant un autre fournisseur cloud.
La chaîne de traitement peut donc impliquer plusieurs entreprises successives, dont les utilisateurs finaux ne connaissent pas nécessairement l’existence.
Le problème ne concerne pas uniquement les conversations générées par une IA, mais également toutes les copies et informations dérivées qui peuvent être conservées pour analyser son utilisation, améliorer les services ou évaluer les modèles.
Dans le cas de Notion, l’absence d’identifiants directs sur la majorité des conversations compromises limite certains risques, mais ne supprime pas la possibilité d’y retrouver des informations confidentielles.
Cette cyberattaque démontre ainsi qu’une entreprise peut sécuriser sa propre plateforme tout en exposant indirectement des conversations de ses utilisateurs lorsqu’un fournisseur de sa chaîne d’intelligence artificielle est compromis.