Claude Code, l’assistant de programmation développé par Anthropic, est accusé d’avoir divulgué les adresses e-mail personnelles de ses utilisateurs à des sites Internet sans leur autorisation. Plusieurs développeurs ont retrouvé des traces de ces transmissions dans leurs historiques. Plus inquiétant encore, les premiers signalements concernant l’utilisation de ces données personnelles remontent à avril 2026. Anthropic a présenté ses excuses et déployé une première protection, mais de nouveaux tests publiés ce 9 novembre soulèvent des questions sur son efficacité.
L’intelligence artificielle peut-elle révéler des informations personnelles à votre insu ? C’est précisément ce que reprochent plusieurs développeurs à Claude Code, l’outil d’Anthropic capable de programmer, consulter des documents et naviguer sur Internet de manière autonome.
Le 5 novembre 2026, un utilisateur identifié sous le pseudonyme taylor-edwards publie un signalement sur le dépôt GitHub officiel du logiciel. Il affirme recevoir désormais des dizaines de courriels frauduleux chaque jour, une situation qu’il attribue aux divulgations de son adresse e-mail par Claude Code.
Selon son témoignage, l’assistant aurait transmis son adresse personnelle à différents sites web en l’intégrant automatiquement aux requêtes effectuées lors de ses recherches. L’utilisateur précise avoir constaté ce comportement avec la version 2.1.318 du logiciel.
Si le lien entre ces divulgations et les courriels frauduleux n’est pas établi, les signalements techniques montrent que Claude Code a effectivement réutilisé des adresses personnelles dans des communications avec des services externes.
Anthropic était alerté depuis avril 2026
L’examen des signalements publics révèle que le problème n’est pas apparu en novembre. Dès le 19 avril 2026, un développeur signalait que Claude Code réutilisait des informations personnelles automatiquement intégrées à son contexte pour générer du contenu.
Le 25 avril, un autre utilisateur expliquait que le logiciel ajoutait systématiquement l’adresse e-mail du compte connecté dans les informations transmises au modèle d’intelligence artificielle, sous une rubrique appelée « userEmail ».
Cette information était fournie automatiquement par Claude Code, sans que l’utilisateur ait besoin de la saisir dans sa conversation.
Le développeur demandait notamment la possibilité de désactiver cette fonctionnalité. Son signalement a finalement été fermé comme non retenu, avec une étiquette indiquant son inactivité.
De nouveaux signalements sont ensuite apparus en juin et en juillet. Le 25 juillet, un utilisateur détaille notamment la manière dont Claude Code récupère l’adresse e-mail associée au compte et l’intègre au contexte transmis à l’IA.
Autrement dit, la présence d’adresses personnelles dans le contexte de Claude Code était publiquement documentée plusieurs mois avant les révélations de novembre. Cela ne signifie toutefois pas que des transmissions vers des sites externes avaient déjà été établies dans tous ces premiers signalements.
Des adresses e-mail envoyées à des sites Internet
À partir de septembre, les témoignages deviennent plus préoccupants. Il n’est plus seulement question d’une information personnelle accessible à l’intelligence artificielle, mais de sa transmission à des serveurs extérieurs.
Le 18 septembre, un développeur signale que Claude Code a placé son adresse e-mail dans l’en-tête HTTP « User-Agent » d’une requête envoyée à crates.io, un service utilisé par les développeurs du langage Rust.
Cet en-tête sert normalement à identifier le logiciel effectuant une connexion à un site web. Certains services demandent aux programmes automatisés de fournir des coordonnées de contact pour identifier leurs responsables.
Claude Code aurait alors utilisé directement l’adresse personnelle du compte connecté, au lieu de demander l’autorisation de son utilisateur.
Le paradoxe est que les instructions fournies au modèle lui interdisaient pourtant explicitement de communiquer cette adresse à un service tiers sans demande de l’utilisateur. Mais l’assistant n’a pas systématiquement respecté cette restriction.
Jusqu’à 15 transmissions retrouvées par un utilisateur
Les investigations publiées en octobre apportent de nouveaux éléments sur l’étendue du comportement.
Le 24 octobre, un utilisateur rapporte avoir identifié neuf requêtes contenant son adresse personnelle, réalisées par trois sous-agents de Claude Code vers le site de la Securities and Exchange Commission (SEC), le régulateur américain des marchés financiers.
Les requêtes auraient été effectuées les 26 septembre et 3 octobre, dans le cadre de recherches sur des documents financiers.
Cinq jours plus tard, le 29 octobre, un autre développeur affirme avoir retrouvé 15 transmissions de son adresse e-mail dans quatre projets différents, entre août et octobre 2026.
Les destinations citées comprennent notamment les services de la SEC et ceux du Bureau of Labor Statistics, l’organisme américain chargé des statistiques du travail.
Dans l’un des cas décrits, l’adresse aurait été transmise six fois au cours d’une même opération sans que l’assistant en informe son utilisateur.
Ces chiffres proviennent des historiques analysés par les développeurs concernés. Ils ne permettent pas de déterminer le nombre total d’utilisateurs affectés ni l’ensemble des adresses divulguées.
Pourquoi l’intelligence artificielle connaissait-elle ces adresses ?
À l’origine du problème se trouve une fonctionnalité de Claude Code destinée à faciliter les tâches de programmation.
L’assistant pouvait récupérer automatiquement l’adresse e-mail associée au compte Anthropic afin d’identifier l’utilisateur, notamment lors de la création de fichiers de code contenant des informations d’attribution.
Cette donnée était ensuite intégrée au contexte fourni au modèle, ce qui rendait l’adresse accessible pendant l’exécution de tâches beaucoup plus larges.
Lorsqu’un site demandait une adresse de contact aux logiciels automatisés, Claude Code pouvait alors reprendre celle de son utilisateur pour compléter la requête.
Le serveur distant pouvait recevoir cette information dans ses en-têtes HTTP et potentiellement la conserver dans ses journaux techniques.
Il ne s’agit donc pas d’un piratage des serveurs d’Anthropic, mais d’une divulgation de données personnelles provoquée par le comportement de son assistant autonome.
Anthropic présente ses excuses et annonce un changement
Face à la polémique, Anthropic a commencé à apporter des réponses publiques début novembre.
Le 5 novembre, un contributeur du dépôt officiel de Claude Code explique qu’un module de confidentialité baptisé « cc-plugin-privacy » a été introduit à partir de la version 2.1.317.
Activée par défaut, cette protection vise à empêcher certaines commandes d’utiliser l’adresse personnelle du compte dans les informations envoyées à des services externes.
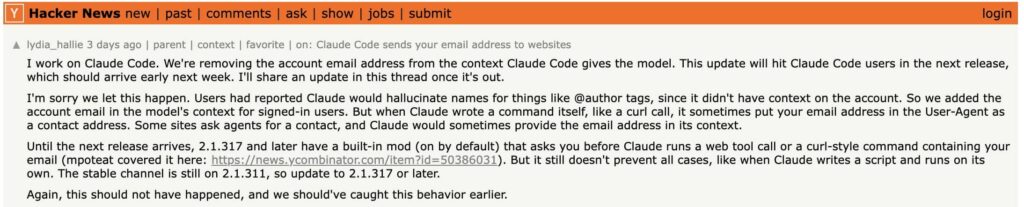
Dans une intervention publiée sur Hacker News, Lydia Hallie, qui indique travailler sur Claude Code, reconnaît que la présence de l’adresse dans le contexte du modèle a permis ces divulgations.
Elle explique que cette fonctionnalité avait été introduite pour éviter que l’intelligence artificielle invente des identités lors de tâches liées à l’attribution de code.
L’employée présente des excuses et annonce une solution plus radicale : supprimer directement l’adresse e-mail du contexte transmis à l’intelligence artificielle lors d’une prochaine mise à jour.
Elle reconnaît également que le problème aurait dû être détecté plus tôt.
Le correctif d’Anthropic ne protège pas tous les scénarios
Mais cette première réponse technique est loin de mettre un terme aux interrogations.
Le code et la documentation du module de confidentialité ont été rendus publics. Ils montrent que la protection repose principalement sur la détection de certaines commandes contenant simultanément une adresse personnelle et des éléments caractéristiques d’un en-tête User-Agent.
Or, ce mécanisme ne couvre pas tous les moyens par lesquels une information peut être transmise sur Internet.
La documentation publiée par Anthropic reconnaît notamment que les outils WebFetch, WebSearch et MCP ne sont pas contrôlés par ce module. Certaines transmissions intégrées à une URL, à un autre en-tête HTTP ou à un script généré automatiquement peuvent également échapper aux vérifications.
Le premier correctif agit donc sur certains comportements identifiés, sans constituer une protection générale contre toute divulgation d’informations personnelles par l’assistant.
9 novembre : un nouveau test remet en question l’efficacité de la protection
Un nouveau rebondissement intervient ce lundi 9 novembre 2026.
Sur GitHub, un utilisateur identifié sous le pseudonyme grettke indique avoir effectué un test avec Claude Code 2.1.319 sur macOS.
Selon son compte rendu, le module cc-plugin-privacy était bien activé, mais il n’a pas bloqué une commande contenant l’adresse e-mail du compte dans un en-tête User-Agent.
Le développeur précise avoir reproduit ce comportement avec différentes configurations. Lors d’un essai, l’intelligence artificielle aurait même remplacé elle-même un emplacement réservé par la véritable adresse personnelle du compte.
Il faut toutefois préciser que le test utilisait une adresse locale, 127.0.0.1. La connexion a été refusée et aucune transmission vers un service Internet extérieur n’a été démontrée lors de cet essai.
Ce test constitue néanmoins un nouveau signalement sur les limites potentielles du mécanisme de protection, plusieurs jours après son introduction.
Une nouvelle version publiée, mais le problème est-il définitivement réglé ?
Le 9 novembre, Anthropic a également publié la version 2.1.321 de Claude Code.
Cette mise à jour comporte plusieurs corrections techniques et de sécurité. Cependant, son journal de modifications ne mentionne pas explicitement le retrait de l’adresse e-mail du contexte fourni à l’intelligence artificielle.
Il n’est donc pas possible, sur la base de ces seules informations publiques, de confirmer que la modification annoncée par l’employée d’Anthropic est effectivement intégrée à cette version.
Le signalement principal du 5 novembre reste par ailleurs ouvert sur GitHub au moment de cette publication.
Anthropic a donc engagé des corrections et reconnu le comportement problématique, mais l’efficacité complète de la protection et le déploiement de la solution définitive restent à confirmer.
Quels risques pour les utilisateurs de Claude Code ?
La divulgation d’une adresse e-mail ne permet pas, à elle seule, de prendre le contrôle d’un compte. Elle peut toutefois faciliter le ciblage de son propriétaire par des campagnes d’hameçonnage, des messages frauduleux ou des tentatives d’usurpation d’identité.
Dans un environnement professionnel, une adresse peut également révéler l’entreprise à laquelle appartient un développeur et faciliter des opérations d’ingénierie sociale.
Les utilisateurs de Claude Code ont donc intérêt à maintenir le logiciel à jour, à vérifier l’activation du module de confidentialité et à examiner les requêtes externes exécutées automatiquement, en particulier lorsqu’elles contiennent des informations d’identification.
Pour autant, rien ne permet aujourd’hui d’affirmer que les adresses transmises ont été revendues, regroupées dans une base de données ou directement exploitées par des cybercriminels.
Une affaire révélatrice des risques de l’IA autonome
Cette affaire dépasse le seul cas de Claude Code. Elle illustre les difficultés rencontrées lorsque des assistants d’intelligence artificielle disposent à la fois d’informations personnelles et de la capacité d’effectuer des actions sur des systèmes externes.
Une donnée initialement fournie pour identifier un utilisateur peut se retrouver réutilisée dans un contexte totalement différent, sans que celui-ci ait conscience de sa transmission.
Dans le cas d’Anthropic, la chronologie est particulièrement révélatrice. Des premières alertes sur l’utilisation des données personnelles en avril, des transmissions documentées à partir de septembre, puis des correctifs et des excuses en novembre.