MesMarches, plateforme française permettant de rechercher des marchés, foires, salons et autres événements et de mettre en relation organisateurs et exposants, fait l’objet d’une fuite de données revendiquée le 22 septembre 2026.
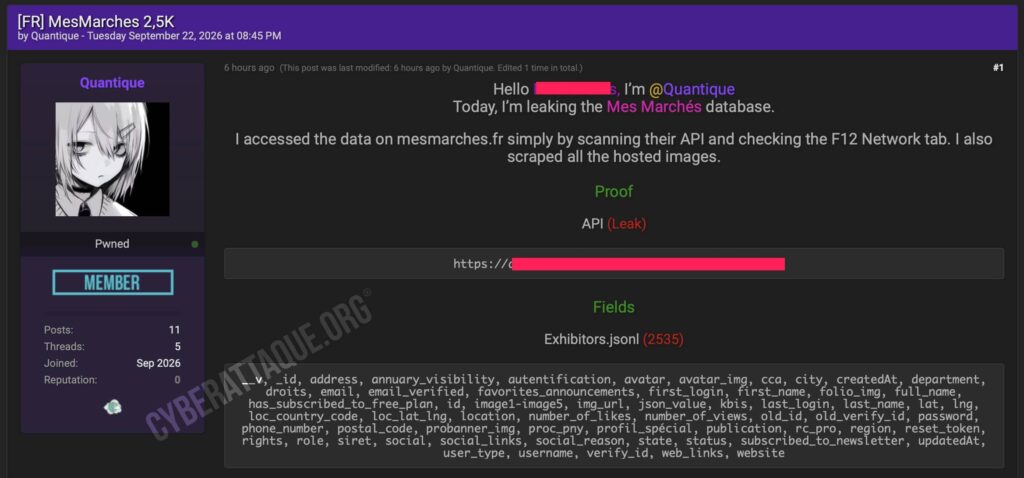
Le hacker Quantique affirme avoir récupéré les informations de 2 535 profils d’exposants après avoir exploré les API utilisées par le site. Une partie des données a été diffusée en échantillon et l’ensemble est annoncé au téléchargement.
Coordonnées SIRET et documents professionnels
La structure de la base revendiquée contient de nombreuses informations associées aux comptes professionnels : nom, prénom, adresse, e-mail, numéro de téléphone, localisation, raison sociale, SIRET, site internet et liens vers les réseaux sociaux.
Des champs font également référence à des extraits Kbis, justificatifs de responsabilité civile professionnelle, avatars et différentes images associées aux profils. Le hacker affirme avoir également récupéré les images hébergées par la plateforme.
Des données liées à l’authentification apparaissent dans la base
Plusieurs champs sont particulièrement sensibles puisqu’ils concernent directement le fonctionnement des comptes : mot de passe, jeton de réinitialisation, identifiant de vérification, rôle, droits et statut de validation de l’adresse e-mail.
La présence d’un champ consacré aux mots de passe ne permet toutefois pas, à elle seule, de déterminer s’ils sont stockés en clair ou sous une forme protégée. Il en va de même pour les jetons de réinitialisation, dont la validité actuelle n’est pas établie.
Le hacker affirme avoir simplement parcouru l’API
Quantique explique ne pas avoir utilisé de technique d’intrusion complexe. Il affirme avoir observé les requêtes effectuées par le site depuis son navigateur puis exploré les différentes interfaces de programmation accessibles afin de collecter massivement les profils disponibles.
Si ce scénario est confirmé, l’incident pourrait être lié à un contrôle insuffisant des données renvoyées par l’API, permettant d’obtenir davantage d’informations que celles normalement destinées à être publiques. Cette méthode reste à ce stade celle revendiquée par l’auteur de la fuite.
Un risque qui dépasse les simples coordonnées publiques
MesMarches dispose déjà d’un annuaire dans lequel certaines informations sur les exposants et organisateurs sont volontairement publiques. Le problème vient donc surtout des données internes supplémentaires associées aux comptes et qui ne sont pas destinées à être librement récupérées en masse.
Le croisement des coordonnées professionnelles avec des documents administratifs et des informations d’authentification peut faciliter des campagnes de phishing ciblées, des tentatives d’usurpation d’identité professionnelle ou des attaques contre les comptes concernés.
2 535 profils annoncés dans la fuite
Le fichier revendiqué contient 2 535 enregistrements. Ce chiffre correspond au nombre de profils présents dans l’export annoncé et ne permet pas nécessairement d’affirmer que 2 535 personnes distinctes sont concernées.
À ce stade, le périmètre exact de l’exposition, la période durant laquelle les données ont été accessibles et la nature précise des informations effectivement téléchargées pour chaque profil restent à déterminer.