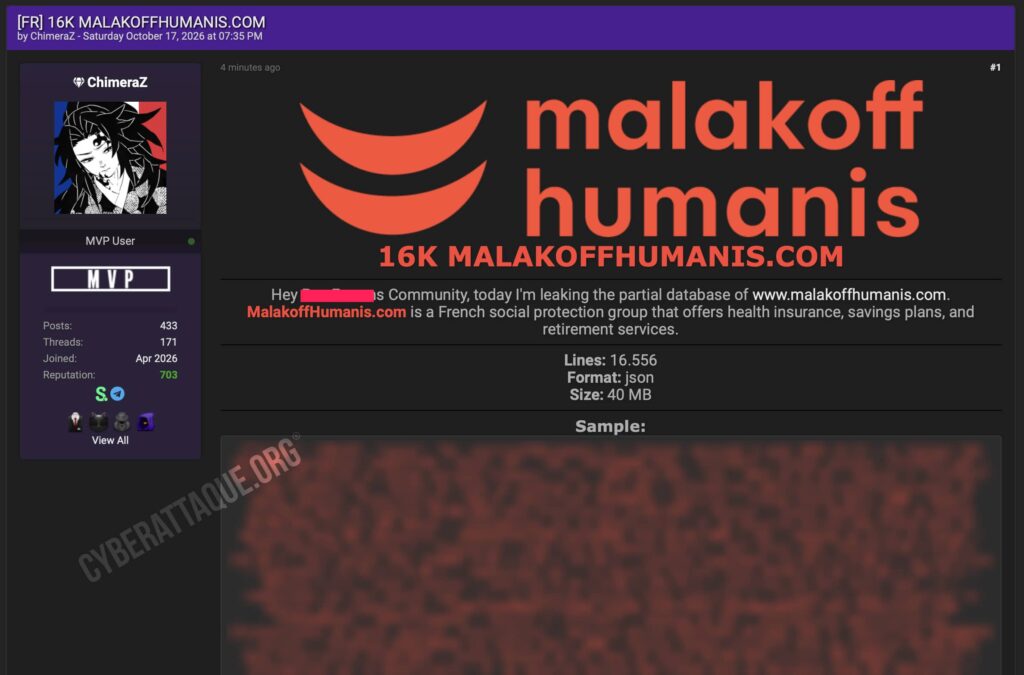
Une fuite de données particulièrement sensible vient d’être revendiquée autour de Malakoff Humanis. Le hacker ChimeraZ publie une base partielle de 16 556 documents contenant des informations relatives à des assurés, leurs remboursements et leurs parcours de soins.
Malakoff Humanis est l’un des principaux groupes français de protection sociale, actif dans la santé, la prévoyance, l’épargne et la retraite complémentaire. Mais les premiers éléments analysés par Cyberattaque.org montrent que l’origine de cette fuite pourrait être plus précise qu’un piratage direct du système central du groupe.
Hospitalisations, optique, pharmacie et soins dentaires dans les fichiers
Cyberattaque.org s’est procuré la base diffusée par ChimeraZ et en a analysé le contenu. Les 16 556 entrées correspondent à des documents ou échanges administratifs liés à la gestion de prestations de santé.
On y retrouve des demandes et accords de prise en charge hospitalière, relevés de prestations, remboursements, dossiers d’optique, soins dentaires, actes de pharmacie, consultations, analyses, transports sanitaires ainsi que des échanges entre assurés, établissements de santé et gestionnaires.
Certains documents dévoilent directement la nature des soins reçus, les établissements fréquentés, les dates de prise en charge et les montants remboursés. Il s’agit donc bien, pour une partie importante de l’archive, de données relatives à la santé.
Numéros de Sécurité sociale, dates de naissance et IBAN apparaissent également
La sensibilité ne s’arrête pas aux actes médicaux. Cyberattaque.org a identifié dans les fichiers des noms, prénoms, adresses postales, dates de naissance, numéros d’adhérent et numéros de Sécurité sociale.
Des données bancaires apparaissent également dans certains documents. Plus de 800 entrées de l’archive comportent des mentions liées à des IBAN ou relevés bancaires, notamment dans le cadre de remboursements et de virements. Tous les comptes ne sont toutefois pas nécessairement ceux des assurés : certains appartiennent à des établissements ou organismes destinataires des paiements.
Des données extrêmement récentes, datées d’août 2026
Cette fois, impossible de parler d’une vieille archive ressortie plusieurs années après son extraction. Des milliers de courriers et emails sont datés de 2026, avec des documents allant jusqu’aux 7 et 8 août 2026.
On retrouve notamment des demandes de prise en charge et des remboursements concernant des soins réalisés quelques jours ou quelques semaines auparavant. La source de la fuite était donc encore alimentée moins de trois mois avant la publication de ChimeraZ.
Les traces techniques pointent surtout vers IGA Gestion
Le nom Malakoff Humanis apparaît massivement dans les documents, mais un autre acteur est omniprésent : IGA Gestion, une société spécialisée dans la gestion de contrats d’assurance santé et prévoyance pour compte de tiers.
De nombreux emails sont adressés à des boîtes intitulées Contact IGA GESTION ou Agregateur IGAGESTION. Les domaines mon-espaceassure.com et igagestion.fr apparaissent également à très grande échelle, tandis que plusieurs courriers sont directement édités sous la marque Malakoff Humanis.
Ces éléments suggèrent que les données pourraient provenir d’un environnement de gestion déléguée utilisé pour traiter certains dossiers Malakoff Humanis. Ils ne permettent donc pas, à ce stade, d’affirmer que les serveurs principaux de Malakoff Humanis ont directement été compromis.
La structure ressemble à une extraction d’une GED ou d’un index documentaire
La forme même de la base apporte une autre indication. Chaque entrée est principalement composée d’un identifiant de document et du texte intégral extrait de celui-ci. Certaines lignes correspondent à des emails avec leurs pièces jointes, d’autres à des courriers, factures, relevés ou formulaires.
Cette organisation évoque davantage une GED, un agrégateur documentaire ou un index permettant de rechercher le contenu des pièces qu’une simple base clients. Une compromission d’un compte disposant d’un accès large, d’une API, d’un serveur documentaire ou d’un outil d’indexation pourrait expliquer ce type d’extraction. ChimeraZ ne fournit toutefois aucune information technique sur son point d’entrée.
Des données idéales pour des fraudes particulièrement crédibles
Un attaquant disposant de ces informations peut connaître le véritable assureur d’une personne, un remboursement récent, son établissement de santé, son numéro d’adhérent ou encore une demande de prise en charge réelle.
La fuite ouvre ainsi la voie à des campagnes de phishing ciblé, usurpations de mutuelle, faux remboursements, demandes frauduleuses de RIB ou tentatives d’usurpation d’identité. Les numéros de Sécurité sociale et données médicales présentent par ailleurs un risque durable puisqu’ils ne peuvent pas être simplement remplacés comme un mot de passe.
ChimeraZ présente enfin les 16 556 documents comme une base seulement partielle. Le périmètre complet auquel le hacker affirme avoir eu accès reste donc inconnu. Mais les fichiers déjà analysés montrent qu’il ne s’agit pas d’une simple liste de contacts : ce sont des fragments particulièrement détaillés de la vie médicale et administrative de milliers d’assurés qui se retrouvent exposés.