Une base attribuée à l’Ircantec, le régime de retraite complémentaire des agents contractuels de la fonction publique, est proposée à la vente par un hacker. L’intermédiaire utilisant le pseudonyme fentag affirme que le fichier concerne plus de 450 000 personnes et contient notamment leurs noms, coordonnées et adresses.
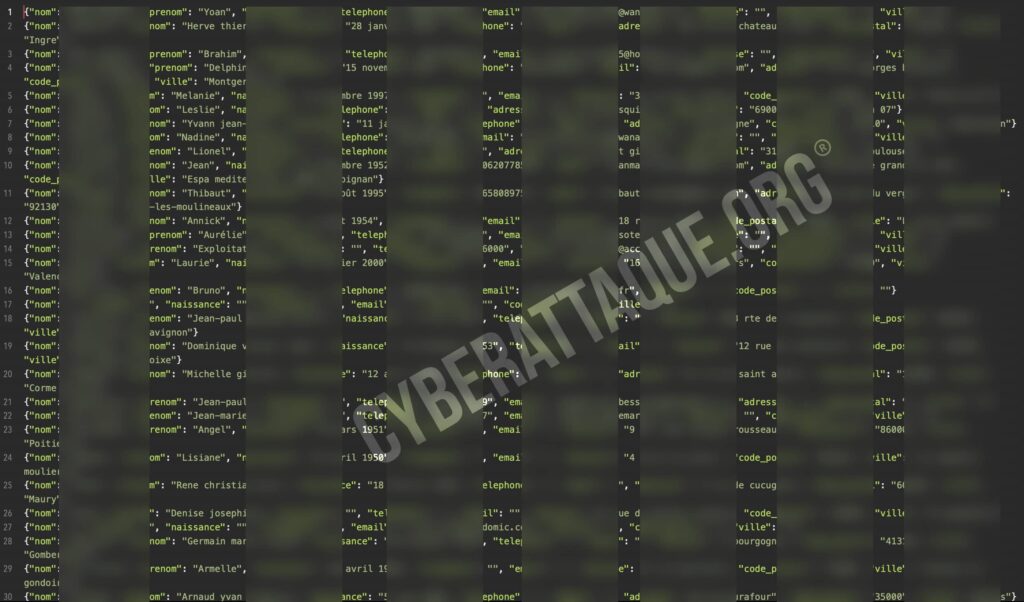
Cyberattaque.org s’est procuré l’échantillon diffusé avec la revendication et a analysé les 1 000 fiches qu’il contient. Les données présentent une structure cohérente avec des dossiers d’affiliés à un régime de retraite, mais rien ne permet encore de confirmer indépendamment le volume total annoncé par le vendeur.
Noms, dates de naissance et coordonnées dans les fichiers
Les huit champs présents dans l’échantillon sont : nom, prénom, date de naissance, téléphone, email, adresse postale, code postal et ville.
Sur les 1 000 lignes analysées, 968 comportent une identité exploitable. Après normalisation des noms et prénoms, Cyberattaque.org dénombre environ 955 personnes distinctes dans cet échantillon.
Les informations sont parfois incomplètes : 620 fiches comportent une date de naissance, 486 une adresse email, 460 un téléphone et environ 670 une adresse postale ou une localisation. Cyberattaque.org dénombre notamment 472 emails différents et 447 numéros de téléphone distincts.
Aucun numéro de sécurité sociale, mot de passe, IBAN ou montant de pension n’apparaît dans l’échantillon obtenu par Cyberattaque.org.
Pourquoi certaines fiches sont-elles presque vides ?
Cette disparité est cohérente avec le fonctionnement de l’Ircantec. Les employeurs publics transmettent une partie des informations nécessaires à l’alimentation du compte individuel retraite de leurs agents, notamment au travers des déclarations sociales.
La Caisse des Dépôts précise par ailleurs que certaines coordonnées, comme l’adresse postale et les moyens de contact, peuvent être gérées depuis les espaces personnels des assurés, tandis que les données d’état civil sont alimentées par d’autres circuits déclaratifs.
Il est donc possible qu’un dossier existe avec seulement une identité et une date de naissance, tandis qu’un autre contienne également un téléphone, un email et une adresse. Cette observation ne permet toutefois pas d’établir à elle seule d’où la base a été extraite.
L’Ircantec gère les retraites de millions d’agents publics
L’Ircantec est le régime de retraite complémentaire obligatoire notamment destiné aux agents contractuels des trois fonctions publiques, à certains praticiens hospitaliers et aux élus locaux. Sa gestion est assurée par la Caisse des Dépôts.
Fin 2025, le régime comptait 2,41 millions d’allocataires et plus de 3,2 millions d’actifs cotisants. Si le chiffre de 450 000 personnes revendiqué est confirmé, la fuite représenterait donc une fraction importante des personnes ayant des données enregistrées dans les systèmes liés au régime, sans pour autant correspondre à l’ensemble de ses affiliés.
Un incident de sécurité avait justement touché PEP’s quelques jours plus tôt
La revendication intervient dans un contexte particulièrement troublant. Le 13 octobre, la Caisse des Dépôts avait fermé pour raisons de sécurité PEP’s, sa plateforme destinée aux employeurs publics.
Quelques jours plus tard, l’Ircantec a confirmé que cette interruption faisait suite à des accès illégitimes aux comptes PEP’s de plusieurs employeurs obtenus par ingénierie sociale. La plateforme a commencé à rouvrir le 19 octobre, mais plusieurs fonctions sont restées indisponibles, dont les services de déclarations individuelles et de cotisations Ircantec.
PEP’s constitue un point particulièrement sensible : la plateforme est utilisée par environ 63 000 employeurs publics et permet notamment de consulter ou gérer certaines données relatives aux carrières et aux comptes individuels retraite des agents.
Impossible pour l’instant de relier les deux événements
La proximité temporelle est évidente : l’incident PEP’s est détecté avant sa fermeture du 13 octobre, la plateforme rouvre partiellement le 19, puis cette base attribuée à l’Ircantec est proposée à la vente le 22 octobre.
Il n’existe cependant actuellement aucune preuve permettant d’affirmer que les 450 000 fiches revendiquées proviennent des comptes PEP’s compromis. La Caisse des Dépôts parle officiellement de « quelques employeurs » victimes d’ingénierie sociale et n’a annoncé aucune extraction de centaines de milliers de dossiers.
À l’inverse, la documentation officielle confirme que PEP’s donne accès à des données personnelles d’agents affiliés à l’Ircantec. Un compte employeur compromis peut donc constituer un point d’accès particulièrement intéressant pour un attaquant, sans que cela démontre que ce scénario est celui de la fuite actuelle.
Une base idéale pour se faire passer pour un organisme de retraite
Le risque principal vient de la combinaison entre le contexte et les données. Une personne disposant du nom, de la date de naissance, de l’adresse, du téléphone et de l’email d’un affilié peut construire un message particulièrement crédible en prétendant provenir de l’Ircantec ou de la Caisse des Dépôts.
Le scénario pourrait notamment évoquer une mise à jour du dossier retraite, une anomalie de carrière, une vérification de coordonnées ou un problème de versement afin d’obtenir ensuite un NIR, des coordonnées bancaires ou des identifiants de connexion.
Cette menace rejoint précisément les alertes publiées après l’incident PEP’s : la Caisse des Dépôts rappelle qu’aucun de ses collaborateurs ni représentant d’un régime de retraite ne demande par téléphone ou par email des mots de passe, codes de sécurité ou coordonnées bancaires.
Une revendication majeure encore non confirmée
À ce stade, ni l’Ircantec ni la Caisse des Dépôts n’ont publiquement confirmé que plus de 450 000 affiliés ont été touchés par une fuite de données.
L’échantillon analysé par Cyberattaque.org montre néanmoins des données personnelles structurées et cohérentes avec des dossiers d’affiliés. La question centrale est désormais de déterminer leur origine exacte et leur éventuel lien avec les accès illégitimes à PEP’s déjà officiellement reconnus quelques jours auparavant.