22 565 fiches d’usagers, une copie de carte d’identité, des données RH et près de 7 000 courriels. Cyberattaque.org a examiné les fichiers transmis à l’appui du piratage revendiqué contre Entre Bièvre et Rhône, en Isère. Leur contenu révèle une exposition de données personnelles touchant plusieurs services. L’intercommunalité avait déjà connu une attaque contre son réseau de médiathèques en 2022.
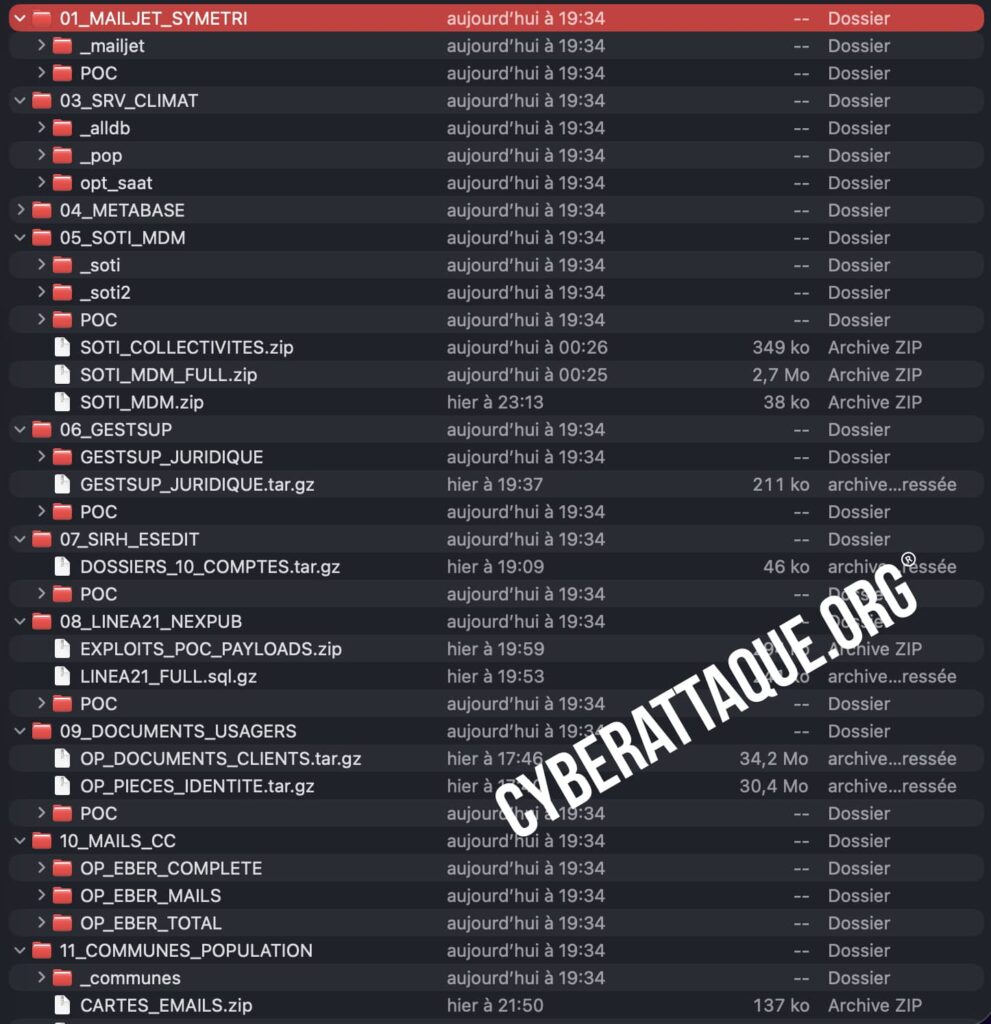
La revendication porte les signatures BLACKHATSECT0R, babidighost et GHOSTHUNTERS. Ses auteurs annoncent un pillage des données de la collectivité, de sa messagerie et de plusieurs outils informatiques. Cyberattaque.org dispose du lot transmis à l’appui de ces affirmations et en a analysé les exports, les archives et les documents.
Notre inventaire recense 9 170 fichiers représentant environ 1,82 Go sur disque, avec des doublons et des copies décompressées. Nous y avons retrouvé des fichiers d’usagers, des échanges administratifs, des données d’authentification et des documents personnels. Plusieurs annonces spectaculaires ne sont toutefois pas étayées par le contenu reçu.
22 565 fiches d’usagers dans la base
Dans l’archive POPULATION_CCEBER, nous avons recompté 22 565 enregistrements dans le fichier person.csv, avec autant d’identifiants distincts. Les colonnes contiennent notamment les noms, prénoms, adresses postales, codes postaux, téléphones et courriels des usagers d’une application liée aux services de déchets.
Les téléphones sont renseignés dans 20 832 fiches et les courriels dans 20 789 fiches. Ces totaux désignent des champs remplis : une même coordonnée peut apparaître dans plusieurs dossiers.
Un second fichier rassemble 22 558 lignes réparties entre 40 localités. Nous y retrouvons notamment 2 391 fiches pour Roussillon, 1 782 pour Beaurepaire et 1 449 pour Salaise-sur-Sanne. Quelques entrées concernent des adresses extérieures au territoire, dont Rennes et La Tour-du-Pin.
Cette vérification corrige la présentation des pirates : Entre Bièvre et Rhône est une intercommunalité de 37 communes, comme l’indique son site officiel. Les 40 localités de l’export ne représentent pas 40 communes piratées et les 22 565 fiches ne constituent pas un recensement de sa population.
Cartes de déchèterie et historiques de dépôts
Les autres tables montrent que les données dépassent une liste de coordonnées. Nous avons dénombré 23 249 enregistrements de cartes d’accès, 18 206 lignes d’inscription et 125 727 lignes dans la table des dépôts, nommée deposyt.csv.
Cette dernière comporte des références de cartes, de personnes et de sites, des champs de jour et d’heure, ainsi que des statuts de traitement. Toutes les lignes ne peuvent pas être assimilées à un passage physique, mais le fichier documente un historique d’opérations plus large que les 19 134 passages annoncés dans la revendication.
L’archive comprend également 16 175 comptes applicatifs. Notre contrôle retrouve 12 355 mots de passe représentés par des empreintes Argon2 et 3 820 par des empreintes bcrypt. Ces comptes ne doivent donc pas être présentés comme autant de mots de passe conservés en clair.
Une carte d’identité retrouvée parmi les documents
Dans OP_DOCUMENTS_CLIENTS, nous avons inventorié 234 fichiers : images, PDF, document Word et tableurs. Leur examen fait apparaître un formulaire de transport à la demande, un avis d’assurance, une déclaration de vol de bac, des documents commerciaux et une facture.
Nous avons aussi ouvert et vérifié visuellement un PDF contenant une copie recto verso de carte nationale d’identité. Le document expose une photographie, des informations d’identité et des références documentaires. Aucune donnée permettant d’identifier sa titulaire n’est reproduite ici.
Une seconde archive, intitulée OP_PIECES_IDENTITE, contient 61 fichiers, mais recoupe la première et inclut aussi des documents d’assurance et des factures. Son nom ne permet pas d’annoncer 61 pièces d’identité ou 61 personnes différentes.
Autre constat : l’un des fichiers portant l’extension PDF contient en réalité du code PHP avec une fonction d’exécution de commande. Le lot mêle donc documents et éléments techniques. La présence de ce code ne démontre pas son exécution sur un serveur.
RH : dix numéros de sécurité sociale dans les fichiers
Le dossier SIRH_ESEDIT apporte un élément particulièrement sensible. Son archive contient des réponses techniques d’application et une synthèse de dix entrées, associant matricules, adresses électroniques, éléments de noms et informations de droits.
Nous y avons identifié dix valeurs distinctes présentées comme des numéros de sécurité sociale. Toutes comportent quinze chiffres et une clé de contrôle mathématiquement cohérente. Cette vérification ne certifie pas leur authenticité ni leur attribution aux personnes indiquées, mais justifie de les considérer comme potentiellement très sensibles.
Le lot comporte également des pages et captures rattachées à deux espaces familiaux du conservatoire, accompagnées d’informations relatives à des parents et élèves pour la saison 2026-2027. Ces pièces documentent une exposition à examiner ; elles ne permettent pas d’affirmer que tous les dossiers du conservatoire ou toutes les fiches de paie ont été récupérés.
Près de 7 000 courriels et des échanges de support
Le volet messagerie est constitué de 6 939 fichiers EML, que nous avons analysés avec leurs en-têtes et leur structure. Les dates lisibles s’étendent du 23 septembre 2025 au 12 novembre 2026. Elles renseignent l’ancienneté des messages, sans dater le début de l’intrusion.
Ces courriels attribués à une boîte fonctionnelle de type noreply regroupent des notifications, des échanges administratifs, des journaux techniques, des invitations de calendrier et des documents joints. Le répertoire de pièces jointes fourni contient 808 fichiers, alors que le journal d’extraction en annonce 1 228. Nous ne retenons donc pas ce dernier chiffre comme un nombre de documents distincts effectivement livrés.
Dans le dossier GestSup, quatre fichiers texte exposent également des extraits de support, des références d’interlocuteurs et des sujets de tickets. Nous avons relevé 57 lignes dans le fichier de sujets. Ces informations peuvent donner à un faux technicien le contexte nécessaire pour rendre une sollicitation crédible.
Mailjet : 888 829 contacts et des fichiers enrichis
Le fichier contact.csv du dossier MAILJET_SYMETRI contient 888 829 adresses électroniques distinctes, selon notre recomptage. Le fichier message.csv rassemble 1 336 234 enregistrements de suivi : statuts, dates, tailles et identifiants techniques. Il ne contient pas l’équivalent de 1,33 million de courriels complets avec leurs pièces jointes.
Les auteurs attribuent cet ensemble à Symetri. Les exports ne permettent pas de déterminer l’origine de chaque contact ou la répartition entre clients, et ne démontrent pas une compromission de la plateforme Mailjet elle-même.
Notre examen retrouve aussi un fichier enrichi de 19 974 lignes, avec noms, prénoms, communes et coordonnées. Les scripts qui l’accompagnent décrivent un rapprochement entre les adresses Mailjet et la base des usagers. Ces lignes ne constituent donc pas autant de victimes supplémentaires : elles illustrent le croisement des données obtenues.
Plus troublant, le lot comprend un fichier nommé NOMS_MAGHREBINS.csv de 816 lignes. Les scripts associés sélectionnent des personnes selon leurs noms et prénoms pour leur attribuer une origine supposée. Cette méthode ne permet pas d’établir l’origine d’une personne. Rien ne démontre non plus que ce classement provienne des agents ou des systèmes de la collectivité.
Téléphones professionnels : un inventaire gonflé par les doublons
Les exports SOTI, un outil de gestion des appareils mobiles, livrent des identifiants matériels, des versions de logiciels, des groupes de rattachement et certains numéros de téléphone.
Le contrôle des identifiants révèle une anomalie : les 5 000 lignes de devices_full.json correspondent à seulement 50 appareils, répétés chacun cent fois. Une autre extraction contient 1 000 appareils distincts, avec 996 valeurs IMEI distinctes et 460 numéros de téléphone distincts non vides.
Les modèles sont variés : nous avons compté 662 Core-M5 et 164 Core-M6, entre autres. Cela ne correspond pas aux 1 056 appareils tous présentés comme des Core-M6 dans la revendication. Huit appareils sont explicitement rattachés au groupe CCEBER dans l’export examiné ; ce chiffre ne mesure pas nécessairement tout le parc de la collectivité.
Les pirates citent plusieurs autres organismes. La présence de leur nom dans une arborescence de gestion ne suffit pas à établir une intrusion chez chacun, ni la prise de contrôle effective de leurs téléphones.
Des mots de passe lisibles dans un export Linea21
Les dossiers techniques comprennent des configurations de serveur, des extraits de journaux, des éléments relatifs à des clés SSH et plusieurs exports de bases applicatives.
Dans LINEA21_FULL.sql.gz, nous avons retrouvé 66 lignes de comptes utilisateurs. Quarante-quatre champs de mot de passe sont au format bcrypt ; 22 contiennent des chaînes directement lisibles de treize caractères. Leur validité actuelle n’a pas été testée. Un autre export, lineaPATEBER.sql, contient 32 comptes dont les mots de passe sont tous au format bcrypt.
Le dossier Metabase renferme, de son côté, un journal de 400 000 lignes, des paramètres et 34 comptes de back-office. L’archive de tables métier comprend 145 fichiers CSV, dont 83 vides et sept plafonnés à exactement 2 000 lignes. Ces limites montrent que certaines extractions sont partielles.
Le nombre de « 98 mots de passe en clair » avancé par les pirates demande également à être corrigé. Nous avons examiné le rapport et le script à l’origine de ce total : ils comptent des répétitions, des mots ordinaires et des fragments d’adresses web. La présence de secrets lisibles est documentée, mais ce total automatique ne correspond pas à 98 mots de passe distincts et vérifiés.
Sauvegardes et service des eaux : les pièces manquent
Les affirmations les plus lourdes portent sur 715 comptes du domaine informatique, 128 Go de données de supervision industrielle et 29 To de sauvegardes Veeam. Les auteurs indiquent eux-mêmes que ces ensembles ne figurent pas dans le paquet transmis.
Nous avons retrouvé un petit fichier de dix empreintes présenté comme des hachages de comptes applicatifs. Il ne constitue pas une extraction complète de l’annuaire et n’établit pas la possession d’un « Golden Ticket », qui permettrait d’usurper des identités dans un domaine informatique.
Les fichiers reçus ne démontrent ni le contrôle du réseau d’eau, ni une action sur des vannes ou automates, ni la récupération des volumes de sauvegardes annoncés. Les scripts et le récit d’intrusion présents dans le lot ne suffisent pas à prouver toutes les opérations décrites.
Un premier piratage documenté dès octobre 2022
Le 13 octobre 2022, le site du réseau intercommunal des médiathèques avait déjà été victime d’une attaque informatique. Le Dauphiné Libéré rapportait alors l’indisponibilité du portail et de ses services en ligne, notamment le catalogue, les réservations et l’agenda.
Ce précédent concerne bien des services d’Entre Bièvre et Rhône. Aucun élément examiné ne permet cependant de relier techniquement les deux affaires ou d’affirmer qu’un accès aurait été conservé depuis quatre ans.
Les pièces analysées aujourd’hui documentent des données personnelles, des documents administratifs et des informations techniques attribués à plusieurs services de l’intercommunalité. Leur combinaison expose les personnes concernées à des risques d’usurpation d’identité et de faux messages administratifs. Aucune fraude précise n’a été établie par notre analyse.
Au 13 novembre 2026, nos recherches publiques n’avaient pas permis d’identifier de confirmation officielle de cette revendication précise. Restent à établir l’origine et l’authenticité de l’ensemble des données, le périmètre exact de l’incident et les mesures prises pour les personnes concernées.