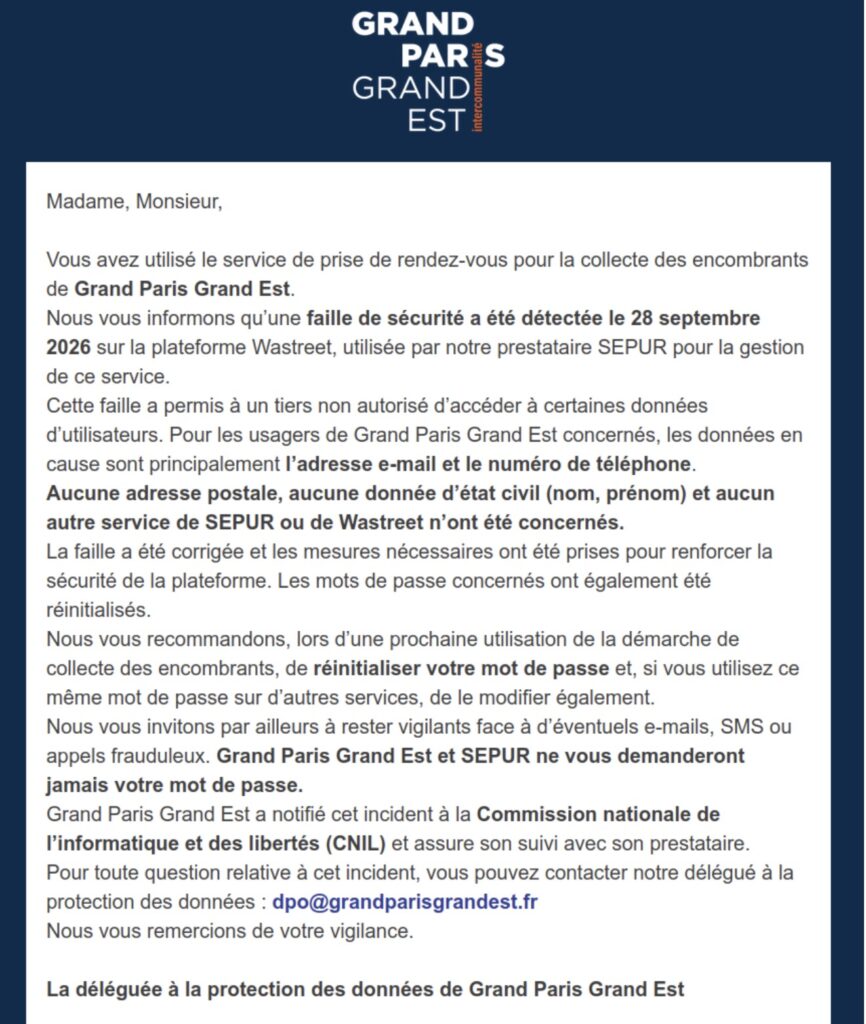
Grand Paris Grand Est, établissement public territorial regroupant 14 communes de Seine-Saint-Denis, informe certains habitants d’une fuite de données personnelles liée à une faille de sécurité sur une plateforme utilisée pour la collecte des encombrants. L’incident, détecté le 28 septembre 2026, concerne le service Wastreet, utilisé par le prestataire SEPUR. Cyberattaque.org s’est procuré une copie du courriel adressé aux usagers concernés, dans lequel la collectivité reconnaît qu’un tiers non autorisé a pu accéder à certaines informations personnelles, notamment des adresses e-mail et des numéros de téléphone.
Une nouvelle collectivité territoriale française est confrontée aux conséquences d’un incident de cybersécurité touchant l’un de ses prestataires. Cette fois, c’est Grand Paris Grand Est, un établissement public territorial situé en Seine-Saint-Denis, qui informe des administrés de l’exposition de certaines de leurs données personnelles.
La structure intercommunale, qui regroupe notamment les villes de Noisy-le-Grand, Montreuil, Rosny-sous-Bois, Neuilly-sur-Marne ou encore Gagny, assure différentes missions de service public, dont la gestion des déchets ménagers et l’organisation de leur collecte sur son territoire.
Dans ce cadre, les habitants peuvent utiliser un service de prise de rendez-vous pour organiser l’enlèvement de leurs objets encombrants. C’est précisément l’une des plateformes informatiques intervenant dans cette démarche qui a été touchée par une faille de sécurité.
Une faille de sécurité découverte le 28 septembre 2026
Cyberattaque.org s’est procuré une copie du courriel envoyé par Grand Paris Grand Est à des utilisateurs de son service de collecte des encombrants. Le message, signé par la déléguée à la protection des données de la collectivité, révèle qu’une vulnérabilité informatique a été identifiée le 28 septembre 2026.
Cette faille concerne Wastreet, une plateforme utilisée par SEPUR, entreprise spécialisée dans la collecte et la gestion des déchets, qui intervient en qualité de prestataire pour le service concerné.
Le message adressé aux usagers ne laisse guère de doute sur la nature de l’incident. Grand Paris Grand Est reconnaît explicitement que la vulnérabilité a permis à une personne extérieure au service d’accéder à des informations qui n’auraient pas dû lui être accessibles.
« Cette faille a permis à un tiers non autorisé d’accéder à certaines données d’utilisateurs. »
La collectivité ne précise cependant ni la méthode utilisée pour exploiter la vulnérabilité, ni les circonstances ayant conduit à sa découverte. Il n’est donc pas possible, à partir de cette seule notification, de déterminer si l’accès résulte d’une exploitation volontaire de la faille ou d’une découverte fortuite par un tiers.
Autre inconnue importante : la date de détection ne correspond pas nécessairement à celle du début de l’incident. Le courriel ne permet pas de savoir combien de temps la plateforme est restée vulnérable avant le 28 septembre.
Les adresses e-mail et les numéros de téléphone des usagers exposés
Selon les explications fournies par Grand Paris Grand Est, les données personnelles concernées par cet accès non autorisé sont principalement les adresses e-mail et les numéros de téléphone des utilisateurs du service de collecte des encombrants.
Ces informations, collectées dans le cadre de la prise de rendez-vous, permettent normalement aux prestataires d’identifier un moyen de contacter les administrés et d’organiser les interventions.
La collectivité insiste toutefois sur plusieurs éléments destinés à rassurer les personnes concernées. Elle affirme qu’aucune adresse postale et aucune donnée d’état civil, notamment les noms et prénoms, n’ont été touchées par cet incident.
Elle précise également qu’aucun autre service proposé par SEPUR ou Wastreet n’est concerné par la faille identifiée.
Le nombre exact d’utilisateurs affectés n’est toutefois pas communiqué. À ce stade, le document obtenu par Cyberattaque.org ne permet donc pas de déterminer si l’incident concerne quelques dizaines, plusieurs centaines ou plusieurs milliers d’administrés.
Il reste également impossible de savoir si les données consultées ont été copiées, conservées ou éventuellement transmises à d’autres personnes. L’existence d’un accès non autorisé est reconnue, mais aucune diffusion publique des informations n’est mentionnée dans la notification.
Des mots de passe réinitialisés après la découverte de la faille
Grand Paris Grand Est indique que la vulnérabilité a été corrigée et que des mesures supplémentaires ont été déployées afin de renforcer la sécurité de la plateforme.
La notification contient néanmoins une précision intéressante concernant les comptes des utilisateurs : les mots de passe concernés ont également été réinitialisés.
La collectivité recommande aux administrés de procéder à une nouvelle réinitialisation de leur mot de passe lors de leur prochaine utilisation du service de prise de rendez-vous. Elle les invite également à modifier ce mot de passe sur les autres services où ils auraient utilisé une combinaison identique.
Cette recommandation constitue une précaution classique à la suite d’un incident de sécurité. Elle mérite cependant d’être relevée, car le courriel précise parallèlement que les informations concernées sont principalement les adresses e-mail et les numéros de téléphone.
La notification n’indique pas explicitement que les mots de passe ont été compromis. Leur réinitialisation peut donc relever d’une mesure préventive destinée à sécuriser les comptes après la découverte de la vulnérabilité.
En l’absence de détails techniques sur l’incident, il n’est pas possible de déterminer si les identifiants de connexion étaient directement accessibles au tiers non autorisé.
Un risque de phishing par e-mail, SMS ou téléphone
Si les données concernées semblent relativement limitées, leur exposition n’est pas pour autant sans conséquences potentielles.
Une adresse e-mail ou un numéro de téléphone peut être utilisé pour mener des campagnes de phishing, envoyer des SMS frauduleux ou organiser des tentatives d’escroquerie téléphonique.
Dans le cas présent, le contexte est particulièrement intéressant pour d’éventuels fraudeurs. Les personnes touchées ont utilisé un service public local pour organiser une collecte d’encombrants. Un escroc disposant de ces coordonnées pourrait notamment tenter de se faire passer pour un opérateur chargé de la collecte ou pour un représentant de la collectivité.
Ce scénario reste hypothétique : aucune campagne frauduleuse liée à cet incident n’est signalée dans le courriel. Grand Paris Grand Est appelle néanmoins les administrés à faire preuve de vigilance face aux messages et appels suspects.
La collectivité rappelle notamment que ni ses services ni ceux de SEPUR ne demanderont jamais aux utilisateurs de communiquer leur mot de passe.
Grand Paris Grand Est a notifié l’incident à la CNIL
Dans le courriel consulté par Cyberattaque.org, Grand Paris Grand Est indique avoir procédé à une notification auprès de la Commission nationale de l’informatique et des libertés (CNIL).
Cette démarche s’inscrit dans le cadre du Règlement général sur la protection des données (RGPD), qui prévoit la notification à l’autorité de contrôle des violations de données personnelles susceptibles d’engendrer un risque pour les droits et libertés des personnes concernées.
La notification à la CNIL ne signifie pas qu’une sanction a été prononcée ni qu’une enquête administrative a nécessairement été ouverte. Elle correspond à une obligation réglementaire applicable à certaines violations de données.
Grand Paris Grand Est précise poursuivre le suivi de l’incident avec son prestataire. Les personnes souhaitant obtenir davantage d’informations peuvent contacter le délégué à la protection des données de la collectivité à l’adresse dpo@grandparisgrandest.fr.
La cybersécurité des prestataires, un enjeu pour les collectivités
Cet incident met en lumière une problématique récurrente dans la gestion des services publics : la sécurité des données personnelles ne dépend pas uniquement des systèmes informatiques directement administrés par les collectivités.
De nombreuses démarches quotidiennes, comme la prise de rendez-vous, la gestion des déchets, les inscriptions à des activités municipales ou les demandes administratives, reposent aujourd’hui sur des solutions informatiques exploitées par des entreprises extérieures.
Ces prestataires peuvent être amenés à traiter des informations personnelles pour le compte des organismes publics, ce qui multiplie les intervenants impliqués dans la protection des données.
Dans cette affaire, la faille signalée concerne Wastreet, plateforme utilisée dans le cadre d’un service assuré par SEPUR pour Grand Paris Grand Est. Le courriel ne fait état d’aucune compromission directe du système informatique de la collectivité.
Il serait donc prématuré de parler d’une cyberattaque ayant touché l’ensemble de Grand Paris Grand Est ou ses infrastructures numériques. L’incident documenté porte sur une plateforme particulière, dont la vulnérabilité a permis un accès non autorisé aux données de certains utilisateurs.
La distinction est importante : une faille affectant un prestataire peut entraîner l’exposition des données de citoyens sans que les serveurs de la collectivité aient eux-mêmes été piratés.
Près de six semaines après la date de détection annoncée dans le courriel, plusieurs interrogations subsistent encore sur cet incident : le nombre de personnes réellement concernées, la durée d’exposition de la plateforme, la nature exacte de la vulnérabilité et les éventuelles actions réalisées par le tiers non autorisé.
Une chose est désormais établie par la notification adressée aux usagers : des données personnelles collectées dans le cadre d’un service public de gestion des encombrants ont été accessibles à un tiers non autorisé. Grand Paris Grand Est assure que la faille a été corrigée et que l’incident fait l’objet d’un suivi avec son prestataire.