Un site Internet de l’INRAE a été détourné le 3 novembre 2026, tandis qu’une revendication fait état du vol de 1,2 Go de données informatiques. Neuf bases de données auraient été récupérées, comprenant notamment des informations sur des personnels de recherche, des comptes administrateurs et des mots de passe hachés. À ce stade, cette extraction n’est pas confirmée.
La page concernée, accessible à l’adresse base-pcb.inrae.fr, a été remplacée par une illustration représentant une scène de cirque avec plusieurs personnages. Cette opération, appelée défiguration ou « defacement », consiste à modifier sans autorisation l’apparence d’un site Internet.
L’Institut national de recherche pour l’agriculture, l’alimentation et l’environnement (INRAE) est un établissement public français créé en 2020 par la fusion de l’Inra et d’Irstea. Il conduit des recherches notamment sur l’agriculture, la biodiversité, l’alimentation et les enjeux environnementaux.
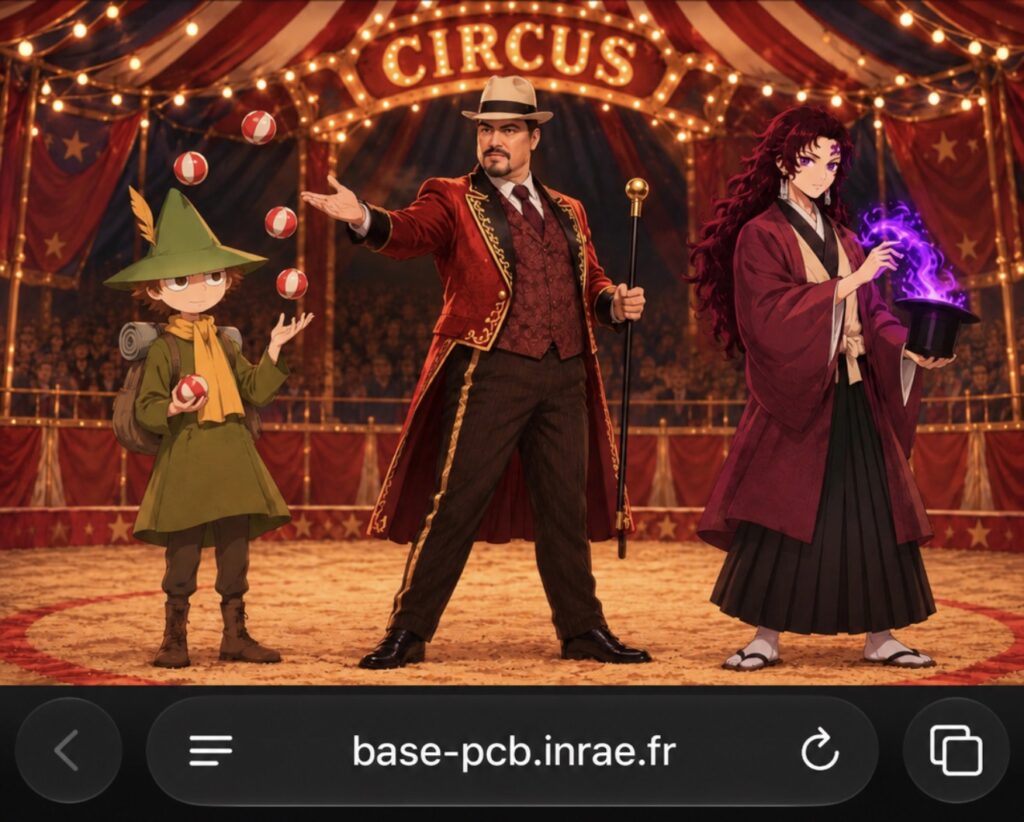
Un site scientifique remplacé par une page de pirates
Le site visé n’était pas le portail principal de l’institut. Il s’agissait d’une plateforme scientifique consacrée à des données environnementales, proposant encore en avril 2026 des fonctionnalités d’export d’informations sur les micropolluants présents dans les poissons et les sédiments.
Le 3 novembre, son contenu habituel a laissé place à une page de défiguration. Une capture de cette page montre une illustration de cirque, sans rapport avec les activités scientifiques de l’établissement.
Cette modification constitue un indice concret d’une altération du site. Elle ne permet cependant pas, à elle seule, de déterminer comment les attaquants ont obtenu cet accès ni s’ils ont réussi à pénétrer d’autres systèmes de l’INRAE.
Neuf bases de données et des comptes de personnels revendiqués
Parallèlement à la défiguration, une revendication affirme que neuf bases de données, des archives du serveur et du code source auraient été copiés. L’ensemble représenterait environ 1,2 Go.
Les informations revendiquées comprendraient notamment :
- Des noms et identifiants de comptes associés à des personnels ;
- Des adresses email professionnelles ;
- Des mots de passe hachés ;
- Des comptes disposant de droits d’administration ;
- Des informations professionnelles associées aux utilisateurs ;
- Des fichiers techniques, du code source et des sauvegardes.
Ces éléments n’ont pas été authentifiés indépendamment. Le nombre de personnes potentiellement concernées reste inconnu, tout comme l’origine précise des données annoncées.
Des risques de compromission de comptes et d’attaques ciblées
Si la revendication se confirme, l’exposition de comptes professionnels pourrait représenter un risque important pour les personnels concernés.
Des cybercriminels pourraient exploiter les identités et les adresses professionnelles pour préparer des messages frauduleux imitant des communications internes, notamment des demandes de connexion, de changement de mot de passe ou de partage de documents.
La présence éventuelle de mots de passe hachés serait également préoccupante. Selon la méthode utilisée pour les protéger, certains mots de passe faibles pourraient être retrouvés, puis testés sur d’autres services en cas de réutilisation.
Des comptes administrateurs ou du code source pourraient, s’ils étaient réellement compromis, fournir aux attaquants des informations utiles pour préparer d’autres intrusions. Rien ne démontre toutefois que des accès supplémentaires aient été obtenus.
Aucune confirmation officielle d’une fuite de données
Au 4 novembre 2026, aucune communication publique relative à cet incident n’a été identifiée dans la salle de presse officielle de l’INRAE. L’établissement n’a donc pas publiquement confirmé le vol des 1,2 Go revendiqués ni précisé le périmètre des systèmes éventuellement touchés.
La méthode utilisée pour modifier le site demeure inconnue. Une faille applicative, des identifiants compromis ou une mauvaise configuration pourraient permettre ce type d’opération, mais aucun de ces scénarios n’est établi.
La défiguration du site scientifique est l’élément visible de cette affaire. Le vol de neuf bases de données et la compromission de comptes de personnels restent, pour leur part, des affirmations non vérifiées.
Les investigations devront notamment déterminer si l’incident se limite à un site scientifique isolé ou si des informations professionnelles ont effectivement quitté les systèmes de l’établissement public de recherche.