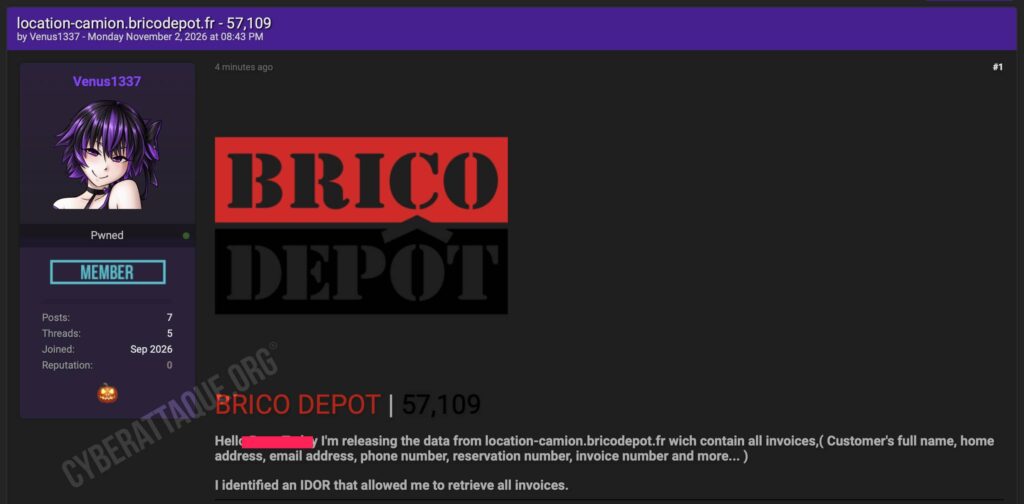
Plus de 57 000 factures de location de camions Brico Dépôt se retrouvent dans une fuite de données revendiquée le 2 novembre 2026. Noms, prénoms, adresses personnelles, numéros de téléphone, adresses email, montants facturés et détails des locations : les informations concernées vont bien au-delà d’une simple liste de coordonnées clients.
À l’origine de cette divulgation, le hacker Venus1337 affirme avoir exploité une vulnérabilité de type IDOR sur le service location-camion.bricodepot.fr. Le pirate annonce la récupération de 57 109 enregistrements et indique avoir pu accéder aux factures des utilisateurs du service.
Cyberattaque.org a analysé le fichier de données associé à cette revendication. L’examen des 57 108 lignes effectivement présentes dans le fichier permet de préciser l’ampleur de cette fuite présumée : 41 740 adresses email distinctes, des documents de facturation datés de février 2021 à octobre 2023 et des réservations associées à 123 libellés de magasins différents.
L’enseigne française Brico Dépôt, appartenant au groupe britannique Kingfisher, commercialise des matériaux de construction et des équipements de bricolage. Elle propose également un service de location de véhicules utilitaires destiné aux particuliers et aux professionnels. Les utilisateurs peuvent réserver des fourgons et des camions-bennes depuis un site Internet ou une application mobile, notamment pour transporter des matériaux et des achats volumineux.
57 108 factures et plus de 41 000 adresses email distinctes
Contrairement à certaines revendications de piratage qui ne s’accompagnent que de quelques captures d’écran, le fichier examiné par Cyberattaque.org contient des données structurées de facturation.
Au total, 57 108 enregistrements exploitables ont été identifiés, soit une ligne de moins que le volume annoncé par Venus1337. Chacun comporte un numéro de facture et une référence de réservation. L’analyse ne révèle aucun doublon sur ces deux identifiants.
Le dépouillement de l’ensemble du fichier fait apparaître plusieurs chiffres particulièrement significatifs :
- 57 108 factures et réservations distinctes ;
- 41 740 adresses email différentes ;
- 41 395 numéros de téléphone distincts, après uniformisation des caractères numériques ;
- 55 654 enregistrements comportant une adresse postale ;
- 56 636 enregistrements comportant un numéro de téléphone ;
- 123 libellés de magasins présents dans les documents.
Ces chiffres ne signifient pas que 57 108 personnes différentes ont été touchées. Une même adresse email peut apparaître sur plusieurs factures, notamment lorsqu’un client a effectué plusieurs locations ou qu’une entreprise utilise une adresse commune pour ses réservations.
L’analyse révèle notamment que 8 151 adresses email sont associées à plusieurs enregistrements. Il faut donc distinguer le nombre de factures exposées du nombre réel de personnes concernées, qui ne peut pas être déterminé avec certitude à partir de ce seul fichier.
Des données remontant à février 2021
Un autre élément important concerne l’ancienneté des informations. La fuite revendiquée en novembre 2026 ne se limite pas à des opérations récentes.
Les dates de facturation présentes dans le fichier s’échelonnent du 17 février 2021 au 28 octobre 2023. Le jeu de données couvre ainsi plusieurs années d’utilisation du service de location.
La répartition des documents analysés est la suivante :
- 2021 : 14 758 enregistrements ;
- 2022 : 24 653 enregistrements ;
- 2023 : 17 697 enregistrements.
L’année 2022 représente la période la plus importante dans ce fichier, avec près de 25 000 factures. Les données de 2023 s’arrêtent à la fin du mois d’octobre.
Cette chronologie pose une question importante : pourquoi des factures parfois âgées de plus de cinq ans étaient-elles encore accessibles au moment de la récupération revendiquée ?
La conservation de documents comptables peut répondre à des obligations légales. Elle implique néanmoins de maintenir des contrôles d’accès adaptés pendant toute leur durée de conservation.
En revanche, les dates des factures ne permettent pas de connaître la date réelle de l’intrusion. Rien ne démontre que le pirate avait accès au service dès 2021, ni que l’ensemble des documents a été récupéré en une seule opération. Il peut s’agir d’une extraction plus récente portant sur des archives anciennes.
Des clients répartis dans de nombreux magasins français
Les informations analysées ne semblent pas concerner un unique dépôt Brico Dépôt. Le champ relatif au magasin d’origine contient 123 libellés distincts, répartis dans différentes régions françaises.
Parmi les magasins les plus représentés dans les enregistrements figurent notamment :
- Ballainvilliers : 2 661 factures ;
- Fleury : 2 544 factures ;
- Pontault-Combault : 2 509 factures ;
- Nice : 2 026 factures ;
- Bordeaux : 2 020 factures.
D’autres libellés renvoient à des magasins situés notamment à Faches-Thumesnil, Nîmes, Montpellier-Lattes, Leers, Liévin, Angers ou encore Metz.
Cette répartition géographique constitue un indice important sur le périmètre des données. Elle suggère que les informations proviennent d’un système de facturation utilisé par de multiples dépôts, plutôt que d’un fichier limité à une seule implantation.
Le nombre de libellés distincts ne permet toutefois pas, à lui seul, de certifier que 123 établissements physiques différents sont concernés, certains magasins pouvant être désignés par plusieurs variantes de nom.
Des factures très détaillées, jusqu’aux horaires de location
Le caractère sensible de cette fuite réside également dans la précision des documents concernés.
Chaque enregistrement comporte plusieurs catégories d’informations personnelles et commerciales :
- Le nom et le prénom du client ;
- Son adresse postale, lorsqu’elle est renseignée ;
- Son adresse email et son numéro de téléphone ;
- Le dépôt Brico Dépôt associé à la location ;
- Le numéro de facture et la référence de réservation ;
- La date de facturation ;
- Le type de véhicule loué ;
- Les horaires ou créneaux de location indiqués dans les prestations ;
- Les montants hors taxes et toutes taxes comprises ;
- Le taux et le montant de TVA ;
- Les éventuels frais supplémentaires, options ou remboursements.
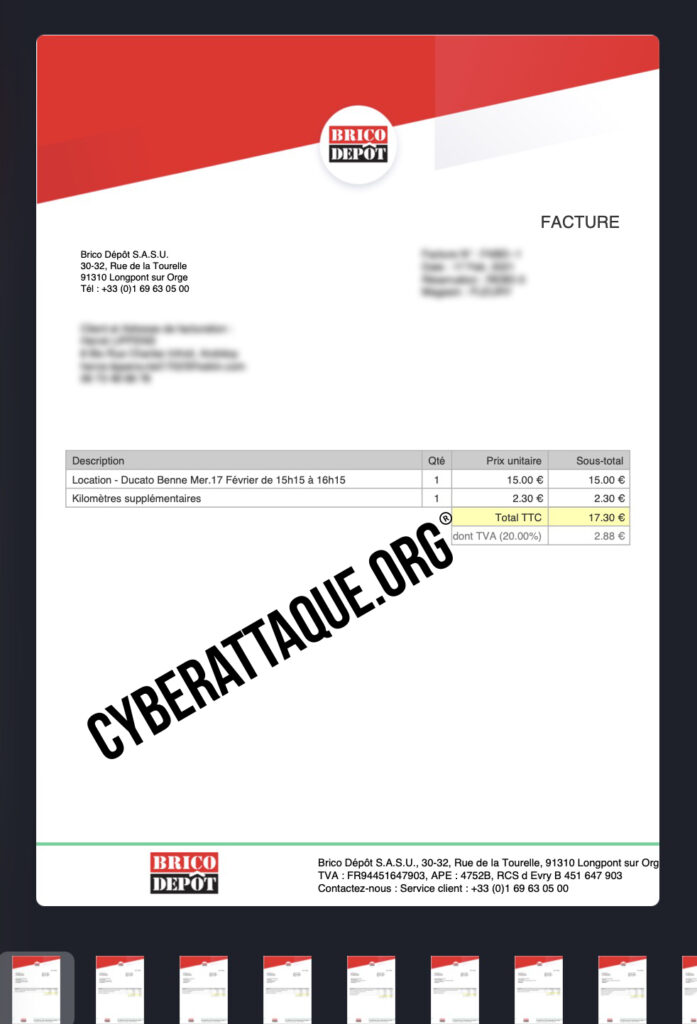
Les descriptions des prestations font notamment apparaître des fourgonnettes Fiat Ducato, des fourgons de 13 m³ et des camions-bennes. Certaines lignes mentionnent les horaires précis de mise à disposition des véhicules.
Les factures comportent également des postes de facturation complémentaires : kilomètres supplémentaires, dépassements horaires, options de protection en cas de sinistre ou opérations de remboursement.
Autrement dit, ces documents permettent de reconstituer une partie de l’historique des locations de certains clients, avec des indications sur les dates, les montants payés et les services utilisés.
Pour une personne ayant loué plusieurs véhicules sur différentes périodes, le rapprochement de ces informations pourrait permettre de retracer plusieurs opérations commerciales passées.
Les factures PDF également concernées
Les informations ne se présentent pas uniquement sous la forme d’un fichier de données structuré. Cyberattaque.org dispose également des factures au format PDF associées à cette affaire.
Le fichier JSONL analysé reprend les éléments constitutifs d’une facturation : identification du client, informations du fournisseur, description des prestations, références administratives et décomposition des montants.
Les enregistrements désignent systématiquement Brico Dépôt S.A.S.U. comme fournisseur et comportent les coordonnées et références administratives de la société, dont son identification fiscale.
Cette organisation documentaire apporte davantage de matière à l’analyse qu’une simple liste de noms ou d’adresses email. Elle ne suffit néanmoins pas, à elle seule, à authentifier chaque facture ni à démontrer les circonstances techniques de leur récupération.
Cyberattaque.org ne publie pas les factures nominatives, afin de ne pas contribuer à une exposition supplémentaire des coordonnées personnelles des utilisateurs concernés.
Une vulnérabilité IDOR revendiquée par Venus1337
Dans sa publication du 2 novembre 2026, Venus1337 affirme être parvenu à récupérer les documents en exploitant une vulnérabilité IDOR, pour Insecure Direct Object Reference.
Ce type de faille correspond à un défaut de vérification des droits d’accès. Lorsqu’une application permet de consulter une ressource à partir d’un identifiant, elle doit vérifier que l’utilisateur qui effectue la demande est effectivement autorisé à accéder au document concerné.
Si cette vérification est absente ou insuffisante, une personne peut potentiellement accéder aux ressources d’autres utilisateurs, sans disposer de leurs identifiants de connexion.
Dans le cas d’un service de facturation, les conséquences peuvent être importantes : un défaut de contrôle d’accès pourrait rendre consultables des milliers de documents appartenant à des clients différents.
Cette hypothèse correspond à la méthode décrite par le hacker. Toutefois, l’analyse du fichier divulgué ne permet pas de démontrer techniquement que les données ont effectivement été obtenues de cette manière.
La confirmation nécessiterait notamment des éléments techniques complémentaires, tels que des journaux d’accès, des constatations effectuées sur le système concerné ou une communication de l’exploitant.
Il n’est donc pas possible d’affirmer à ce stade que les comptes des clients ont été piratés, ni que leurs mots de passe ont été compromis. La revendication porte précisément sur un accès non autorisé à des factures.
Pièces d’identité, permis de conduire et données bancaires : que sait-on ?
Le service de location de camions Brico Dépôt nécessite normalement la transmission de plusieurs justificatifs. Selon les informations publiées par l’enseigne, les clients doivent notamment fournir un permis de conduire, une pièce d’identité et un justificatif de domicile.
Ces documents sont nécessaires à la validation de la location et à la vérification de l’identité du conducteur.
Pour autant, le fichier JSONL analysé ne contient pas de copies de pièces d’identité, de permis de conduire, de mots de passe ou de numéros complets de carte bancaire.
Rien ne permet donc d’affirmer que ces catégories de données ont été compromises. Leur collecte par le service de location ne signifie pas automatiquement qu’elles étaient accessibles par le même mécanisme que les factures.
Le périmètre exact d’une éventuelle exposition documentaire plus large reste à déterminer.
Des informations susceptibles de faciliter des arnaques très crédibles
La divulgation de documents de facturation présente un risque particulier : les cybercriminels peuvent s’appuyer sur des informations commerciales authentiques ou apparemment authentiques pour rendre leurs messages frauduleux plus convaincants.
Dans cette affaire, une personne malveillante pourrait potentiellement connaître le nom d’un client, son numéro de réservation, la date de location d’un camion, le magasin fréquenté et le montant d’une facture.
Ces éléments pourraient être utilisés dans plusieurs scénarios d’escroquerie :
- Fausse régularisation de facture : un message demandant le paiement d’un montant restant dû sur une ancienne location ;
- Faux remboursement : une notification prétendant qu’une erreur de facturation nécessite la saisie de coordonnées bancaires ;
- Usurpation du service client : un appel faisant référence à une véritable réservation pour convaincre le destinataire ;
- Hameçonnage avec facture jointe : un email utilisant des références exactes ou un document de facturation pour renforcer sa crédibilité.
Ces scénarios correspondent à des risques envisageables et non à des fraudes déjà constatées dans cette affaire.
La présence simultanée d’une adresse postale, d’un numéro de téléphone et d’un historique commercial augmente le potentiel d’exploitation des informations divulguées. Les clients concernés pourraient notamment être ciblés par des messages qui ne présentent pas les signes habituels d’une tentative d’hameçonnage générique.
Un incident qui pose aussi la question de la conservation des données
L’ancienneté des factures identifiées dans le fichier soulève une autre interrogation : comment sont protégées les données personnelles conservées plusieurs années après une transaction ?
Les entreprises peuvent être tenues de conserver certains documents comptables et commerciaux pendant plusieurs années. Toutefois, cette conservation doit s’accompagner de garanties de sécurité appropriées, notamment pour empêcher qu’un utilisateur non autorisé puisse consulter les informations d’un autre client.
Si une violation de données personnelles est confirmée, le Règlement général sur la protection des données (RGPD) prévoit des obligations qui dépendent de l’évaluation des risques.
Une violation susceptible d’entraîner un risque pour les droits et libertés des personnes doit notamment faire l’objet d’une notification à la CNIL dans les meilleurs délais et, si possible, sous 72 heures après sa découverte. Lorsque le risque est élevé, les personnes concernées doivent également être informées, sous réserve des exceptions prévues par le règlement.
À ce stade, aucune information ne permet de déterminer si Brico Dépôt a effectué une telle notification dans le cadre de cette affaire, ni si l’entreprise avait connaissance d’un incident avant sa divulgation publique.
Brico Dépôt a-t-il confirmé la fuite de données ?
Au 2 novembre 2026, aucune confirmation publique de Brico Dépôt concernant cette revendication n’a été identifiée par Cyberattaque.org.
Plusieurs interrogations demeurent, notamment sur la réalité de la vulnérabilité décrite par Venus1337, la date exacte de récupération des documents, le périmètre des systèmes concernés et les éventuelles mesures de sécurisation déjà déployées.
La présence de 57 108 enregistrements structurés constitue un élément concret permettant de documenter cette revendication. Elle ne permet toutefois pas de certifier l’origine technique des fichiers ni de conclure que la vulnérabilité serait encore exploitable au moment de la publication.
L’affaire met en lumière un risque souvent sous-estimé : des documents commerciaux ordinaires, conservés dans un espace de facturation, peuvent exposer une quantité importante de données personnelles lorsqu’ils deviennent accessibles à des tiers non autorisés.
Les clients ayant utilisé le service de location de camions Brico Dépôt entre 2021 et 2023 sont invités à faire preuve de vigilance face aux sollicitations inhabituelles faisant référence à leurs anciennes réservations, notamment lorsqu’un paiement ou la communication de coordonnées bancaires leur est demandé.
Cyberattaque.org continuera de suivre les éventuelles communications officielles permettant de préciser l’origine et l’étendue de cet incident.