Une serrure à remplacer, une porte bloquée ou une fuite d’eau à réparer : ces informations privées, associées à l’adresse du domicile des clients, se retrouvent dans une fuite de données visant HelloDepann. Le 1er novembre 2026, le hacker Alduin a diffusé des fichiers provenant du service français de dépannage à domicile, en dénonçant une API insuffisamment sécurisée.
Cyberattaque.org s’est procuré et a analysé les deux bases de données. Elles contiennent précisément 4 651 fiches clients et 4 867 interventions, accompagnées de milliers de devis, de factures et de commentaires internes.
HelloDepann est une entreprise spécialisée dans les interventions d’urgence en plomberie, serrurerie, chauffage et électricité. Elle met en relation particuliers et professionnels, notamment dans les secteurs d’Orléans, Tours et Blois.
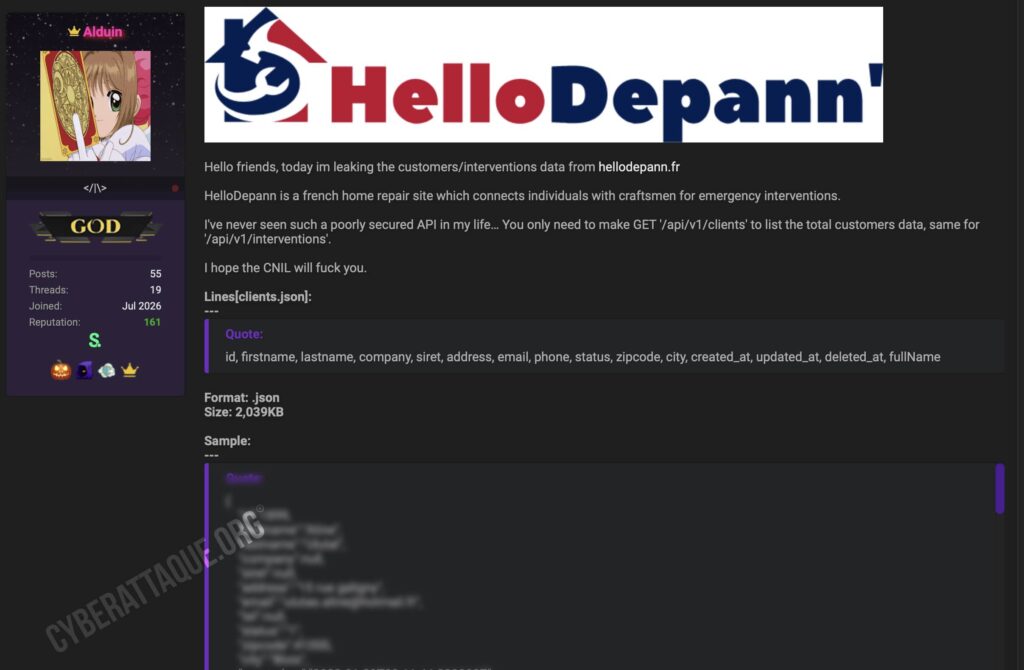
Une API qui aurait permis de récupérer les données sans authentification
Dans sa publication du 1er novembre 2026 à 20 h 37, Alduin affirme avoir découvert une vulnérabilité particulièrement simple à exploiter : des interfaces de programmation (API) auraient permis de consulter les listes de clients et d’interventions sans aucune authentification.
Si cette méthode est confirmée, elle pourrait révéler une absence de contrôle d’accès sur des données normalement réservées aux équipes de l’entreprise. La faille technique revendiquée n’a toutefois pas été vérifiée indépendamment.
Adresses personnelles, factures et détails des interventions exposés
L’analyse des 4 651 fiches clients révèle notamment :
- 4 539 adresses postales renseignées ;
- 4 331 numéros de téléphone renseignés ;
- 4 064 champs email, représentant 3 551 adresses distinctes après normalisation ;
- Les noms, prénoms, villes et codes postaux des clients ;
- Des informations concernant certaines entreprises clientes.
Le second fichier apporte des informations bien plus détaillées. Parmi les 4 867 interventions, Cyberattaque.org a identifié 2 258 descriptions de travaux, 1 380 notes internes, 1 938 devis et 2 464 factures.
Les documents comportent des dates de rendez-vous, des montants facturés, des modes de règlement, des statuts de paiement et des informations sur les artisans. Aucun numéro complet de carte bancaire n’a été identifié dans les fichiers étudiés.
Des problèmes de serrurerie associés aux domiciles : un risque supplémentaire
La nature même des informations divulguées rend cette fuite particulièrement préoccupante. Certaines descriptions concernent des ouvertures de portes, des changements de serrures, des pertes de clés ou encore des problèmes de sécurité des accès.
Ces renseignements sont associés à des identités, des coordonnées personnelles et parfois à l’adresse précise du lieu d’intervention. Ils pourraient permettre à des personnes malveillantes de connaître certains problèmes rencontrés dans un logement, même si leur situation a pu évoluer depuis les travaux.
Les risques concernent également les escroqueries aux faux dépanneurs. Un fraudeur pourrait contacter un ancien client en évoquant une véritable intervention, un devis ou une facture pour réclamer un paiement supplémentaire.
Des données actualisées jusqu’en octobre 2026
Les fiches clients examinées présentent des dates de création allant de mai 2021 au 25 octobre 2026. Les interventions couvrent également plusieurs années, avec des rendez-vous programmés jusqu’au 29 octobre 2026.
Il ne s’agit donc pas uniquement d’une ancienne base de données datant de plusieurs années. Des informations récentes figurent dans les fichiers diffusés, sans qu’il soit possible de déterminer quand leur extraction a eu lieu.
Au 2 novembre 2026, aucune confirmation publique de HelloDepann concernant cet incident n’a été identifiée. L’origine exacte de l’extraction et l’état actuel de sécurisation des accès restent à établir.
La diffusion des fichiers est néanmoins documentée. Au-delà des 4 651 fiches clients, cette affaire montre pourquoi les historiques de dépannage à domicile méritent une protection renforcée : ils ne révèlent pas seulement qui habite à une adresse, mais aussi quels problèmes techniques ou de sécurité ont pu y être rencontrés.