Une plaque d’immatriculation visible dans la rue pourrait désormais être associée au nom, à l’adresse et au téléphone de la personne qui l’a commandée. C’est le risque majeur soulevé par une nouvelle fuite revendiquée le 1er novembre 2026. Le hacker ChimeraZ annonce la mise en vente de 3 824 749 enregistrements attribués au groupe français MPA, dont plus de 1,1 million de numéros d’immatriculation.
Au total, 1 713 120 clients seraient concernés, selon le pirate. Cyberattaque.org s’est procuré et a analysé 3 000 enregistrements provenant de trois fichiers distincts. Les informations examinées associent effectivement des plaques à des identités, des coordonnées personnelles et des commandes. Des empreintes de mots de passe sont également présentes.
Fondé en 1996 et installé à Marsannay-la-Côte, près de Dijon, MPA (Multi Passions Adhésif) est un groupe français spécialisé dans l’impression et la personnalisation. Il exploite plusieurs boutiques en ligne commercialisant notamment des plaques d’immatriculation, des autocollants, des marquages professionnels et des plaques funéraires.
Une fuite qui concerne bien plus que les plaques d’immatriculation
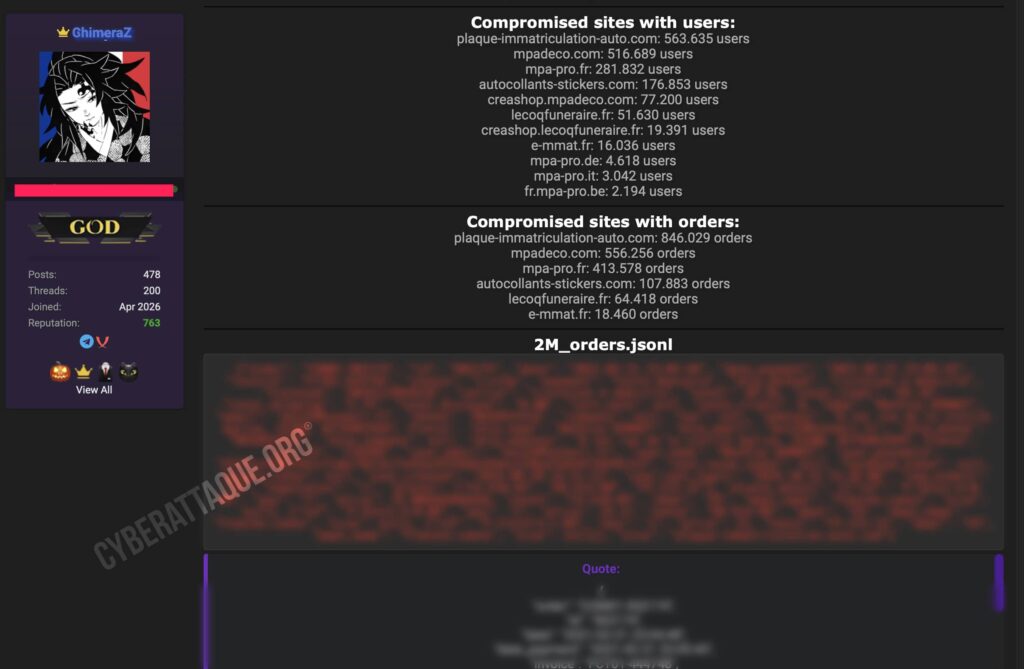
La publication de ChimeraZ, datée du 1er novembre 2026 à 14 h 27, revendique une extraction de 3,1 Go provenant de plusieurs sites du groupe.
Le pirate annonce notamment :
- 1 133 713 plaques d’immatriculation distinctes ;
- 1 553 924 adresses email uniques ;
- 1 010 964 numéros de téléphone ;
- 969 921 empreintes de mots de passe SHA-256 ;
- Plus de deux millions de commandes et des dizaines de milliers de factures.
Parmi les plateformes citées figurent plaque-immatriculation-auto.com, mpadeco.com, mpa-pro.fr, autocollants-stickers.com, e-mmat.fr et lecoqfuneraire.fr, ainsi que plusieurs boutiques internationales.
La diversité des sites concernés suggère une extraction centralisée de données commerciales. Les fichiers ne permettent cependant pas de déterminer si une infrastructure commune a été compromise ou si plusieurs sources ont été regroupées.
Des plaques directement reliées aux noms et aux adresses des clients
C’est le point le plus inquiétant de cette revendication. Le fichier des commandes ne contient pas simplement des numéros d’immatriculation isolés. Il permet de retrouver le nom de l’acheteur, son adresse de facturation, son adresse de livraison, ses coordonnées téléphoniques et électroniques, ainsi que les plaques commandées.
Dans les 1 000 commandes analysées par Cyberattaque.org, 600 comportent au moins une référence de plaque. Ces commandes représentent 840 mentions de plaques, correspondant à 766 valeurs distinctes. Certaines sont des plaques personnalisées et non des immatriculations routières classiques.
Un second échantillon de 1 000 factures contient également 562 enregistrements associés à des références de plaques, avec les noms et adresses des destinataires.
Cette association est particulièrement sensible : une plaque visible sur un véhicule stationné pourrait permettre de retrouver des coordonnées privées dans les données compromises, lorsque l’immatriculation et les informations de l’acheteur correspondent toujours à la situation actuelle.
Il faut toutefois distinguer l’acheteur d’une plaque du propriétaire légal du véhicule. Une commande peut être réalisée pour un tiers, et certaines données peuvent être anciennes. Les fichiers ne constituent donc pas une copie du registre officiel des cartes grises.
Doublettes, repérage et fausses contraventions : des conséquences potentiellement graves
La fuite de plaques d’immatriculation associées à des identités représente un risque qui dépasse largement le simple démarchage commercial.
Ces informations pourraient faciliter la fabrication de doublettes de plaques, utilisées pour faire circuler un véhicule sous une immatriculation appartenant à quelqu’un d’autre. Les victimes peuvent alors recevoir des contraventions pour des infractions qu’elles n’ont jamais commises et devoir entreprendre des démarches administratives pour prouver l’usurpation.
L’association entre une plaque et une adresse personnelle présente également un risque de repérage ou de harcèlement. Une personne malveillante qui relève une immatriculation pourrait rechercher une correspondance dans le fichier et tenter d’identifier le domicile associé.
Les coordonnées récupérées pourraient aussi servir à envoyer de fausses amendes, de prétendues relances administratives ou des messages frauduleux imitant des services liés à l’automobile.
Aucune utilisation criminelle de cette base n’est démontrée à ce stade. Mais la combinaison de données normalement dispersées facilite considérablement la préparation de fraudes ciblées.
Des mots de passe hachés et des informations de connexion
Autre découverte importante : les fichiers contiennent des informations issues des comptes clients.
Dans les 1 000 commandes examinées, 996 comportent une empreinte de mot de passe de 64 caractères hexadécimaux, compatible avec SHA-256. Des champs liés à la réinitialisation des mots de passe et à des mécanismes de connexion externes sont également présents.
Ces empreintes ne correspondent pas à des mots de passe en clair. Toutefois, un hachage SHA-256 simple, sans mécanisme de protection supplémentaire, n’est pas considéré comme adapté au stockage sécurisé des mots de passe. La configuration exacte utilisée par MPA ne peut pas être déterminée à partir des seuls échantillons.
Les données étudiées comportent des commandes allant de 2016 jusqu’au 19 octobre 2026, ainsi que des informations de connexion récentes. La présence d’enregistrements d’octobre montre que les fichiers ne se limitent pas à une ancienne base figée depuis plusieurs années, sans permettre de dater précisément l’intrusion.
Une nouvelle revendication quelques heures après celle de 2,9 millions de plaques françaises
Cette affaire intervient dans un contexte particulièrement préoccupant. Le 31 octobre 2026, ChimeraZ avait déjà annoncé la mise en vente de 2 930 924 immatriculations françaises, associées à des données personnelles. Une autre revendication du même pirate, publiée le 24 octobre, concernait environ 847 000 plaques distinctes.
En quelques jours, plusieurs millions d’immatriculations sont ainsi revendiquées par le même individu. Il serait néanmoins trompeur d’additionner ces volumes : des recoupements entre les fichiers sont possibles et leur origine respective n’est pas entièrement établie.
Dans le cas de MPA, les échantillons permettent d’observer directement des commandes de plaques associées à des coordonnées personnelles. Ils ne permettent pas de vérifier les 1,13 million de plaques revendiquées dans l’ensemble de la base.
Au 1er novembre 2026, aucune confirmation publique du groupe MPA concernant cette revendication n’a été identifiée. L’entreprise n’a pas publiquement précisé, à ce stade, l’origine des fichiers ni les éventuelles mesures prises.
Cette affaire rappelle une réalité souvent sous-estimée : une plaque d’immatriculation n’est pas une donnée anodine lorsqu’elle est associée à une identité et à une adresse privée. Si les volumes revendiqués sont confirmés, la circulation de ces fichiers pourrait exposer durablement un très grand nombre de personnes à des risques de fraude, d’usurpation et d’atteinte à leur vie privée.