La plateforme de vente d’objets de collection Delcampe confirme avoir été victime d’un incident de sécurité dans la nuit du 5 au 6 novembre 2026. Des fichiers contenant des données personnelles de certains utilisateurs ont été téléchargés sans autorisation. Parmi les informations compromises figurent des noms, des adresses postales et des détails sur les achats réalisés par les collectionneurs. L’entreprise précise toutefois que les mots de passe, les adresses email réelles et les coordonnées bancaires n’ont pas été exposés.
Delcampe est une entreprise belge fondée en 2000 par Sébastien Delcampe, dont le siège se trouve à Tubize, en Belgique. Spécialisée dans la vente en ligne d’objets de collection, la plateforme permet aux particuliers et aux professionnels d’acheter et de vendre des timbres, des cartes postales, des monnaies, des bandes dessinées et de nombreux autres objets. Présente dans plus de 190 pays, elle revendique plus d’un million d’utilisateurs actifs.
Des fichiers téléchargés sans autorisation pendant la nuit
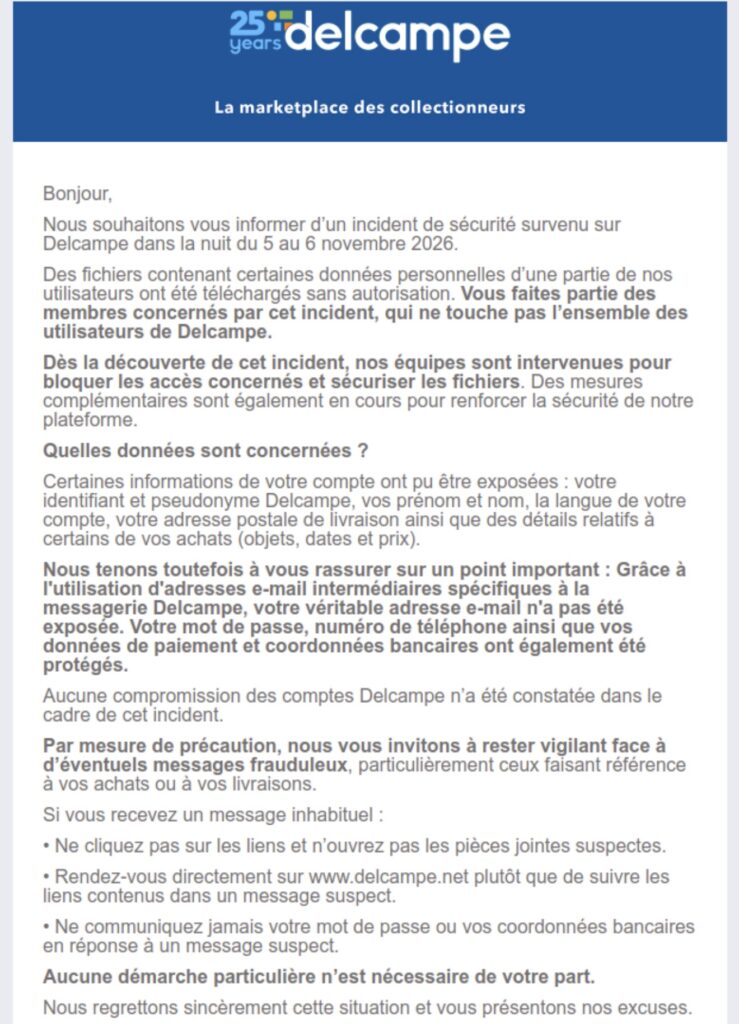
Dans un email adressé aux utilisateurs concernés, Delcampe reconnaît qu’un incident de sécurité est survenu dans la nuit du 5 au 6 novembre 2026.
L’entreprise indique que des fichiers contenant certaines données personnelles ont été téléchargés par un tiers non autorisé. L’incident ne concerne cependant pas l’ensemble des membres de la plateforme.
Dès la découverte de l’accès non autorisé, les équipes techniques sont intervenues pour le bloquer et sécuriser les fichiers concernés. Des mesures supplémentaires sont également engagées pour renforcer la sécurité du service.
Le nombre de comptes affectés et le volume de données récupérées n’ont pas été communiqués.
Des adresses postales et des historiques d’achats parmi les données compromises
Selon la notification de Delcampe, les fichiers téléchargés contiennent plusieurs catégories d’informations personnelles permettant notamment d’identifier certains membres et leurs activités commerciales.
- Identifiants et pseudonymes utilisés sur Delcampe ;
- Noms et prénoms des utilisateurs ;
- Langues associées aux comptes ;
- Adresses postales de livraison ;
- Informations relatives à certains achats, notamment les objets, les dates et les prix.
La présence de données commerciales constitue un élément important de cette fuite. Les informations compromises peuvent permettre d’associer l’identité d’un collectionneur à certains objets achetés sur la plateforme et à leur valeur.
En revanche, Delcampe confirme que les véritables adresses email de ses membres n’ont pas été exposées. La plateforme utilise des adresses intermédiaires spécifiques à sa messagerie pour protéger les coordonnées de ses utilisateurs.
Les mots de passe, numéros de téléphone, informations de paiement et coordonnées bancaires ont également été préservés. Aucune compromission des comptes utilisateurs n’a été constatée.
Comment les attaquants ont-ils pu récupérer ces informations ?
Delcampe ne précise pas comment les fichiers ont été rendus accessibles ni quelle vulnérabilité aurait éventuellement été exploitée.
La récupération de fichiers sans prise de contrôle des comptes pourrait notamment résulter d’un défaut de contrôle d’accès, d’un espace de stockage insuffisamment protégé ou d’identifiants techniques compromis. Aucune de ces hypothèses n’est cependant confirmée.
Le fait que certaines informations aient été extraites alors que les données d’authentification et bancaires sont restées protégées suggère que l’incident concernait un périmètre particulier du système informatique.
L’entreprise ne précise pas non plus si les fichiers récupérés ont été diffusés ou proposés à la vente.
Des risques d’escroquerie ciblant les collectionneurs
La combinaison d’une identité, d’une adresse de livraison et d’informations sur les objets achetés présente des risques particuliers pour les utilisateurs d’une plateforme de collection.
Des escrocs pourraient exploiter ces informations pour envoyer de faux messages concernant une commande, un paiement complémentaire ou un problème de livraison. La connaissance de l’objet acheté, de sa date d’acquisition et de son prix rendrait ces sollicitations particulièrement crédibles.
Pour certains objets de valeur, les informations compromises pourraient également permettre d’identifier des collectionneurs susceptibles de détenir des biens recherchés, associés à une adresse postale.
Aucune exploitation frauduleuse de ces informations n’a toutefois été confirmée.
Delcampe confirme la fuite et informe les utilisateurs concernés
Delcampe a commencé à informer directement les membres affectés par l’incident. La plateforme leur recommande de rester vigilants face aux sollicitations inhabituelles, particulièrement celles faisant référence à leurs achats ou à leurs livraisons.
L’entreprise précise qu’aucune démarche particulière n’est nécessaire de la part des utilisateurs, les accès concernés ayant été bloqués.
Au 6 novembre 2026, l’incident et le téléchargement non autorisé de données personnelles sont officiellement confirmés. En revanche, le nombre de membres touchés, la méthode utilisée et l’identité des responsables restent inconnus.
Cette nouvelle affaire illustre les risques liés à la conservation des historiques de transactions sur les plateformes commerciales. Même sans mot de passe ni donnée bancaire, la divulgation d’informations sur les achats et les adresses des clients peut fournir aux cybercriminels des éléments précieux pour organiser des escroqueries personnalisées.