L’agence de voyages Transcontinents, implantée à La Réunion, confirme avoir été victime d’une cyberattaque ayant entraîné le vol de données personnelles et d’informations de réservation de ses clients. Les 20 et 21 octobre 2026, un accès non autorisé à son outil informatique a permis l’extraction de noms, de coordonnées et de détails sur les voyages réservés. Depuis, des clients reçoivent de faux messages de confirmation reprenant leurs véritables informations de séjour pour tenter de récupérer leurs coordonnées bancaires. Une affaire qui présente d’étonnantes similitudes avec plusieurs cyberattaques récentes contre des logiciels de réservation hôtelière.
Transcontinents est une agence de voyages réunionnaise fondée en 1959. Présente à Saint-Denis, Saint-Pierre, Saint-Paul, au Tampon, à Saint-André et à Saint-Louis, l’entreprise possède six agences physiques sur l’île. Elle commercialise notamment des séjours vers l’île Maurice, Rodrigues, Madagascar et d’autres destinations internationales, ainsi que des billets d’avion et des réservations hôtelières.
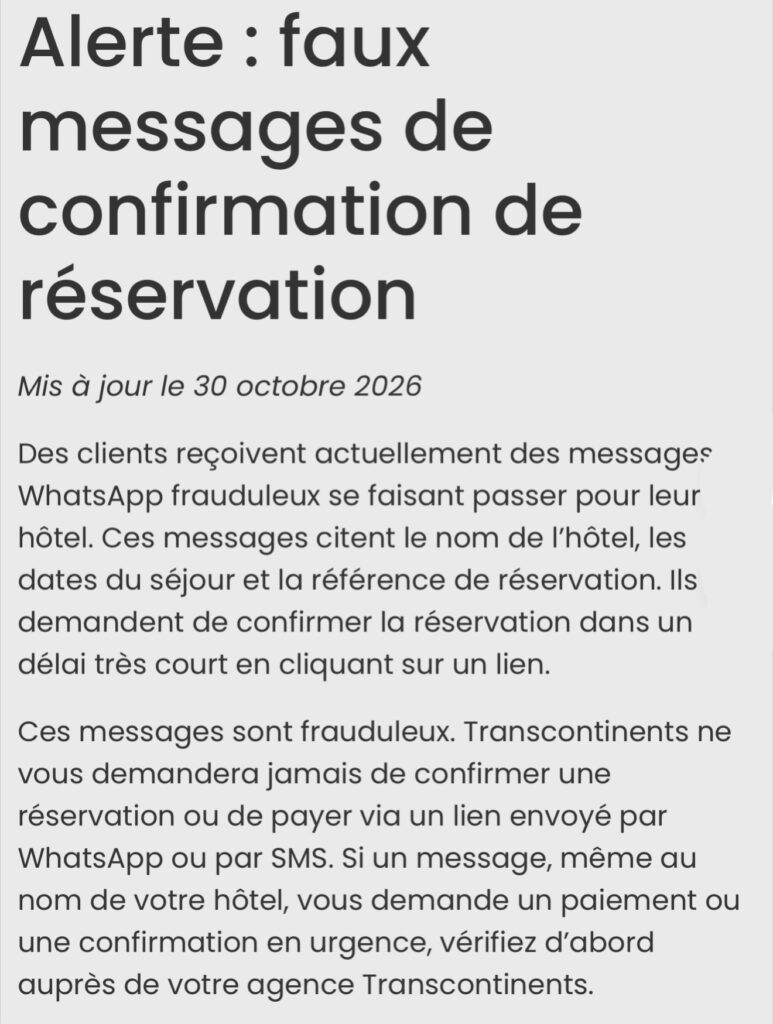
Une intrusion informatique les 20 et 21 octobre 2026
Dans une alerte officielle publiée sur son site internet, Transcontinents reconnaît qu’un tiers non autorisé a accédé à son outil de réservation les 20 et 21 octobre 2026.
Les investigations menées par l’entreprise ont confirmé une extraction de données personnelles concernant certains de ses clients.
Les informations compromises comprennent notamment :
- Noms et prénoms des voyageurs ;
- Adresses email ;
- Numéros de téléphone ;
- Noms des hôtels réservés ;
- Informations relatives aux vols ;
- Dates et détails des séjours.
Les messages frauduleux reçus par certains voyageurs mentionnent également leurs véritables références de réservation.
Transcontinents précise qu’aucune donnée bancaire n’a été compromise, son outil de réservation ne conservant pas ces informations.
Le nombre de clients concernés et le volume exact des données extraites n’ont pas été communiqués.
Les pirates utilisent de véritables réservations pour piéger les voyageurs
La particularité de cet incident réside dans l’exploitation des données compromises pour organiser des tentatives d’escroquerie particulièrement ciblées.
Plusieurs clients de Transcontinents ont reçu des messages WhatsApp provenant d’individus se faisant passer pour leur hôtel. Ces messages reprennent des informations réelles, notamment le nom de l’établissement, les dates du séjour et la référence de réservation.
Les fraudeurs invitent ensuite les victimes à confirmer leur réservation en cliquant sur un lien externe, sous prétexte d’éviter une annulation ou de procéder à une vérification.
L’objectif est de récupérer les informations bancaires des voyageurs ou de les inciter à effectuer un paiement frauduleux.
La connaissance de véritables informations de réservation rend ces sollicitations particulièrement crédibles, même lorsque les messages proviennent de numéros inconnus.
Une coïncidence troublante avec la cyberattaque de D-EDGE
Un élément particulièrement intéressant apparaît dans la chronologie : Transcontinents confirme une extraction de données les 20 et 21 octobre 2026, exactement aux mêmes dates que les accès frauduleux signalés chez D-EDGE.
Cette entreprise française, spécialisée dans les technologies de réservation hôtelière, avait également été victime d’un incident de sécurité ayant permis à des tiers non autorisés d’accéder à des informations de voyageurs.
Cyberattaque.org avait révélé les conséquences de la cyberattaque de D-EDGE, dont les solutions sont utilisées par plus de 17 000 hôtels dans 150 pays.
Les données concernées étaient particulièrement similaires : noms des voyageurs, établissements réservés, dates de séjour, références de réservation et, pour certains clients, coordonnées téléphoniques et électroniques.
Dans les deux affaires, des clients ont ensuite été ciblés par des messages frauduleux reprenant leurs véritables informations de réservation.
Cette concordance des dates et du mode opératoire soulève naturellement la question d’un éventuel lien entre les incidents.
Il n’existe toutefois aucune preuve publique permettant d’affirmer que Transcontinents utilise D-EDGE pour ses réservations concernées, ni que les deux attaques ont la même origine. Cette similitude constitue donc une piste de rapprochement, pas une attribution technique.
Une multiplication des attaques contre les systèmes de réservation hôtelière
L’incident de Transcontinents intervient dans un contexte particulièrement préoccupant pour les professionnels du tourisme.
Plusieurs fournisseurs de logiciels hôteliers, dont Medialog, Misterbooking et D-EDGE, ont signalé des compromissions de données de réservation en octobre 2026.
Ces différentes affaires présentent un point commun : les cybercriminels cherchent à récupérer des informations précises sur les séjours afin de construire des messages frauduleux difficiles à distinguer de communications légitimes.
Dans le cas de Medialog, des voyageurs avaient notamment été contactés par des fraudeurs connaissant leur nom, leur hôtel et les dates exactes de leur réservation.
Les systèmes de réservation constituent des cibles particulièrement intéressantes pour les attaquants. Ils centralisent les coordonnées des clients, les caractéristiques des séjours et parfois des informations sur les paiements attendus.
Une fois ces données récupérées, les escrocs peuvent agir rapidement en contactant directement les voyageurs avant leur arrivée à l’hôtel.
Pour Transcontinents, la méthode initiale d’intrusion reste inconnue. Une compromission de compte ou une vulnérabilité applicative pourrait expliquer l’accès non autorisé, mais aucun de ces scénarios n’a été confirmé.
Transcontinents confirme avoir porté plainte et prévenu la CNIL
À la suite de l’incident, Transcontinents indique avoir bloqué l’accès non autorisé et renforcé la sécurité de son outil de réservation.
L’entreprise confirme également avoir notifié la Commission nationale de l’informatique et des libertés (CNIL) et déposé plainte.
Les clients identifiés comme concernés sont informés individuellement par email. L’agence rappelle qu’elle ne demande jamais de confirmer une réservation ou de communiquer des coordonnées bancaires à travers un lien reçu par WhatsApp ou SMS.
Les voyageurs ayant déjà transmis leurs informations bancaires sur une page frauduleuse sont invités à contacter immédiatement leur banque, à déposer plainte et à prévenir Transcontinents.
Au 6 novembre 2026, le nombre exact de clients touchés et les éventuelles pertes financières liées aux escroqueries ne sont pas connus.
Cette cyberattaque illustre une menace grandissante pour le secteur touristique : le vol de données de réservation permet de transformer de simples informations de voyage en outils d’escroquerie particulièrement efficaces. La concordance avec l’incident D-EDGE mérite d’être examinée, mais seul un rapprochement technique des investigations permettrait de déterminer si les deux affaires sont réellement liées.