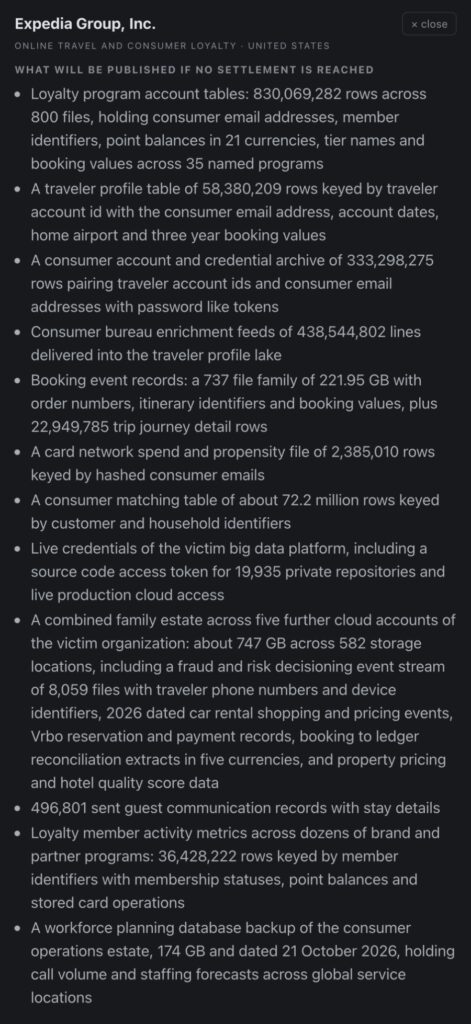
Le géant mondial du voyage Expedia Group, propriétaire notamment des plateformes Abritel, Vrbo et Hotels.com, est visé par une revendication massive du groupe cybercriminel n0n. Le 9 novembre 2026, les attaquants ont annoncé détenir 830 069 282 enregistrements liés aux programmes de fidélité, 58 380 209 profils de voyageurs et 333 298 275 entrées associées à des comptes et identifiants. Leur revendication mentionne également des réservations Vrbo, des informations de paiement, des conversations avec des voyageurs et des accès à des infrastructures cloud. L’ampleur annoncée serait considérable, mais aucun échantillon public ne permet actuellement d’authentifier ces données et Expedia n’a pas confirmé cette compromission.
Expedia Group est une entreprise américaine basée à Seattle, spécialisée dans les réservations de voyages en ligne. Elle exploite notamment Expedia, Hotels.com et Vrbo, ainsi que sa déclinaison française Abritel, dédiée aux locations de vacances entre propriétaires et voyageurs. Le groupe gère également des solutions technologiques destinées aux professionnels du tourisme. Fin 2025, ses plateformes donnaient accès à environ 3,6 millions d’hébergements dans le monde, dont 2,4 millions de locations de vacances réservables via Vrbo.
N0n revendique une fuite gigantesque le 9 novembre 2026
La revendication apparaît le 9 novembre 2026 sur les canaux de publication du groupe n0n, également répertorié sous l’appellation N0N. Plusieurs plateformes spécialisées dans la surveillance des groupes de ransomware ont enregistré l’ajout d’Expedia Group à sa liste de victimes revendiquées.
Le groupe accompagne sa publication de la mention « NOT PAID – EXPOSED », laissant entendre que l’entreprise n’aurait pas payé les cybercriminels et que ses informations seraient exposées.
Cette déclaration ne constitue toutefois pas une preuve de paiement refusé, de compromission ou de diffusion effective des fichiers. Aucun échantillon vérifiable, journal technique ou document permettant d’authentifier les informations annoncées n’a été identifié au moment de notre enquête.
La revendication décrit néanmoins un ensemble particulièrement vaste de bases de données commerciales, de comptes clients et d’informations liées aux réservations.
830 069 282 lignes de fidélité, 58 millions de voyageurs et 333 millions d’entrées de comptes
La précision des volumes annoncés par n0n est l’un des éléments les plus marquants de cette affaire. Les attaquants détaillent plusieurs ensembles qui auraient été récupérés dans les environnements informatiques associés à Expedia Group.
- 830 069 282 lignes de données de fidélité, réparties dans 800 fichiers et concernant 35 programmes nommés. Elles contiendraient des adresses email, identifiants de membres, soldes de points, niveaux de fidélité et valeurs de réservation, avec des montants exprimés dans 21 devises ;
- 58 380 209 enregistrements de profils de voyageurs, comprenant notamment des identifiants de comptes, adresses email, dates relatives aux comptes, aéroports de référence et montants de réservations sur trois ans ;
- 333 298 275 enregistrements d’une archive de comptes et d’identifiants, associés notamment à des adresses email. La présence de mots de passe exploitables n’est pas démontrée ;
- Plus de 36 millions de lignes d’activité de fidélité, dont la nature exacte reste à préciser ;
- Des informations relatives aux réservations, aux déplacements, aux dépenses par carte, aux recherches de véhicules de location et aux correspondances entre différents profils de consommateurs.
Ces chiffres correspondent à des lignes de bases de données, pas à un nombre de personnes distinctes. Un même voyageur peut disposer de plusieurs réservations, opérations de fidélité ou entrées techniques. Il serait donc incorrect d’annoncer que 830 millions ou 333 millions de clients ont été piratés.
La revendication ne permet pas non plus de déterminer les périodes couvertes par l’ensemble des fichiers ni la proportion des données qui seraient encore utilisées dans les systèmes actuels.
Vrbo et Abritel : des réservations, paiements et conversations de voyageurs dans la revendication
Le nom de Vrbo apparaît explicitement dans les informations revendiquées par n0n. Les cybercriminels affirment détenir des enregistrements relatifs aux réservations et aux paiements effectués sur cette plateforme spécialisée dans les locations de vacances.
Le groupe évoque également près de 497 000 communications avec des voyageurs, associées à des informations concernant leurs séjours.
Ces éléments pourraient représenter un risque important pour les propriétaires et les locataires si leur récupération venait à être confirmée.
En France, Vrbo exploite notamment la marque Abritel. Les deux plateformes appartiennent au même environnement commercial et technologique d’Expedia Group. Abritel est d’ailleurs identifiée comme la marque destinée au marché français dans la documentation officielle des intégrations Vrbo.
Cette relation rend la revendication pertinente pour les utilisateurs français, mais elle ne démontre pas que les réservations effectuées sur Abritel figurent effectivement dans les fichiers annoncés. Aucun échantillon vérifié ne permet actuellement de déterminer les pays ou les plateformes directement représentés dans les données.
De même, la présence d’informations de paiement dans la revendication ne signifie pas nécessairement que des numéros de cartes bancaires complets ou leurs codes de sécurité ont été compromis.
747 Go dans cinq comptes cloud et une sauvegarde de 174 Go également revendiqués
La revendication ne se limite pas aux informations commerciales et aux comptes de voyageurs. N0n affirme également avoir obtenu des données provenant de cinq comptes cloud supplémentaires.
Selon les chiffres rapportés, cet ensemble représenterait :
- Environ 747 Go de données ;
- 582 emplacements de stockage ;
- Des données relatives à plusieurs environnements informatiques ;
- Une sauvegarde de base de données de planification des effectifs de 174 Go, datée du 21 octobre 2026.
La sauvegarde de 174 Go présenterait un intérêt particulier, puisqu’elle pourrait contenir des informations liées à l’organisation interne et à la gestion du personnel. Sa structure et son contenu exact restent cependant inconnus.
La date du 21 octobre 2026 correspond à celle attribuée à cette sauvegarde, et non à une date d’intrusion confirmée. Aucun élément ne permet de déterminer quand les attaquants auraient pénétré dans les systèmes ou récupéré les fichiers.
Il n’est pas davantage établi si les 174 Go de sauvegarde sont compris dans les 747 Go annoncés ou s’ils constituent un ensemble supplémentaire. Ces deux volumes ne peuvent donc pas être additionnés avec certitude.
Des identifiants cloud et un accès au code source également entre les mains des pirates ?
Un autre volet de la revendication pourrait être plus préoccupant encore que les fichiers de voyageurs. N0n affirme disposer d’identifiants donnant accès à différents environnements techniques du groupe.
Les éléments annoncés comprennent notamment des accès à une plateforme de traitement de données massives, des dépôts de code source et un environnement cloud de production.
Si ces accès étaient réels et toujours valides, ils pourraient potentiellement permettre de consulter d’autres ressources, de récupérer de nouvelles informations ou de compromettre des services supplémentaires.
Aucun identifiant fonctionnel, jeton d’accès expurgé ou journal d’authentification n’a toutefois été présenté publiquement pour étayer ces affirmations. Il n’est donc pas possible de confirmer que les attaquants possèdent encore un accès aux infrastructures d’Expedia Group.
La méthode d’intrusion reste également inconnue. Une compromission d’identifiants, un accès cloud insuffisamment protégé ou une vulnérabilité applicative pourraient expliquer l’obtention de tels fichiers, mais aucun de ces scénarios n’est démontré.
Le groupe n0n multiplie les revendications depuis septembre 2026
N0n est un groupe cybercriminel spécialisé dans l’extorsion informatique, dont les premières revendications suivies publiquement remontent à septembre 2026.
Son activité s’est fortement accélérée au cours de l’automne. Au 9 novembre, les outils de surveillance des publications de ransomware recensent plus de 200 organisations revendiquées par le groupe, selon les méthodes de comptabilisation utilisées.
Son fonctionnement repose notamment sur la menace d’exposition de données professionnelles, commerciales et personnelles. Contrairement aux attaques classiques par rançongiciel, une opération d’extorsion peut être conduite sans chiffrement des serveurs.
Dans le cas d’Expedia, aucune preuve publique ne permet d’affirmer que les systèmes informatiques ont été chiffrés ou que les plateformes de réservation ont subi une interruption de service. Les éléments connus portent essentiellement sur une revendication de vol de données et d’accès informatiques.
Des risques de fraude aux réservations et de détournement de comptes de fidélité
Si les fichiers décrits par n0n sont authentiques, leur exploitation pourrait présenter plusieurs risques pour les voyageurs, les propriétaires de locations saisonnières et les professionnels du tourisme.
La combinaison d’adresses email, de références de réservation, de montants de séjour et d’informations concernant les hébergements pourrait faciliter des tentatives d’hameçonnage ciblées.
Des cybercriminels pourraient notamment se faire passer pour Expedia, Hotels.com, Vrbo ou Abritel afin d’envoyer de fausses demandes de paiement, de confirmation de réservation ou de vérification d’identité.
Les propriétaires pourraient également être visés par de faux messages de voyageurs ou de support technique, tandis que les vacanciers pourraient recevoir des sollicitations frauduleuses reprenant des informations réelles sur leurs séjours.
Les données des programmes de fidélité présenteraient un autre intérêt pour les attaquants. Les soldes de points et les niveaux de fidélité pourraient servir à cibler les comptes disposant des avantages les plus importants.
Aucune fraude ni aucun détournement de points directement lié à cette revendication n’a cependant été établi. Il n’existe pas non plus de confirmation de compromission des mots de passe des clients.
Une revendication très détaillée, mais toujours aucune preuve publique d’une intrusion chez Expedia
Au 9 novembre 2026, la publication de la revendication par n0n est établie, mais la compromission informatique d’Expedia Group n’est pas confirmée.
Les différents outils de surveillance recensent bien l’entreprise parmi les organisations revendiquées par le groupe. Toutefois, ces plateformes reproduisent principalement les informations fournies par les cybercriminels et ne constituent pas une validation indépendante de leur contenu.
Aucun échantillon exploitable des 830 millions de lignes, des 58 millions de profils de voyageurs ou des enregistrements Vrbo n’a été rendu publiquement vérifiable. L’existence d’un chiffrement, l’origine technique de l’accès et les volumes annoncés restent également à établir.
Expedia Group n’a pas publié de communication officielle confirmant cette revendication. Aucun élément ne permet non plus d’affirmer que des utilisateurs français d’Abritel ont effectivement été touchés.
Cette affaire mérite néanmoins une attention particulière en raison de la précision des chiffres avancés et de la diversité des informations prétendument récupérées. Si elles étaient authentifiées, les données revendiquées dépasseraient largement de simples listes d’adresses email et pourraient concerner plusieurs composantes essentielles de l’écosystème mondial d’Expedia, des programmes de fidélité aux réservations de vacances en passant par ses infrastructures cloud.