CUC Loisirs & Vacances, le pôle enfance du Clermont Université Club à Clermont-Ferrand, fait l’objet depuis le 18 septembre 2026 d’une revendication publiée par un hacker utilisant le pseudonyme TimeSape. L’attaquant affirme détenir une base de 8 915 lignes correspondant à des inscriptions réalisées entre 2015 et 2026.
Mais l’examen des échantillons diffusés remet sérieusement en cause cette description. La mention de données allant jusqu’en 2026 est remis en doute : les inscriptions renseignées visibles s’arrêtent en 2016, tandis que les seules références à « 2026 » apparaissent sur trois lignes dépourvues de données personnelles.
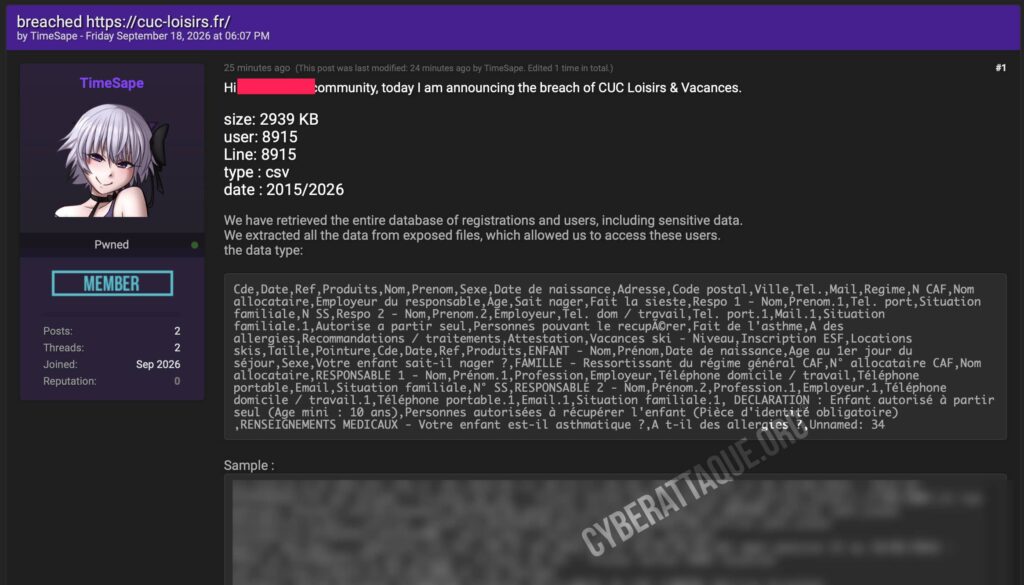
Une revendication présentée comme récente mais des données datant surement de 2016
CUC Loisirs & Vacances organise différentes activités à destination des enfants et adolescents, notamment des accueils de loisirs, stages sportifs, colonies et séjours pendant les vacances scolaires.
TimeSape présente sa publication comme une base d’inscriptions couvrant la période « 2015/2026 » et revendique 8 915 utilisateurs pour environ 2,9 Mo de données. Cyberattaque.org s’est procuré les échantillons diffusés et plusieurs éléments montrent cependant que cette chronologie est trompeuse.
Les dates de création des inscriptions visibles dans les fichiers remontent à 2016. Parmi les éléments les plus récents de l’échantillon figurent notamment des inscriptions enregistrées les 26 et 27 juin 2016, pour des activités organisées durant l’été de la même année.
« 2026 » apparaît uniquement sur trois lignes vides
L’élément le plus troublant concerne directement la mention de l’année 2026. Dans les échantillons consultés par Cyberattaque.org, elle n’apparaît que sur trois lignes successives correspondant à des activités multisports.
Ces trois enregistrements sont quasiment entièrement vides : aucun nom d’enfant, aucune coordonnée et aucune donnée familiale n’y figurent. Ils sont par ailleurs horodatés du 26 juin 2016, comme les autres inscriptions situées autour d’eux dans la base.
Les intitulés mentionnent respectivement des séjours du 6 au 8 juillet, du 11 au 13 juillet et du 18 au 22 juillet « 2026 ». Or ces mêmes périodes s’inscrivent dans la succession des activités d’été 2016 présentes immédiatement avant et après dans le fichier. Tout indique donc que l’année a été modifiée sur ces trois lignes, sans que les données associées aient été actualisées.
En l’état, rien dans les échantillons diffusés ne permet donc d’étayer l’affirmation selon laquelle la base contiendrait des inscriptions allant réellement jusqu’en 2026.
Des données sensibles concernant des mineurs sont bien présentes
Le caractère trompeur de la chronologie revendiquée ne signifie toutefois pas que les données diffusées sont fictives. Les échantillons contiennent de nombreuses informations personnelles concernant à la fois des enfants inscrits à des centres de loisirs, stages ou colonies et leurs responsables légaux.
Parmi les catégories observées figurent notamment :
- nom, prénom, sexe et date de naissance de l’enfant ;
- adresse postale, ville, téléphone et adresse e-mail ;
- numéro d’allocataire CAF et régime d’affiliation ;
- identité, profession et employeur des parents ou responsables ;
- numéros de sécurité sociale de responsables légaux ;
- situation familiale ;
- personnes autorisées à récupérer l’enfant ;
- informations indiquant si l’enfant sait nager ou peut repartir seul ;
- asthme, allergies et recommandations ou traitements médicaux ;
- pour certains séjours, niveau de ski, taille et pointure.
Cyberattaque.org ne reproduit volontairement aucune identité, coordonnée, numéro administratif ou information médicale issue de ces fichiers.
Des informations de santé concernant des enfants
La sensibilité des données tient notamment aux champs consacrés aux renseignements médicaux des mineurs. Les formulaires demandent si l’enfant souffre d’asthme ou d’allergies et peuvent contenir des recommandations ou le nom de traitements à suivre pendant un séjour.
Certains dossiers renseignent également des allergies alimentaires ou d’autres indications nécessaires à la prise en charge de l’enfant. Même anciennes, ces données restent particulièrement sensibles puisqu’elles concernent directement des mineurs.
Les données des parents également fortement exposées
Les enfants ne sont pas les seuls concernés. Les formulaires comportent régulièrement les coordonnées d’un ou deux responsables légaux, avec leur téléphone, adresse e-mail, profession, employeur et situation familiale.
Des champs contenant des numéros de sécurité sociale et des numéros d’allocataire CAF figurent également dans les échantillons. Malgré l’ancienneté apparente de la base, certaines de ces informations peuvent conserver une valeur pour des tentatives d’usurpation d’identité, de fraude administrative ou d’ingénierie sociale.
8 915 lignes revendiquées mais une portée réelle encore inconnue
TimeSape annonce 8 915 utilisateurs et 8 915 lignes. Ce chiffre reste à considérer comme une revendication de l’attaquant : les seuls échantillons diffusés publiquement ne permettent pas de vérifier que l’intégralité de cet ensemble existe dans les conditions annoncées.
Les extraits montrent par ailleurs qu’un même enfant ou une même famille peut apparaître plusieurs fois lorsqu’elle effectue plusieurs inscriptions à différentes activités. À l’inverse, une seule ligne peut regrouper les informations de l’enfant et de plusieurs responsables légaux.
Le nombre de lignes ne peut donc pas être assimilé directement au nombre de personnes concernées.
Une ancienne base toujours exploitable pour cibler des familles
L’ancienneté apparente des données réduit la portée de certaines informations pratiques, mais n’annule pas totalement les risques. Une date de naissance, l’identité de membres d’une même famille, certaines coordonnées ou un numéro administratif peuvent conserver leur validité pendant de nombreuses années.
Le croisement du nom d’un enfant, de ses parents et d’activités réellement fréquentées peut également servir à préparer des tentatives de phishing ou d’ingénierie sociale particulièrement crédibles.
Une fuite possiblement réelle derrière une revendication embellie
TimeSape affirme avoir obtenu les informations à partir de fichiers exposés. Aucun élément technique suffisamment précis n’est fourni pour déterminer quand cet accès aurait eu lieu, ni si une faiblesse reste aujourd’hui exploitable.
Les éléments consultés montrent donc une situation plus nuancée que celle présentée par l’attaquant : les fichiers contiennent bien des données personnelles sensibles et semblent provenir de véritables inscriptions, mais la revendication d’une base couvrant la période jusqu’en 2026 ne résiste pas à l’examen des échantillons.
À ce stade, les données visibles semblent principalement remonter à 2015 et 2016. La présence artificielle de « 2026 » sur trois lignes vides conduit ainsi à considérer la revendication de TimeSape comme au minimum partiellement manipulée.