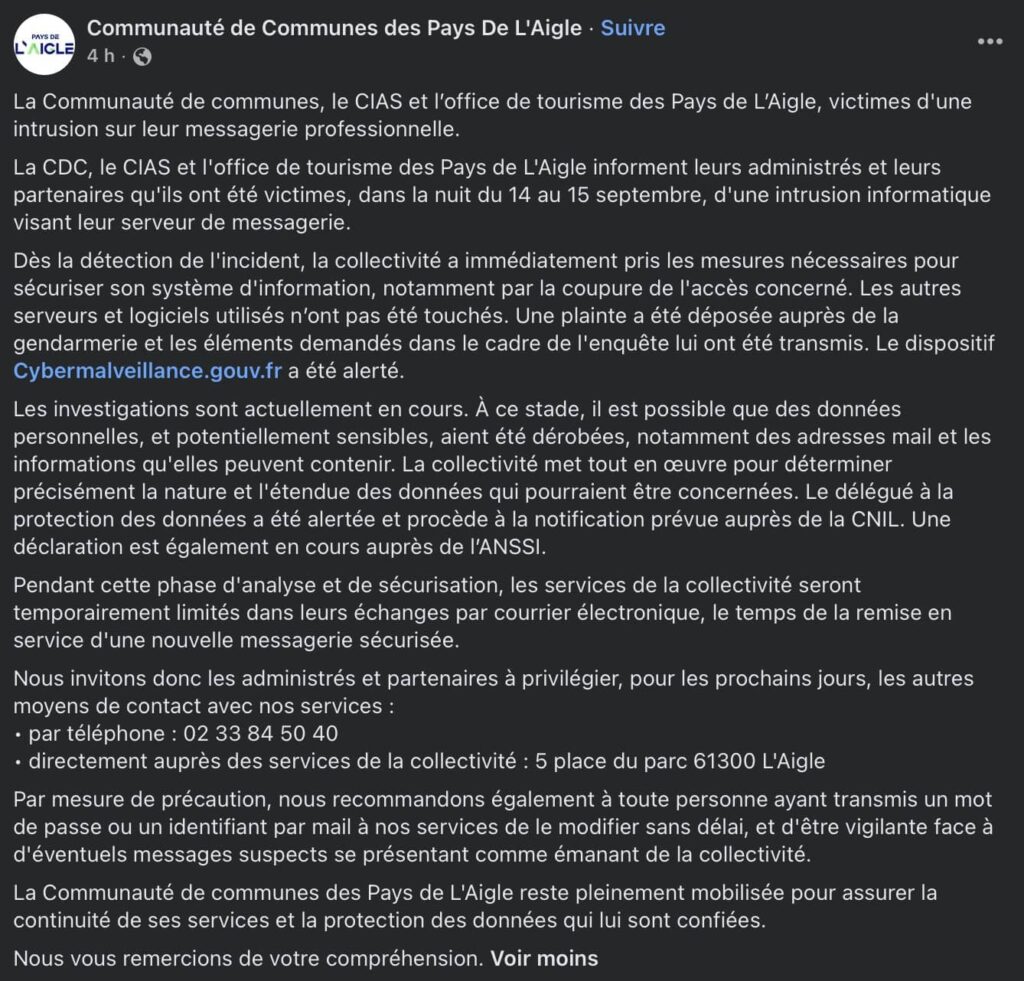
La Communauté de communes des Pays de L’Aigle, son Centre intercommunal d’action sociale (CIAS) et son office de tourisme ont été victimes d’une intrusion informatique dans la nuit du 14 au 15 septembre 2026. L’attaque a ciblé leur serveur de messagerie professionnelle et pourrait avoir permis le vol de données personnelles contenues dans les échanges.
La collectivité indique que les autres serveurs et logiciels n’ont pas été touchés. L’accès compromis a été coupé dès la découverte de l’incident et une nouvelle messagerie sécurisée doit désormais être mise en service.
Trois structures publiques concernées par la même intrusion
La Communauté de communes des Pays de L’Aigle est une intercommunalité située dans l’Orne, en Normandie. Elle partage certains moyens avec le CIAS, chargé notamment de services d’action sociale, et l’office de tourisme du territoire.
L’incident concerne donc les messageries professionnelles utilisées par ces trois structures. La collectivité précise en revanche que le reste de son système d’information n’a pas été affecté.
L’accès au serveur de messagerie coupé immédiatement
Dès la détection de l’intrusion, les équipes ont coupé l’accès concerné afin d’isoler le serveur et d’empêcher la poursuite de l’attaque.
Une plainte a été déposée auprès de la gendarmerie et les éléments techniques nécessaires à l’enquête lui ont été transmis. Cybermalveillance.gouv.fr a également été alerté.
Le délégué à la protection des données a été informé et une notification est en cours auprès de la CNIL. La collectivité indique également procéder à une déclaration auprès de l’ANSSI.
Des données contenues dans les e-mails pourraient avoir été dérobées
Les investigations ne permettent pas encore de déterminer précisément ce que l’attaquant a pu consulter ou récupérer. La collectivité reconnaît cependant qu’il est possible que des données personnelles et potentiellement sensibles aient été dérobées.
Les informations concernées pourraient notamment comprendre des adresses e-mail, mais surtout le contenu des messages et des éventuelles pièces jointes présentes dans les boîtes compromises.
Le véritable enjeu d’une compromission de messagerie se trouve précisément dans ces échanges : selon les services concernés, un compte professionnel peut contenir des demandes administratives, coordonnées, documents transmis par des administrés ou informations échangées avec des partenaires.
Les mots de passe envoyés par e-mail doivent être changés
La Communauté de communes adresse une recommandation particulière aux personnes ayant déjà transmis un identifiant ou un mot de passe par courrier électronique à l’un de ses services : ces informations doivent être modifiées sans délai.
Cette consigne laisse entendre que les investigations doivent désormais considérer non seulement les adresses des correspondants mais également l’ensemble du contenu historique susceptible d’avoir été accessible depuis les boîtes mail.
Une messagerie compromise ouvre aussi la voie au phishing
Au-delà du vol éventuel de documents, l’accès à des échanges professionnels peut fournir aux attaquants suffisamment de contexte pour préparer des messages frauduleux particulièrement crédibles.
Un cybercriminel ayant connaissance d’un véritable échange entre un administré et la collectivité peut reprendre le nom d’un interlocuteur, l’objet d’une démarche ou une conversation existante pour demander ensuite un paiement, un document supplémentaire ou des identifiants.
La collectivité appelle donc ses administrés et partenaires à rester vigilants face aux messages inhabituels prétendant provenir de ses services.
Les échanges par e-mail temporairement limités
Pendant l’analyse de l’incident, les différents services vont fonctionner avec des capacités réduites pour les échanges électroniques. Une nouvelle messagerie sécurisée est en cours de remise en service.
Les administrés et partenaires sont invités à privilégier temporairement le téléphone ou les contacts directs avec les services de la Communauté de communes.
Le contenu réellement consulté reste au cœur de l’enquête
La principale inconnue concerne désormais l’étendue de l’accès obtenu par l’attaquant. Une intrusion sur un serveur de messagerie peut avoir un impact très différent selon qu’elle se limite à un compte ou permette l’accès à de nombreuses boîtes professionnelles et à leurs archives.
La collectivité cherche donc à déterminer quelles messageries ont été accessibles, pendant combien de temps et si des messages ou pièces jointes ont effectivement été exfiltrés. Ces investigations permettront de préciser le nombre de personnes concernées et la sensibilité réelle des informations compromises.