Cursor révèle les conséquences d’une cyberattaque particulièrement sophistiquée, partie de son fournisseur d’intelligence artificielle Fireworks AI. Dans un communiqué publié le 13 novembre 2026, l’éditeur confirme qu’un pirate a utilisé des identifiants compromis pour accéder à des données de programmation, puis à plusieurs de ses outils internes et à des dépôts de code source. L’attaque a finalement permis de diffuser une version malveillante de l’extension Claude Code d’Anthropic. Jusqu’à 5 000 utilisateurs ont potentiellement pu recevoir cette extension piégée, conçue pour installer une porte dérobée sur leur ordinateur.
Cursor est un environnement de développement informatique intégrant des fonctionnalités d’intelligence artificielle. Développé par l’entreprise américaine Anysphere, le logiciel est utilisé par des développeurs et des entreprises pour écrire, modifier et analyser du code informatique avec l’aide d’agents IA. Son fonctionnement s’appuie notamment sur des modèles d’intelligence artificielle et sur plusieurs prestataires techniques, dont Fireworks AI.
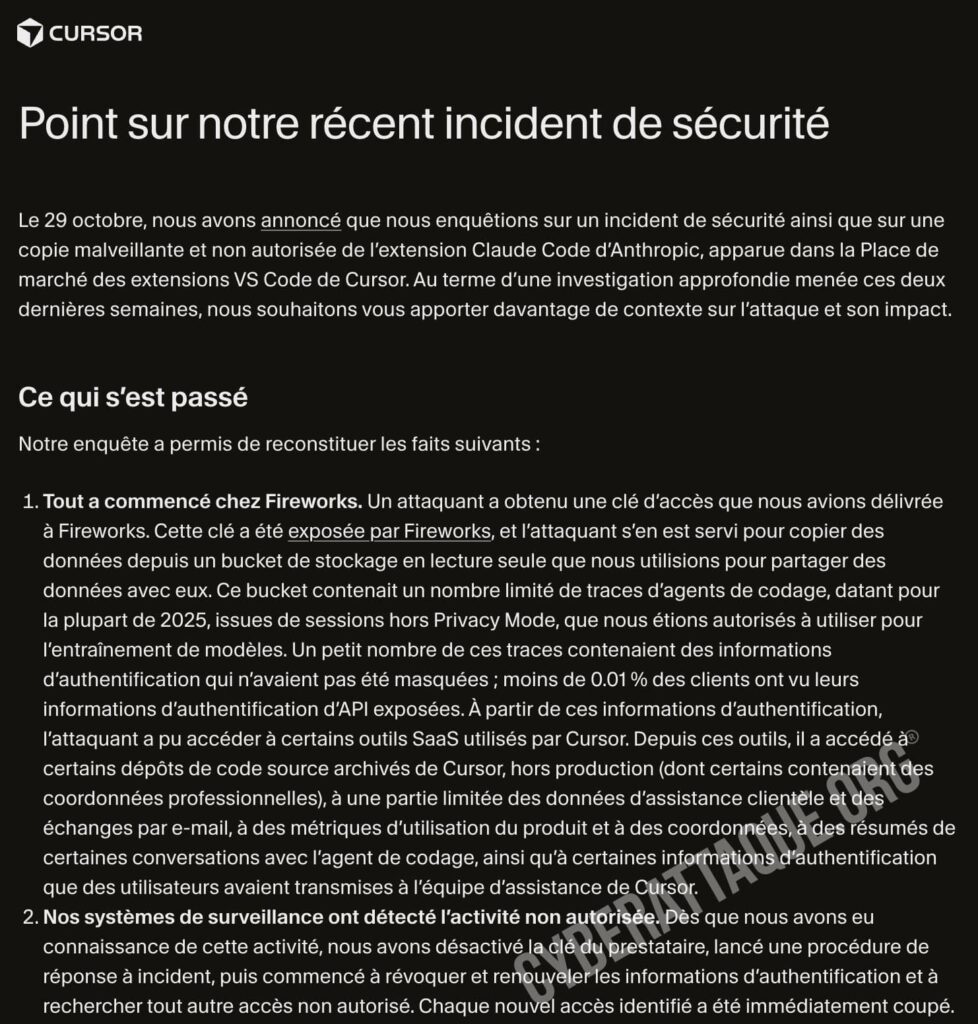
L’enquête de Cursor remonte jusqu’à une clé compromise chez Fireworks AI
Le point de départ de l’attaque se situe chez Fireworks AI, un fournisseur américain spécialisé dans l’hébergement et l’exécution de modèles d’intelligence artificielle.
Selon les conclusions publiées par Cursor, un cybercriminel a récupéré une clé d’accès que l’entreprise avait délivrée à Fireworks pour permettre des échanges entre leurs infrastructures.
Cette clé, exposée chez le prestataire, permettait de consulter un espace de stockage cloud contenant des données partagées par Cursor. L’attaquant l’a utilisée pour copier des informations présentes dans cet environnement.
Le stockage était configuré en lecture seule. Mais cette protection, destinée à empêcher la modification des fichiers, n’empêchait pas leur consultation ou leur récupération avec des identifiants autorisés.
Les données contenaient notamment des traces historiques de conversations et d’opérations réalisées par les agents de programmation de Cursor, principalement issues de sessions datant de 2025.
Ces informations provenaient de sessions réalisées sans le mode de confidentialité Privacy Mode et pouvaient être utilisées pour l’entraînement de modèles.
Des clés API non masquées permettent de franchir une nouvelle étape
La découverte la plus importante concerne le contenu de certaines traces de programmation. Cursor reconnaît que des informations d’authentification y avaient été conservées sans être correctement masquées.
Ces données comprenaient notamment des identifiants et des clés API susceptibles de permettre l’accès à d’autres services informatiques.
Selon l’éditeur, moins de 0,05 % des utilisateurs ne disposant pas du Privacy Mode ont vu des traces de programmation exposées. Les identifiants d’API compromis concernent, quant à eux, moins de 0,01 % des clients.
Ces pourcentages restent limités, mais les conséquences ont dépassé la seule divulgation de conversations.
À partir des identifiants récupérés, l’attaquant a pu accéder à plusieurs outils SaaS utilisés par Cursor. Ces services ont ensuite servi de points d’entrée vers d’autres ressources internes.
L’entreprise confirme que les cybercriminels ont notamment pu accéder à :
- Certains dépôts de code source archivés, non utilisés en production ;
- Des coordonnées professionnelles présentes dans certains de ces dépôts ;
- Des échanges par email avec le service client ;
- Des informations issues des demandes d’assistance ;
- Des statistiques d’utilisation et des coordonnées de contact ;
- Des résumés de certaines conversations avec les agents de programmation ;
- Des identifiants et secrets transmis par des utilisateurs au support technique.
Cursor précise que les dépôts de code appartenant à ses clients n’ont pas été compromis. Les dépôts internes concernés étaient archivés et distincts des systèmes de production servant à distribuer les versions officielles du logiciel.
Le 29 octobre, les pirates remplacent une extension Claude Code par une version malveillante
L’attaque prend une nouvelle dimension le 29 octobre 2026. Grâce à un identifiant récupéré dans les systèmes internes de Cursor, le cybercriminel parvient à intervenir sur l’infrastructure servant à distribuer les extensions de son environnement de développement.
L’attaquant introduit des versions modifiées de l’extension Claude Code d’Anthropic, un outil permettant d’utiliser un assistant d’intelligence artificielle pour programmer.
Deux versions sont particulièrement concernées : Anthropic.claude-code 2.1.312 et 2.1.313, distribuées sur Windows et macOS.
Le détail technique est important : les pirates n’ont pas compromis directement Anthropic ni le catalogue d’origine Open VSX. Ils ont placé les copies malveillantes dans le système de cache utilisé par la Marketplace d’extensions de Cursor pour distribuer certains fichiers.
Les utilisateurs demandant les versions concernées pouvaient donc recevoir un fichier modifié depuis l’infrastructure de distribution de Cursor, alors que la source officielle restait intacte.
Selon Cursor, jusqu’à 5 000 utilisateurs ont potentiellement pu recevoir ces versions compromises. Le nombre de téléchargements réellement infectés et celui des ordinateurs sur lesquels le programme malveillant s’est exécuté avec succès ne sont pas communiqués.
La distribution frauduleuse a duré environ 11 heures, entre 2 h 27 et 13 h 35, heure du Pacifique, le 29 octobre, avant la suppression des fichiers.
Une porte dérobée SSH conçue pour maintenir un accès aux ordinateurs
L’analyse technique de l’extension malveillante révèle un programme conçu pour collecter des informations sur les machines des développeurs et tenter d’y installer un accès distant persistant.
Microsoft Threat Intelligence a également examiné le code injecté dans l’extension, confirmant plusieurs comportements dangereux.
Le programme cherchait notamment à :
- Collecter le nom de l’ordinateur, celui de l’utilisateur et certaines informations sur le système ;
- Récupérer des informations techniques liées aux environnements de développement ;
- Ajouter une clé SSH contrôlée par l’attaquant aux clés autorisées de la machine ;
- Activer un service SSH et créer un tunnel de connexion distant ;
- Installer des mécanismes de persistance sur Windows et macOS ;
- Transmettre des informations sur l’ordinateur vers un serveur contrôlé par le cybercriminel.
Le mécanisme de persistance visait à maintenir la tentative de connexion même après la fermeture du logiciel. Sur macOS, il utilisait notamment un LaunchAgent, tandis que la variante Windows tentait de créer une tâche planifiée.
Cursor et Microsoft soulignent toutefois une limite importante : certaines étapes nécessaires à l’ouverture effective d’une connexion distante exigeaient des privilèges administrateur que le logiciel ne possédait généralement pas.
L’installation complète de la porte dérobée pouvait donc échouer. Mais le code pouvait malgré tout déposer des fichiers de persistance, ajouter une clé SSH et transmettre des informations sur l’ordinateur.
Le serveur utilisé par l’attaquant a finalement été neutralisé avec l’aide de son hébergeur.
Notion et Uber : Fireworks AI au centre de plusieurs cyberattaques
La confirmation apportée par Cursor est particulièrement importante, car elle établit un nouveau lien direct avec la série d’incidents de sécurité ayant frappé Fireworks AI en octobre.
Le fournisseur avait identifié dès le 6 octobre une utilisation frauduleuse d’identifiants internes. Un deuxième épisode a ensuite été détecté le 24 octobre, après la compromission d’un prestataire cloud hébergeant certaines machines de recherche et développement.
Les conséquences dépassent désormais largement Fireworks. Cyberattaque.org a déjà documenté l’exposition de conversations de Notion AI ainsi que l’affaire Uber, dans laquelle les données de près de 150 000 personnes ont été déclarées compromises aux États-Unis, avec notamment des informations de permis de conduire.
Chez Notion, des transcriptions de conversations avec l’assistant d’intelligence artificielle ont été exposées. Moins de 1 % des espaces de travail seraient concernés selon l’entreprise.
Chez Uber, ce sont des informations personnelles et des documents d’identité liés à des chauffeurs et livreurs américains qui ont été accessibles via des identifiants compromis chez Fireworks.
Le cas de Cursor présente une différence majeure : l’attaquant ne s’est pas limité à récupérer des informations. Il a exploité des accès dérobés pour atteindre d’autres outils, puis modifier une infrastructure de distribution de logiciels.
Aucun élément public ne permet cependant d’affirmer que les trois entreprises ont été touchées par une seule et même opération technique, ni d’attribuer toutes les compromissions à un groupe criminel identifié.
Pourquoi le mode de confidentialité de Cursor n’a pas été concerné
Dans sa communication, Cursor insiste sur le fait que les requêtes et le code des utilisateurs ayant activé Privacy Mode n’ont pas été exposés dans les traces compromises.
Les informations copiées provenaient d’un espace de stockage utilisé pour l’analyse historique et l’entraînement des modèles, et non des requêtes d’inférence en cours.
Le fonctionnement actuel de l’application, ses mises à jour officielles, les clés de signature et les dépôts de code des clients n’ont pas été compromis selon l’éditeur.
Cette séparation illustre cependant une question de sécurité essentielle : des données conservées pour améliorer un modèle d’intelligence artificielle peuvent devenir une porte d’entrée vers d’autres infrastructures si elles contiennent des secrets techniques réutilisables.
La présence de clés d’authentification dans des traces historiques a ainsi permis de transformer une fuite initialement limitée en une attaque beaucoup plus complexe.
Cursor coupe Fireworks AI et reconstruit son infrastructure de distribution
Face à l’ampleur de l’incident, Cursor affirme avoir pris des mesures de sécurité exceptionnelles.
L’entreprise a désactivé les identifiants attribués à Fireworks AI, interrompu l’ensemble des échanges de données avec le fournisseur et transféré son trafic d’inférence vers d’autres infrastructures.
Elle a également renouvelé les identifiants identifiés comme compromis, puis procédé, par précaution, au remplacement de l’ensemble des informations d’authentification utilisées par ses systèmes internes.
La Marketplace d’extensions a été temporairement mise hors ligne, examinée puis reconstruite. Cursor assure avoir vérifié l’authenticité des autres extensions proposées.
L’entreprise indique également avoir redéployé ses infrastructures de production par précaution et fait intervenir des spécialistes externes en investigation numérique.
La dernière activité suspecte détectée remonte au 1er novembre 2026 et aurait été bloquée. Cursor considère désormais l’incident comme maîtrisé, tout en poursuivant sa surveillance.
Les développeurs concernés doivent vérifier leurs machines
Les utilisateurs ayant installé ou mis à jour les versions 2.1.312 ou 2.1.313 de Claude Code depuis la Marketplace de Cursor pendant la fenêtre d’exposition du 29 octobre sont invités à vérifier leur ordinateur.
Cursor a publié des indicateurs techniques permettant d’identifier notamment la présence d’une clé SSH non autorisée, ainsi que des scripts de remédiation pour Windows et macOS.
L’éditeur précise que la simple désinstallation de l’extension ne suffit pas nécessairement. Certains mécanismes de persistance peuvent continuer à fonctionner indépendamment de l’extension elle-même.
Les entreprises concernées doivent donc vérifier les postes susceptibles d’avoir exécuté les fichiers malveillants, supprimer les éventuels mécanismes d’accès non autorisés et renouveler les identifiants qui auraient pu être exposés.
Cursor indique avoir directement informé les clients concernés par l’exposition de données ou de secrets techniques.
Une attaque en cascade qui dépasse la simple fuite de données chez un fournisseur d’IA
Au 14 novembre 2026, la compromission de données chez Cursor, les accès non autorisés à certains outils internes et la diffusion d’une extension malveillante sont officiellement confirmés.
Le nombre exact de machines compromises n’est pas connu. Le chiffre de 5 000 correspond à un maximum d’utilisateurs potentiellement exposés au téléchargement des versions piégées, et non à 5 000 infections confirmées.
Cette affaire se distingue néanmoins des autres conséquences de la cyberattaque de Fireworks AI. Une clé exposée chez un fournisseur a permis d’accéder à des traces historiques, de récupérer de nouveaux identifiants, de pénétrer des outils internes et finalement de détourner un mécanisme de distribution de logiciels.
Le risque ne concerne donc plus uniquement la confidentialité des données transmises aux prestataires d’intelligence artificielle. Il touche également la sécurité des secrets techniques, des outils de développement et des infrastructures de distribution sur lesquelles reposent des milliers de professionnels.
Avec Cursor, Uber et Notion, les incidents de Fireworks AI montrent comment la compromission d’un seul prestataire peut provoquer des conséquences très différentes chez ses clients, allant du vol de données personnelles jusqu’à la tentative d’installation d’une porte dérobée sur les ordinateurs des utilisateurs.