Le groupe bancaire français Crédit Mutuel Arkéa a officiellement confirmé, ce mercredi 4 novembre 2026, avoir été victime d’une attaque informatique ayant permis la réalisation d’opérations frauduleuses. Cette confirmation intervient après les révélations de ZachXBT, un enquêteur indépendant spécialisé dans le traçage de fonds sur les blockchains, qui avait désigné l’établissement dans une affaire de détournement présumé de plus de 133 millions de dollars. La banque assure que l’incident est désormais maîtrisé et que ses clients ne subiront aucune conséquence financière. Elle n’a toutefois pas confirmé le montant des fonds détournés.
L’affaire a commencé le 2 novembre 2026. Sur son canal Telegram consacré aux investigations financières et aux incidents touchant l’écosystème des cryptomonnaies, l’enquêteur connu sous le pseudonyme de ZachXBT a signalé un possible détournement de plus de 106 millions de dollars au détriment d’une organisation européenne dont il ne révélait pas encore l’identité.
Selon les premières informations communiquées, des fonds avaient été retirés de plusieurs comptes ouverts auprès de plateformes d’échange de cryptomonnaies. Les opérations impliquaient notamment des USDC et des USDT, deux cryptomonnaies dites « stablecoins », dont la valeur est conçue pour suivre celle du dollar américain.
Le lendemain, ZachXBT a publié une nouvelle mise à jour indiquant avoir identifié plus de 27 millions de dollars de retraits supplémentaires, portant son estimation totale à plus de 133 millions de dollars. Certaines opérations auraient même eu lieu après sa première alerte publique.
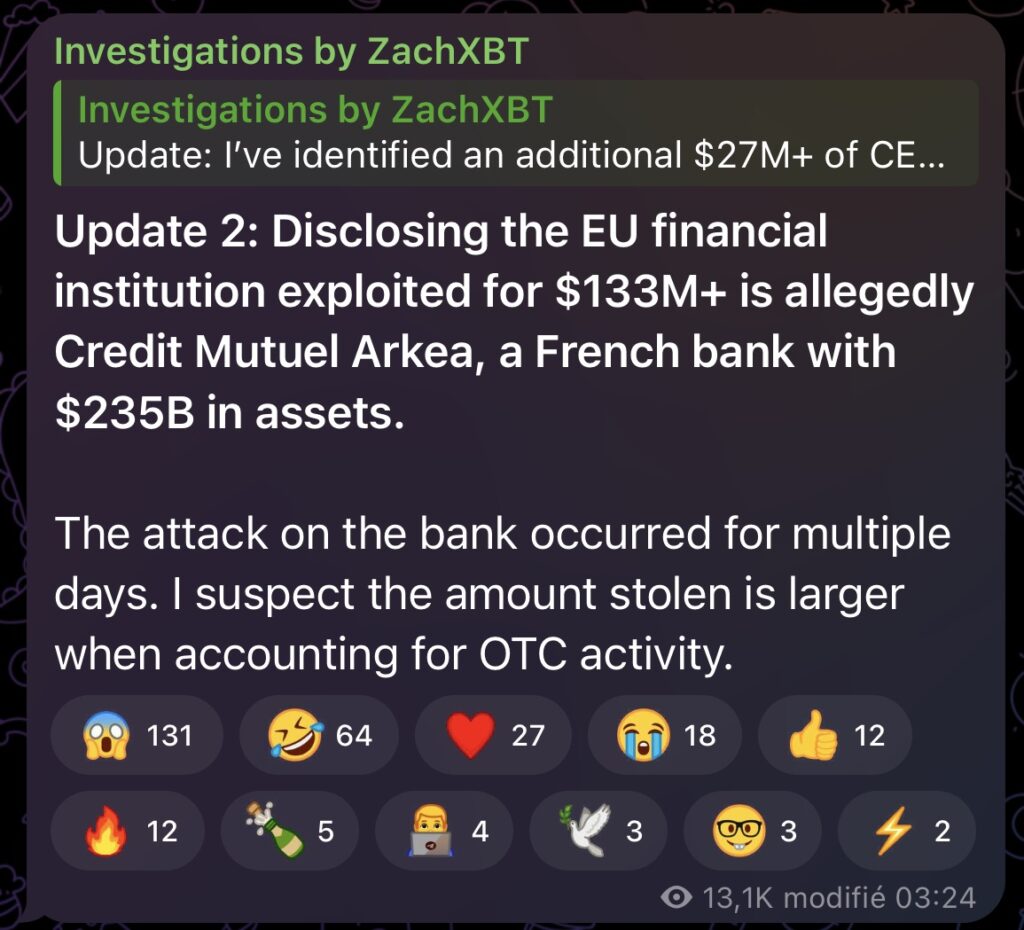
Le 4 novembre, l’enquêteur a finalement désigné nommément une institution financière française : Crédit Mutuel Arkéa, groupe bancaire coopératif et mutualiste comptant plusieurs millions de clients.
Quelques heures après cette révélation, une première confirmation officielle est venue donner une nouvelle dimension à cette affaire.
Crédit Mutuel Arkéa confirme officiellement avoir subi une attaque
Le Crédit Mutuel Arkéa a confirmé, mercredi 4 novembre, avoir été victime d’une attaque ayant permis la réalisation d’opérations frauduleuses. Cette déclaration officielle a été recueillie par le média spécialisé Cryptoast, qui a directement interrogé le groupe bancaire français.
Un porte-parole de l’établissement a notamment assuré que l’incident était désormais maîtrisé, sans toutefois préciser le montant des pertes financières ni les circonstances exactes de l’attaque.
La banque affirme avoir mobilisé ses équipes dès la détection de l’incident et pris des mesures pour empêcher de nouvelles opérations frauduleuses.
Certaines transactions ont notamment été temporairement suspendues, le temps de procéder aux vérifications nécessaires et de renforcer les mesures de sécurisation. Leur reprise est annoncée une fois ces contrôles achevés.
Le groupe indique également avoir informé les autorités compétentes et les organismes de supervision dès la découverte de l’incident. Ses investigations se poursuivent afin d’en déterminer précisément les conséquences.
Crédit Mutuel Arkéa a par ailleurs tenu à rassurer sa clientèle. Selon son porte-parole, l’incident « n’a aucune conséquence financière » pour les clients de l’établissement, dont les intérêts seraient pleinement protégés.
Cette confirmation marque un tournant important dans l’affaire. L’existence d’une attaque et d’opérations frauduleuses est désormais reconnue par le groupe bancaire lui-même. En revanche, plusieurs éléments avancés par ZachXBT, notamment le montant de 133 millions de dollars et le déroulement précis des opérations, restent à confirmer officiellement.
Un détournement de plus de 133 millions de dollars selon ZachXBT
Dans sa publication sur Telegram, ZachXBT affirme que le Crédit Mutuel Arkéa serait l’institution financière européenne concernée par les mouvements suspects qu’il documente depuis le 2 novembre.
L’enquêteur avance que l’attaque se serait déroulée sur plusieurs jours. Il estime que le montant total pourrait dépasser les 133 millions de dollars annoncés, notamment si certaines transactions réalisées de gré à gré, également appelées opérations OTC, étaient prises en compte.
Si l’existence d’un incident est désormais reconnue par la banque, celle-ci n’a pas précisé si les montants avancés par ZachXBT correspondent aux opérations frauduleuses dont elle a été victime.
Le chiffre de 133 millions de dollars doit donc toujours être considéré comme une estimation de l’enquêteur, et non comme un préjudice financier officiellement établi.
Une autre précision importante concerne la nature des fonds détournés. Selon des informations recueillies par le journaliste Grégory Raymond auprès d’une source proche du dossier, les fonds auraient initialement été soustraits en monnaie traditionnelle, avant d’être convertis en cryptomonnaies.
Cette source évoque l’utilisation de nombreux comptes intermédiaires, parfois qualifiés de comptes de « mules », destinés à faire transiter l’argent avant sa conversion. Ce scénario n’a toutefois pas été détaillé ni confirmé publiquement par Crédit Mutuel Arkéa.
Il pourrait néanmoins expliquer pourquoi les investigations techniques se concentrent principalement sur les transactions réalisées sur les plateformes d’échange et les blockchains, alors que les premières opérations frauduleuses auraient pu intervenir en amont.
Plus de 108 millions de dollars de mouvements retracés sur la blockchain
Parallèlement aux révélations de ZachXBT, les flux financiers suspects ont fait l’objet d’investigations techniques complémentaires.
La société spécialisée Bitquery, qui propose des outils d’analyse et de surveillance des blockchains, a publié une analyse détaillée des mouvements financiers observés les 1er et 2 novembre 2026.
Ses analystes indiquent avoir retracé 108,8 millions de dollars de retraits en USDC depuis des portefeuilles associés à trois plateformes de cryptomonnaies : Kraken, Crypto.com et OKX.
Ces transactions ont été effectuées sur une période d’environ 21 heures. Les fonds ont été envoyés vers quinze portefeuilles numériques distincts avant d’être, pour une partie d’entre eux, transférés vers d’autres adresses.
Un détail a particulièrement retenu l’attention des analystes : onze des quinze portefeuilles destinataires avaient déjà reçu des transactions provenant des mêmes plateformes avant les opérations suspectes. Certains de ces portefeuilles étaient même utilisés depuis plusieurs mois.
Cette observation suggère, selon Bitquery, que l’auteur des transferts pourrait avoir disposé d’un accès à des portefeuilles préexistants, et pas uniquement aux comptes ouverts sur les plateformes d’échange.
Cela ne permet cependant pas de déterminer comment ces accès auraient été obtenus. La compromission de plusieurs moyens d’authentification, l’accès non autorisé à des clés cryptographiques ou l’utilisation frauduleuse d’accès légitimes font partie des scénarios possibles.
L’analyse de Bitquery ne permet pas, à elle seule, d’identifier Crédit Mutuel Arkéa comme propriétaire des comptes ou des cryptomonnaies concernés. Elle documente les mouvements observés sur la blockchain, sans établir indépendamment l’ensemble des circonstances de l’attaque reconnue par la banque.
Des dizaines de millions de dollars convertis et déplacés en quelques heures
Les mouvements financiers observés se distinguent également par leur ampleur et leur rapidité.
D’après ZachXBT, les fonds suspects auraient rapidement été convertis en différentes cryptomonnaies, notamment en Ethereum (ETH), avant de transiter par plusieurs services d’échange et réseaux blockchain.
L’enquêteur évoque notamment l’utilisation de services d’échange instantané et de Monero (XMR), une cryptomonnaie intégrant des mécanismes de confidentialité renforcés. Ce type de parcours peut compliquer le travail des enquêteurs lorsqu’ils cherchent à reconstituer la destination finale des fonds.
Les observations publiées par Bitquery font état de 62,98 millions de dollars de stablecoins convertis en 27 553 ETH en environ quatre heures, notamment par l’intermédiaire du protocole UniswapX.
Lors d’un relevé réalisé le 2 novembre à 13 h 47 UTC, la société estimait qu’environ 78,3 millions de dollars se trouvaient encore sur Ethereum dans des portefeuilles qu’elle associait aux mouvements suspects.
Ces montants correspondent à des observations techniques effectuées à un instant précis. Ils ne constituent pas une estimation officielle des pertes subies par Crédit Mutuel Arkéa et ne permettent pas de connaître les sommes qui auraient éventuellement été récupérées.
Kraken et Crypto.com ont également pris des mesures
L’affaire a également entraîné des réactions de plusieurs plateformes de cryptomonnaies concernées par les mouvements identifiés.
Interrogée par Cointelegraph, la plateforme Kraken a confirmé avoir restreint certains comptes associés aux transactions suspectes et travailler avec les autorités dans le cadre des démarches visant à récupérer les fonds.
La plateforme précise que l’incident ne trouve pas son origine dans une compromission de ses propres systèmes et assure que la sécurité de ses clients n’a pas été affectée.
De son côté, Crypto.com a également déclaré avoir pris des mesures pour empêcher le déplacement de fonds associés à cet incident sur son infrastructure. La société affirme que sa plateforme reste opérationnelle et que les fonds de ses utilisateurs sont sécurisés.
Ces déclarations confirment que plusieurs acteurs de l’écosystème des cryptomonnaies ont identifié des mouvements suffisamment préoccupants pour prendre des mesures de restriction.
Elles ne permettent toutefois pas de déterminer à elles seules l’origine de la fraude ni le montant définitif du préjudice subi par le groupe bancaire français.
Comment l’attaque contre Crédit Mutuel Arkéa a-t-elle été menée ?
C’est désormais l’une des principales questions encore sans réponse.
Crédit Mutuel Arkéa a officiellement reconnu avoir été victime d’une attaque ayant permis des opérations frauduleuses. Le groupe n’a cependant pas communiqué de détails techniques permettant d’identifier le point d’entrée utilisé, les systèmes concernés ou les mécanismes ayant rendu ces opérations possibles.
Plusieurs hypothèses restent envisageables, notamment une compromission d’identifiants, un détournement de procédures de validation, l’utilisation abusive d’accès autorisés ou une fraude impliquant des comptes intermédiaires.
À ce stade, aucun élément public suffisamment détaillé ne permet de privilégier formellement l’un de ces scénarios.
Il convient également de distinguer la reconnaissance d’une attaque informatique de la démonstration d’une intrusion dans les infrastructures centrales du groupe bancaire. La confirmation officielle ne précise pas si des serveurs, applications internes ou systèmes bancaires ont directement été compromis.
Concernant les clients, Crédit Mutuel Arkéa assure que leurs intérêts sont protégés et qu’ils ne subiront aucune conséquence financière liée à cet incident.
La banque n’a pas fait état, dans les déclarations publiques consultées, d’une fuite de données personnelles ou d’une compromission des comptes bancaires traditionnels de ses clients.
Crédit Mutuel Arkéa contacté par Cyberattaque.org
Crédit Mutuel Arkéa est un groupe bancaire français dont les activités couvrent notamment la banque de détail, l’assurance, les services financiers et la gestion d’actifs.
Dès la désignation de l’établissement par ZachXBT, Cyberattaque.org a pris contact avec le groupe bancaire afin de recueillir sa position officielle sur les affirmations de l’enquêteur.
Nous avons notamment souhaité savoir si le groupe ou l’une de ses filiales était concerné par les transactions signalées, si un incident de sécurité avait été identifié et si des fonds ou des données de clients pouvaient être impliqués.
Le groupe Crédit Mutuel Arkéa ne nous avait pas apporté de réponse au moment de la première publication de cet article.
Depuis, l’établissement a confirmé l’existence d’une attaque dans une déclaration transmise au média Cryptoast, indiquant que des opérations frauduleuses avaient été réalisées et que des mesures de sécurisation avaient été mises en œuvre.
Cette prise de parole officielle confirme donc la réalité d’un incident affectant le groupe, mais ne permet toujours pas d’établir précisément le montant des sommes détournées ou les modalités techniques de l’attaque.
Une attaque confirmée, mais de nombreuses inconnues subsistent
En quelques jours, cette affaire est passée du signalement de mouvements financiers suspects sur la blockchain à la confirmation officielle d’une attaque ayant touché un groupe bancaire français majeur.
Les investigations de ZachXBT ont mis en lumière des transferts de cryptomonnaies d’une ampleur inhabituelle, tandis que les analyses techniques de Bitquery ont permis d’en retracer une partie. Plusieurs plateformes d’échange ont également annoncé des mesures de restriction concernant des fonds ou comptes associés à l’incident.
Crédit Mutuel Arkéa reconnaît désormais avoir subi une attaque et des opérations frauduleuses, tout en assurant que la situation est maîtrisée et que ses clients ne supporteront aucune conséquence financière.
Il reste néanmoins plusieurs interrogations majeures. Quel est le montant réel du préjudice ? Comment les opérations frauduleuses ont-elles été rendues possibles ? Les fonds ont-ils été directement détournés de comptes bancaires avant d’être convertis en cryptomonnaies ? Quelle part des sommes concernées pourrait être récupérée ?
La confirmation officielle constitue une avancée importante, mais le chiffre de plus de 133 millions de dollars continue de reposer sur les estimations de ZachXBT, sans validation chiffrée de la banque.
Cyberattaque.org continuera de suivre les développements de cette affaire. Toute nouvelle déclaration officielle ou précision technique permettant de mieux comprendre les circonstances de l’attaque et son impact financier sera prise en compte dans une prochaine mise à jour.