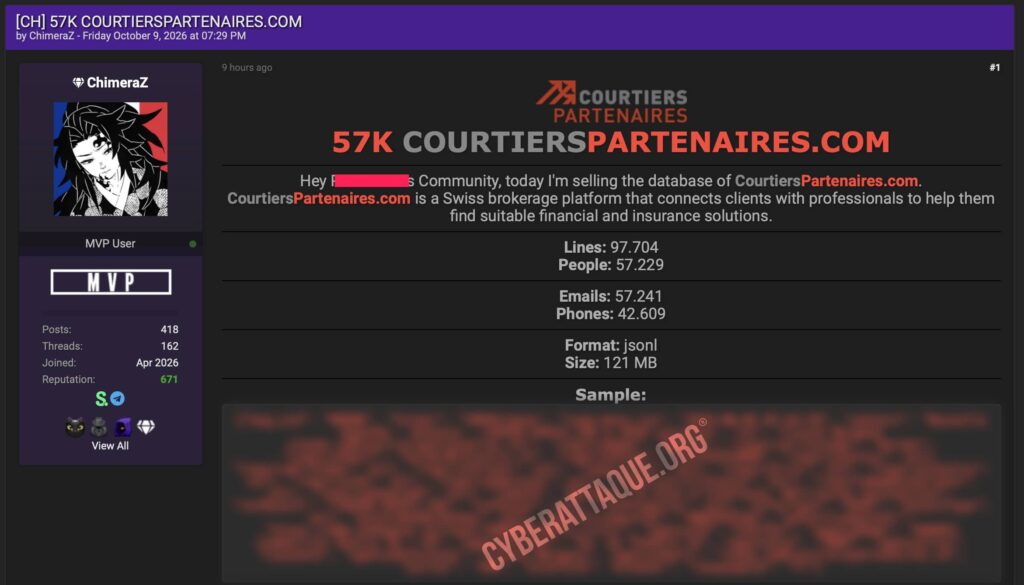
Courtiers Partenaires, réseau suisse spécialisé dans le courtage immobilier, fait l’objet d’une importante revendication de fuite de données. Le hacker ChimeraZ affirme avoir récupéré une base contenant 97 704 lignes correspondant à 57 229 personnes, désormais proposée à la vente.
Les informations exposées ne ressemblent pas à une simple base marketing. Elles contiennent des demandes immobilières envoyées par des particuliers, avec leur identité, leurs coordonnées, le bien qui les intéressait, l’agence concernée et parfois le message adressé au courtier.
Cyberattaque.org s’est procuré un échantillon de 1 000 lignes. Son analyse confirme la présence de demandes provenant notamment de Homegate et ImmoScout24, transmises à des agences immobilières suisses par l’intermédiaire de Courtiers Partenaires.
Courtiers Partenaires, un réseau immobilier suisse
Courtiers Partenaires fédère des professionnels de l’immobilier en Suisse romande et met notamment à leur disposition des outils permettant de gérer les demandes de personnes souhaitant acheter, louer ou vendre un bien immobilier.
La fuite revendiquée semble justement provenir d’un environnement utilisé pour centraliser les leads immobiliers, c’est-à-dire les demandes envoyées par des personnes intéressées par une annonce publiée sur un portail immobilier.
97 704 demandes pour 57 229 personnes
ChimeraZ annonce précisément 97 704 lignes pour 57 229 personnes distinctes. La différence entre les deux chiffres s’explique notamment par le fait qu’une même personne peut avoir contacté plusieurs agences ou répondu à plusieurs annonces immobilières.
Le hacker revendique également 57 241 adresses email et 42 609 numéros de téléphone. La base, au format JSONL, représenterait environ 121 Mo.
Des demandes provenant de Homegate et ImmoScout24
L’analyse de l’échantillon permet de comprendre beaucoup plus précisément le contenu de la fuite. Sur les 1 000 lignes examinées par Cyberattaque.org, 519 sont associées à ImmoScout24 et 457 à Homegate.
Ces enregistrements correspondent à des internautes ayant manifesté leur intérêt pour une annonce immobilière. Ils contiennent notamment le nom, le prénom, l’adresse email et, très souvent, le numéro de téléphone de la personne.
Dans cet échantillon, 976 lignes comportent une adresse email et 849 un numéro de téléphone. Les 1 000 enregistrements correspondent à 824 adresses email distinctes et 738 numéros de téléphone différents, ce qui montre également qu’une même personne peut apparaître plusieurs fois.
Le bien recherché et l’agence immobilière sont également visibles
Pour chaque demande, la base peut également contenir la référence du bien, le numéro de l’annonce, son URL, le type de transaction, le type de logement, le nombre de pièces ainsi que l’agence immobilière chargée de l’annonce.
Sur les 1 000 lignes analysées, 699 concernent une location et 277 une vente. La majorité des biens sont des appartements, mais des maisons, villas, chalets, locaux commerciaux ou places de stationnement apparaissent également.
Au moins 51 agences immobilières différentes apparaissent dans ce seul échantillon, avec notamment des régies actives à Genève, Lausanne, Neuchâtel, Sion, Vevey ou encore Payerne.
Les messages envoyés aux courtiers figurent dans la fuite
Un autre champ contient le message rédigé par la personne lorsqu’elle contacte l’agence. Il peut s’agir d’une demande de visite, d’une question sur le logement ou d’un texte précisant son intérêt pour le bien.
La base permet donc potentiellement de reconstituer une partie du parcours de recherche immobilière d’une personne : quel logement l’intéressait, à quelle date, auprès de quelle agence et ce qu’elle avait écrit au professionnel.
Des données qui semblent couvrir plusieurs années
Les données ne semblent pas limitées à une période très courte. L’échantillon de 1 000 lignes obtenu par Cyberattaque.org contient des demandes enregistrées entre octobre et novembre 2023.
Mais l’exemple publié directement par ChimeraZ concerne de son côté une demande datée du 5 août 2026. Si ces éléments appartiennent bien à la même extraction, la base pourrait donc couvrir plusieurs années de demandes immobilières.
Pas de données bancaires observées dans l’échantillon
Les 1 000 lignes analysées ne font apparaître aucun IBAN, numéro de carte bancaire, mot de passe ou document d’identité.
Plusieurs champs prévus pour accueillir des informations complémentaires comme le salaire, la date de naissance, la profession, l’employeur ou la situation familiale existent dans la structure des données, mais ils sont vides dans l’échantillon examiné.
Il n’est toutefois pas possible d’exclure que certaines de ces informations soient renseignées ailleurs dans les 97 704 lignes revendiquées.
De faux courtiers pourraient exploiter de véritables annonces
Le principal risque tient au niveau de contextualisation offert par les données. Un fraudeur ne disposerait pas seulement du nom et du téléphone de sa victime : il pourrait également connaître le logement qui l’intéressait, l’agence contactée et la référence exacte de l’annonce.
Il deviendrait alors beaucoup plus facile de se faire passer pour une agence immobilière ou un courtier en évoquant une véritable demande de visite et en réclamant ensuite des documents personnels, un dépôt de garantie, des frais de réservation ou d’autres informations sensibles.
Les personnes à la recherche d’un logement constituent déjà une cible privilégiée des escroqueries, notamment lorsqu’elles sont confrontées à un marché locatif tendu et doivent réagir rapidement à une annonce.
L’origine exacte de l’accès reste inconnue
ChimeraZ ne précise pas comment les données auraient été obtenues. La structure observée ressemble à un historique de messages ou de leads immobiliers centralisés dans une boîte ou un outil de traitement, avec un identifiant de message et un classement dans un dossier.
Il est donc impossible à ce stade de déterminer si la base provient d’une boîte email compromise, d’un outil métier, d’un compte utilisateur détourné, d’une vulnérabilité ou d’un accès direct à une base de données.
Les chiffres de 97 704 lignes et 57 229 personnes restent ceux avancés par ChimeraZ. L’échantillon analysé par Cyberattaque.org confirme néanmoins la présence effective de nombreuses demandes immobilières accompagnées de coordonnées personnelles et de références précises aux biens recherchés.