ASOS, l’un des géants mondiaux de la mode en ligne avec 16,5 millions de clients actifs, confirme être confronté à un incident de cybersécurité. Mardi 6 octobre, des clients ont reçu directement sur leur téléphone une notification provenant de l’application officielle et intitulée « ASOS HACKED ». Derrière ce message : des pirates affirmant avoir compromis une infrastructure contenant des données de l’entreprise.
Quelques heures plus tard, ASOS a officiellement reconnu une activité non autorisée impliquant des plateformes tierces utilisées pour communiquer avec ses clients. L’entreprise admet également que des informations personnelles ont pu être consultées.
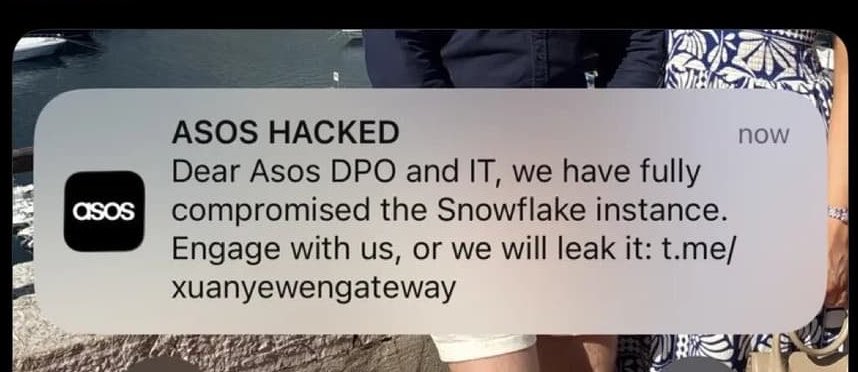
Les hackers envoient leur menace directement aux clients
L’incident est particulièrement inhabituel. Au lieu de publier simplement une revendication sur un forum ou un canal clandestin, les attaquants sont parvenus à faire diffuser leur message directement à travers les outils de communication utilisés par ASOS.
« Dear Asos DPO and IT, we have fully compromised the Snowflake instance. Engage with us, or we will leak it. »
Le message, adressé au délégué à la protection des données et aux équipes informatiques d’ASOS, affirme donc que les pirates auraient « entièrement compromis » une instance Snowflake. Ils menacent de publier son contenu si l’entreprise refuse d’engager des discussions.
La notification renvoyait également vers un canal Telegram associé à un groupe se présentant sous le nom de Xuanye. Ce nom reste pour l’heure peu documenté et l’étendue exacte de l’accès obtenu par les attaquants n’est pas connue.
ASOS confirme que des données personnelles ont pu être consultées
Dans un communiqué réglementaire publié le 6 octobre, ASOS confirme qu’une notification non autorisée a été envoyée à ses clients aux alentours de 10 heures. Le groupe explique enquêter sur une activité non autorisée concernant des plateformes tierces utilisées pour communiquer avec les clients.
ASOS reconnaît surtout que des informations personnelles basiques, notamment les noms et coordonnées, ont pu être consultées. À ce stade, l’entreprise indique en revanche ne pas penser que les informations de cartes bancaires ou les mots de passe des comptes aient été affectés.
Aucun chiffre concernant le nombre de personnes potentiellement touchées n’a encore été communiqué. Les 16,5 millions de clients actifs revendiqués par ASOS ne doivent donc pas être confondus avec le nombre de victimes de cet incident.
Snowflake au cœur de la revendication
Le nom de Snowflake constitue l’un des éléments les plus sensibles de la revendication. Cette plateforme cloud permet aux entreprises de centraliser, traiter et exploiter d’importantes quantités de données.
L’utilisation de technologies reposant sur Snowflake par ASOS est publiquement documentée. Le groupe utilise notamment Simon AI pour réunir dans des profils clients des données comportementales, transactionnelles et démographiques. Ces informations servent ensuite à segmenter les utilisateurs et personnaliser les communications.
ASOS utilise également Braze pour orchestrer et envoyer ses communications par e-mail, notifications push et messages intégrés à l’application. Simon AI explique publiquement que ses données peuvent alimenter directement Braze et que son environnement fonctionne avec Snowflake.
Cette architecture permet donc de comprendre pourquoi la référence à Snowflake attire autant l’attention. Elle ne permet toutefois pas de conclure que l’ensemble de ces données a été compromis. ASOS ne cite d’ailleurs pas Snowflake dans son communiqué officiel et l’étendue de l’intrusion reste en cours d’investigation.
Snowflake ne confirme aucune compromission de sa plateforme
De son côté, Snowflake indique ne disposer actuellement d’aucun élément montrant une compromission de sa propre plateforme. Une distinction importante : un compte ou un environnement utilisé par un client peut être compromis sans qu’une faille touche directement l’infrastructure de Snowflake.
À ce stade, il reste donc impossible de déterminer si les attaquants ont réellement obtenu l’accès qu’ils revendiquent à l’environnement Snowflake d’ASOS ou s’ils ont compromis uniquement une partie de la chaîne permettant d’envoyer les communications aux clients.
Une cyberattaque visible jusque sur les téléphones des clients
L’une des particularités de cette attaque reste sa visibilité. Les pirates n’ont pas simplement revendiqué une intrusion : leur message est apparu directement sur les téléphones de clients via une notification associée à l’application ASOS.
La réaction des marchés a été immédiate. L’action ASOS a perdu plus de 10 % en séance après les premières informations faisant état de l’incident. Le site et l’application sont toutefois restés opérationnels et ASOS affirme n’observer actuellement aucune interruption de ses activités.
Le risque de phishing désormais particulièrement élevé
Même sans confirmation d’une fuite massive de données, la possible exposition de noms et coordonnées représente déjà un risque pour les clients. Ces informations peuvent notamment permettre de construire des campagnes de phishing beaucoup plus crédibles, en se faisant passer pour ASOS et en exploitant la médiatisation de la cyberattaque.
Les clients doivent donc rester particulièrement prudents face aux e-mails, SMS ou messages affirmant qu’une action urgente est nécessaire sur leur compte ASOS, notamment lorsqu’un lien leur demande de se reconnecter, de modifier leur mot de passe ou de renseigner des informations bancaires.
L’enquête se poursuit pour déterminer précisément quelles plateformes ont été compromises, combien de clients sont concernés et quelles données ont réellement été récupérées. La principale inconnue reste désormais la même : les pirates disposent-ils réellement de l’instance Snowflake qu’ils menacent de publier ?