quitt.ch, plateforme suisse spécialisée dans la gestion administrative et salariale des emplois à domicile, fait l’objet d’une revendication de fuite de données particulièrement sensible. Le hacker ChimeraZ affirme avoir récupéré une base contenant 29 691 lignes correspondant à 29 435 personnes, désormais proposée à la vente.
Les chiffres annoncés sont préoccupants : 29 680 adresses email, 24 919 numéros de téléphone, 24 513 numéros d’assurance sociale et 13 516 IBAN figureraient dans les données. Cyberattaque.org s’est également procuré l’échantillon de 1 000 profils diffusé avec la revendication et a pu confirmer la présence de nombreuses informations personnelles, bancaires et administratives.
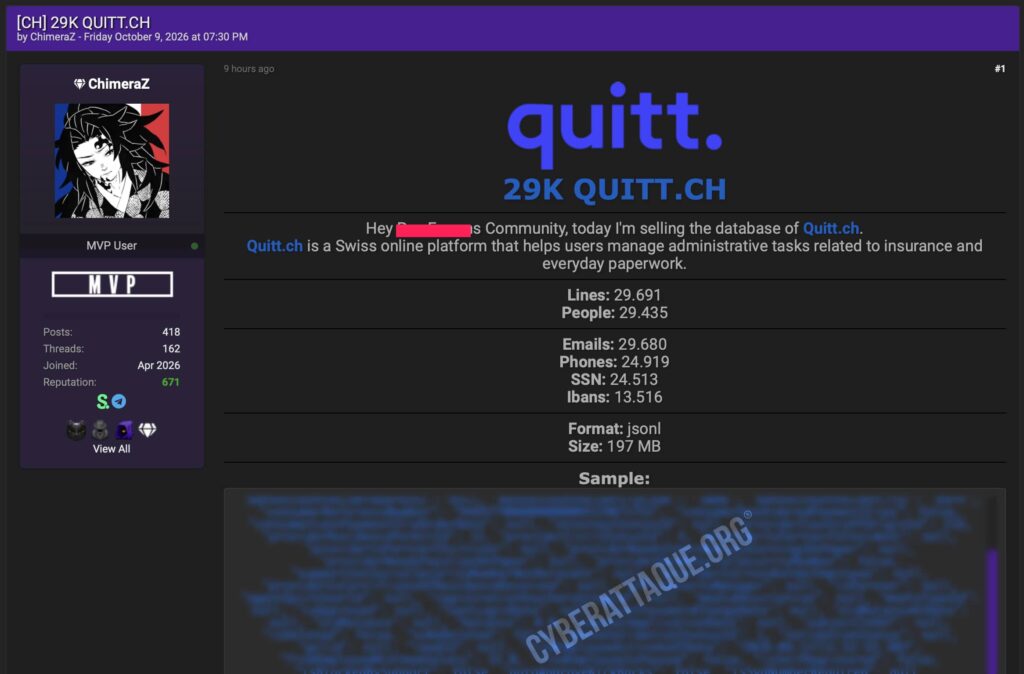
quitt.ch gère les employés de maison et leurs démarches administratives
quitt.ch est un service suisse utilisé pour simplifier l’emploi légal de personnel à domicile : aides ménagères, gardes d’enfants, jardiniers ou encore personnes intervenant auprès de seniors.
La plateforme centralise notamment les informations nécessaires aux contrats de travail, salaires, assurances sociales, déclarations auprès des administrations et impôts à la source. Cette activité explique la présence de données particulièrement détaillées dans la base revendiquée.
29 435 personnes dans une base de près de 200 Mo
ChimeraZ annonce une archive d’environ 197 Mo au format JSONL, comportant 29 691 lignes pour 29 435 personnes distinctes.
Le fichier contient des informations d’identité classiques comme les noms, prénoms, dates de naissance, sexe, adresses postales, villes, cantons, emails et numéros de téléphone.
Mais l’exposition va beaucoup plus loin qu’une simple base de comptes utilisateurs.
24 513 numéros AVS revendiqués
Le hacker affirme disposer de 24 513 numéros d’assurance sociale. En Suisse, il s’agit du numéro AVS permettant d’identifier une personne dans différents processus administratifs et sociaux.
Dans l’échantillon analysé par Cyberattaque.org, 811 des 1 000 profils disposent effectivement d’un numéro d’assurance sociale renseigné.
L’association de ce numéro avec l’identité complète, la date de naissance et l’adresse d’une personne augmente fortement les risques d’usurpation d’identité et de fraude administrative.
Plus de 13 500 IBAN également dans la base
La revendication mentionne également 13 516 IBAN. Dans l’échantillon obtenu par Cyberattaque.org, 493 profils sur 1 000 comportent effectivement un IBAN renseigné.
Les informations bancaires peuvent être accompagnées du nom du titulaire du compte ainsi que de son adresse, ce qui permet de relier directement les coordonnées bancaires à une identité précise.
Un IBAN seul ne permet pas de vider un compte bancaire. Associé à un numéro AVS, une date de naissance, une adresse et d’autres informations administratives, il peut en revanche rendre particulièrement crédibles des tentatives de fraude ou d’ingénierie sociale.
Permis de séjour, nationalité et situation familiale apparaissent aussi
L’échantillon montre également des informations beaucoup plus détaillées sur certains employés : pays d’origine, permis de séjour, état civil ou statut de travailleur frontalier.
Sur les 1 000 profils analysés par Cyberattaque.org, plus de 900 comportent par exemple une référence à un pays d’origine ou à un permis de séjour, tandis que plusieurs centaines renseignent également la situation familiale.
Ces informations sont cohérentes avec les démarches effectuées pour déclarer légalement un employé et déterminer notamment son régime d’assurance sociale ou d’imposition.
Des informations sur les enfants et l’impôt à la source
Certains profils vont encore plus loin et contiennent des données relatives à la composition familiale des employés.
Cyberattaque.org a observé dans l’échantillon des informations concernant le nombre d’enfants, leur présence dans le foyer et, pour certains dossiers, leurs noms et dates de naissance. Au moins 174 entrées concernant des enfants apparaissent dans les données imbriquées des 1 000 profils analysés.
Des champs concernent également l’impôt à la source, avec notamment le tarif appliqué, le nombre d’enfants pris en compte fiscalement ou différentes informations utilisées par les administrations cantonales.
Des contrats et informations professionnelles dans les profils
La base comporte aussi des références aux relations de travail gérées par quitt.ch. On retrouve notamment des identifiants de contrats, des dates d’enregistrement, le pourcentage d’activité ou encore les administrations cantonales auprès desquelles certaines démarches ont été réalisées.
Certains profils comportent même une indication de salaire minimum recherché dans le cadre de la fonction permettant aux utilisateurs de trouver un employeur.
Ces éléments montrent que la fuite revendiquée ne ressemble pas à une simple extraction d’un fichier marketing : elle contient des objets directement issus de la gestion administrative des utilisateurs de quitt.ch.
Des données encore modifiées en 2026
Plusieurs champs observés dans l’échantillon affichent des dates de modification en 2026. Certains profils contiennent notamment des informations actualisées en septembre, tandis que différentes données administratives ont été modifiées au cours de l’année.
Ces éléments suggèrent que la base revendiquée contient au moins une partie de données relativement récentes et ne correspond pas uniquement à une ancienne sauvegarde historique.
Un risque élevé d’usurpation d’identité
La richesse des profils rend cette fuite particulièrement préoccupante. Un acteur malveillant peut potentiellement disposer simultanément du nom, de la date de naissance, de l’adresse, du téléphone, de l’email, du numéro AVS et de l’IBAN d’une même personne.
Ces informations peuvent alimenter des tentatives d’usurpation d’identité, de phishing ciblé, de fraude administrative ou de faux conseiller bancaire.
La connaissance de véritables informations sur l’emploi, le canton, la situation familiale ou les démarches fiscales permettrait également de construire des messages frauduleux particulièrement crédibles en se faisant passer pour quitt.ch, une caisse de compensation, une assurance ou une administration.
La méthode utilisée par ChimeraZ reste inconnue
ChimeraZ ne précise pas comment cette base aurait été obtenue. Aucun élément communiqué avec la revendication ne permet donc de déterminer s’il s’agit d’une intrusion directe, d’un compte compromis, d’une vulnérabilité applicative ou d’un autre scénario.
À ce stade, les chiffres complets de 29 435 personnes, 24 513 numéros AVS et 13 516 IBAN restent ceux avancés par le hacker. L’échantillon de 1 000 profils analysé par Cyberattaque.org confirme néanmoins la présence effective de ces catégories de données et révèle un niveau de détail particulièrement important sur certains employés.
quitt.ch n’a pas publiquement confirmé cette fuite à ce stade. L’ampleur exacte de l’exposition et l’origine de l’accès restent donc à établir.