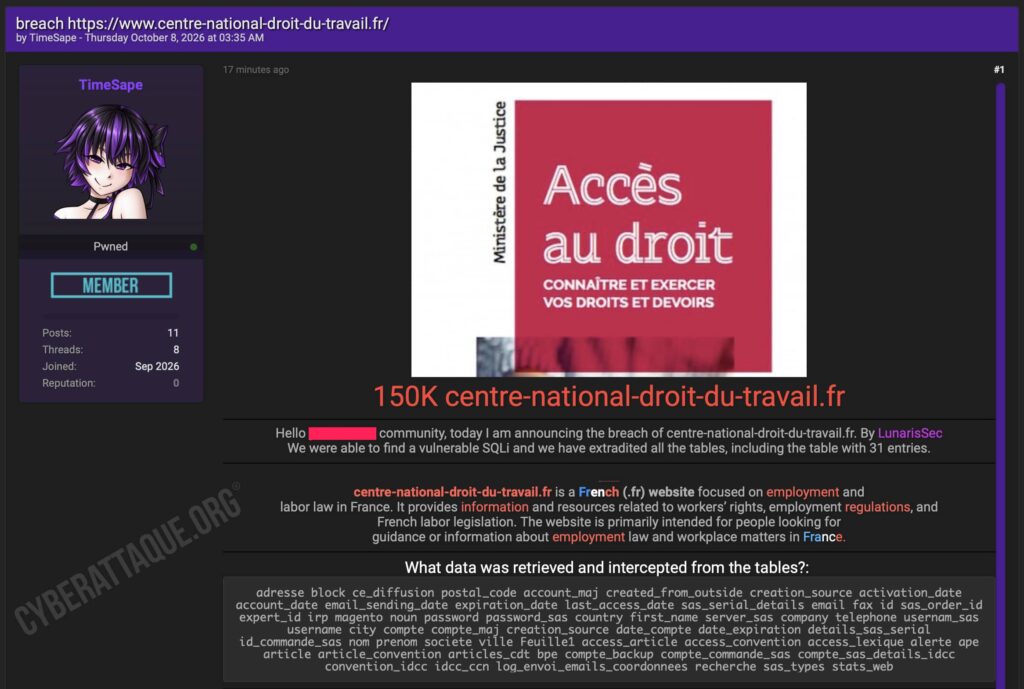
Le Centre National du Droit du Travail ferait l’objet d’une importante fuite de données. Un utilisateur utilisant le pseudonyme TimeSape affirme, au nom du groupe LunarisSec, qu’une vulnérabilité de type injection SQL aurait permis d’accéder aux différentes tables de la base associée au site centre-national-droit-du-travail.fr.
Les attaquants revendiquent environ 150 000 lignes de données et évoquent notamment des informations relatives à des comptes, des coordonnées, des entreprises, des commandes et des accès à différents contenus juridiques.
Cyberattaque.org n’a cependant pas eu accès aux données revendiquées ni à un échantillon permettant de les vérifier. Il nous est donc impossible, à ce stade, de confirmer l’authenticité de la fuite, le volume annoncé ou la présence effective des différentes catégories de données citées par les hackers.
Un site consacré au droit du travail et aux conventions collectives
Le Centre National du Droit du Travail propose notamment des contenus et services autour du droit du travail, des conventions collectives, des codes IDCC et des obligations réglementaires des entreprises.
Le site permet également la création d’un compte utilisateur et propose différents contenus ou produits liés à la documentation juridique. Les données revendiquées pourraient donc concerner à la fois des particuliers et des professionnels ou entreprises ayant utilisé ces services.
LunarisSec revendique l’exploitation d’une injection SQL
Selon la revendication relayée par TimeSape, LunarisSec aurait découvert une vulnérabilité SQLi sur le site. Les attaquants affirment avoir ensuite pu extraire l’ensemble des tables accessibles depuis la base compromise.
Une injection SQL est une vulnérabilité permettant, lorsque les contrôles d’une application sont insuffisants, d’interagir de manière non autorisée avec sa base de données. Selon les droits associés au compte technique utilisé par l’application, l’impact peut aller de la consultation de quelques informations jusqu’à l’extraction d’un volume beaucoup plus important de données.
Dans le cas présent, Cyberattaque.org n’a pas pu vérifier l’existence de cette vulnérabilité. L’origine SQLi de la fuite repose donc uniquement sur les déclarations de LunarisSec.
Emails, téléphones, adresses et informations de comptes revendiqués
Les attaquants publient une longue liste de champs qui auraient été récupérés. Parmi eux figureraient notamment les noms, prénoms, adresses postales, codes postaux, villes, pays, numéros de téléphone, emails, fax et noms d’entreprises.
Des informations liées aux comptes seraient également présentes, avec des champs concernant les noms d’utilisateur, dates de création ou d’activation des comptes, dates d’expiration et derniers accès.
La revendication mentionne aussi des champs intitulés « password » et « password_sas ». Leur simple présence dans la liste communiquée ne permet toutefois pas de savoir s’ils contiennent réellement des mots de passe, s’ils sont renseignés, ni sous quelle forme ils seraient stockés.
En l’absence d’accès aux fichiers, nous ne pouvons donc pas affirmer que des mots de passe sont effectivement exposés, et encore moins qu’ils seraient stockés en clair.
Des commandes et accès à des contenus juridiques également évoqués
La liste diffusée par TimeSape ferait également apparaître des tables ou champs liés à des commandes, comptes clients, abonnements, conventions collectives et accès à différents contenus juridiques.
Des références à Magento, à des numéros de commande ainsi qu’à des informations relatives à des conventions ou codes IDCC figurent également dans la revendication.
Ces éléments pourraient être cohérents avec l’activité commerciale du site, mais aucun fichier n’a pu être analysé par Cyberattaque.org pour déterminer quelles tables seraient réellement concernées ou combien de personnes distinctes apparaîtraient dans l’ensemble.
150 000 lignes ne signifient pas 150 000 victimes
Le chiffre de 150 000 lignes annoncé par les hackers doit également être interprété avec prudence. Une extraction de plusieurs tables peut contenir de nombreux enregistrements associés à une même personne : compte, commande, adresse, abonnement ou historique d’accès.
Il serait donc incorrect d’évoquer 150 000 personnes touchées sur la seule base de cette revendication. Aucun nombre de victimes uniques n’est actuellement vérifiable.
Des risques de phishing si la fuite est confirmée
Si les données revendiquées sont authentiques, l’association entre une identité, une adresse email, un téléphone, une entreprise et l’utilisation d’un service consacré au droit du travail pourrait notamment faciliter des campagnes de phishing ciblées.
Un attaquant pourrait tenter de se faire passer pour le Centre National du Droit du Travail en évoquant une convention collective, une commande, un abonnement ou une mise à jour réglementaire afin d’inciter une victime à communiquer des informations supplémentaires ou à effectuer un paiement.
Une revendication impossible à confirmer pour le moment
À ce stade, Cyberattaque.org n’a pas eu accès à la base annoncée par TimeSape et LunarisSec. Nous ne sommes donc pas en mesure de confirmer les 150 000 lignes revendiquées, la présence des données annoncées ou l’exploitation effective d’une injection SQL.
Le Centre National du Droit du Travail ne semble pas non plus avoir publiquement confirmé cette revendication pour le moment. Jusqu’à l’obtention d’éléments supplémentaires ou d’une confirmation de l’entreprise, l’ensemble de ces informations doit donc être considéré comme une revendication cybercriminelle non vérifiée.