Burda Style, célèbre marque de patrons de couture et de magazines de mode, confirme avoir été victime d’une cyberattaque à la mi-octobre 2026. Dans un email adressé à ses clients, l’entreprise reconnaît qu’un accès informatique malveillant a été détecté et bloqué. Les coordonnées personnelles, les historiques de commandes et certaines informations de paiement pourraient avoir été exposés. L’entreprise précise toutefois qu’aucune preuve d’extraction de données n’a été découverte à ce stade.
Burda Style est une marque historique de l’univers de la couture, dont les publications remontent aux années 1950. Connue pour ses magazines proposant des modèles de vêtements et des patrons à reproduire, elle commercialise également des patrons PDF, des accessoires et des abonnements sur sa boutique en ligne française. Ses produits s’adressent aussi bien aux couturières débutantes qu’aux passionnées expérimentées.
Une cyberattaque détectée à la mi-octobre 2026
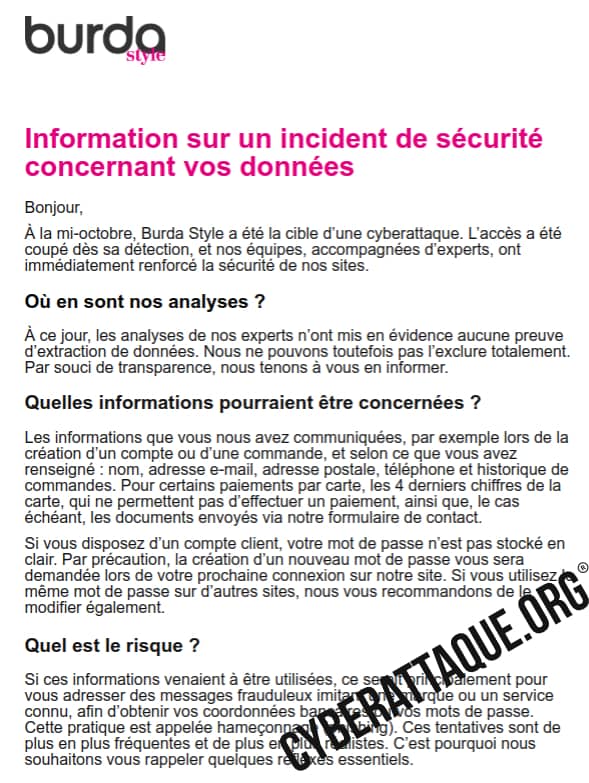
Dans sa notification adressée aux clients, Burda Style indique avoir été la cible d’une cyberattaque à la mi-octobre 2026. L’entreprise précise que l’accès malveillant a été interrompu dès sa détection.
Des experts en cybersécurité ont été mobilisés pour analyser l’incident et renforcer la protection des sites internet de la marque.
Les investigations n’ont révélé aucune preuve d’extraction de données personnelles. Burda Style reconnaît néanmoins ne pas pouvoir exclure totalement cette possibilité et a choisi d’informer ses clients par précaution.
La date exacte de l’intrusion, le nombre de comptes potentiellement concernés et la méthode utilisée par les attaquants n’ont pas été communiqués.
Adresses, commandes et informations bancaires partielles potentiellement exposées
Selon Burda Style, plusieurs catégories d’informations pourraient avoir été accessibles aux attaquants, en fonction des données renseignées par chaque client :
- Noms et prénoms ;
- Adresses email ;
- Adresses postales ;
- Numéros de téléphone ;
- Historiques des commandes effectuées sur la boutique ;
- Quatre derniers chiffres des cartes bancaires pour certains paiements ;
- Documents éventuellement transmis par les clients via le formulaire de contact.
Burda Style précise que les quatre derniers chiffres d’une carte bancaire ne permettent pas, à eux seuls, d’effectuer un paiement. Aucun numéro complet de carte bancaire n’est mentionné parmi les informations potentiellement concernées.
La nature des documents éventuellement transmis par les formulaires de contact n’est pas détaillée. Leur contenu pourrait donc varier selon les échanges effectués avec le service client.
Ces catégories correspondent à des données susceptibles d’avoir été exposées, et non à une liste de fichiers dont le vol serait confirmé.
Les mots de passe des clients devront être renouvelés
Une autre mesure annoncée par Burda Style concerne directement l’authentification des utilisateurs.
L’entreprise indique que les mots de passe ne sont pas conservés en clair dans ses systèmes. Par précaution, les personnes possédant un compte client devront néanmoins créer un nouveau mot de passe lors de leur prochaine connexion.
Burda Style recommande également de modifier les mots de passe utilisés sur d’autres plateformes lorsqu’ils sont identiques à celui de sa boutique.
Cette mesure ne signifie pas nécessairement que les empreintes de mots de passe ont été compromises. Aucune extraction de données d’authentification n’a été confirmée.
Comment les pirates ont-ils pu accéder aux systèmes de Burda Style ?
La méthode d’intrusion reste inconnue. L’entreprise ne précise pas si l’attaque a concerné directement sa boutique en ligne, un outil d’administration ou une autre infrastructure informatique.
Une vulnérabilité applicative, des identifiants compromis ou un défaut de contrôle d’accès peuvent permettre à un attaquant de pénétrer dans un environnement de commerce électronique. Aucun de ces scénarios n’est cependant établi dans cette affaire.
Les boutiques en ligne constituent des cibles intéressantes pour les cybercriminels en raison des informations personnelles et commerciales qu’elles centralisent.
Des risques de phishing utilisant les véritables achats des clients
Si des informations ont effectivement été récupérées, les historiques de commandes pourraient permettre aux attaquants de construire des messages frauduleux particulièrement crédibles.
Des cybercriminels pourraient notamment se faire passer pour Burda Style afin de signaler un faux problème de livraison, demander un paiement complémentaire ou proposer un remboursement fictif.
La connaissance d’une commande récente ou d’un produit acheté pourrait renforcer la crédibilité de ces sollicitations.
Burda Style rappelle qu’elle ne demande jamais à ses clients de communiquer leurs mots de passe ou leurs coordonnées bancaires par téléphone, SMS ou email. Elle recommande également de se connecter directement à son site plutôt que de suivre les liens présents dans des messages suspects.
Une cyberattaque confirmée, mais aucun vol de données établi
Au 7 novembre 2026, Burda Style confirme officiellement avoir subi une cyberattaque à la mi-octobre. L’entreprise assure que l’accès malveillant a été bloqué et que ses équipes ont renforcé la sécurité de ses infrastructures avec l’aide d’experts.
En revanche, aucune extraction de données n’a été démontrée par les investigations communiquées aux clients. Le nombre de personnes potentiellement concernées, l’identité des attaquants et l’étendue exacte de l’incident restent inconnus.
Cette affaire rappelle qu’une cyberattaque contre une boutique en ligne peut représenter un risque pour ses clients même lorsque le vol de données n’est pas confirmé. Les coordonnées personnelles et les historiques d’achats constituent des informations susceptibles d’être exploitées dans des campagnes d’escroquerie ciblées.