Le Crestois, journal hebdomadaire de la Drôme, confirme une intrusion dans l’interface d’administration de son site Internet le 13 octobre 2026. L’incident pourrait avoir permis à une personne malveillante de consulter des informations personnelles, notamment les noms, prénoms et adresses email des utilisateurs.
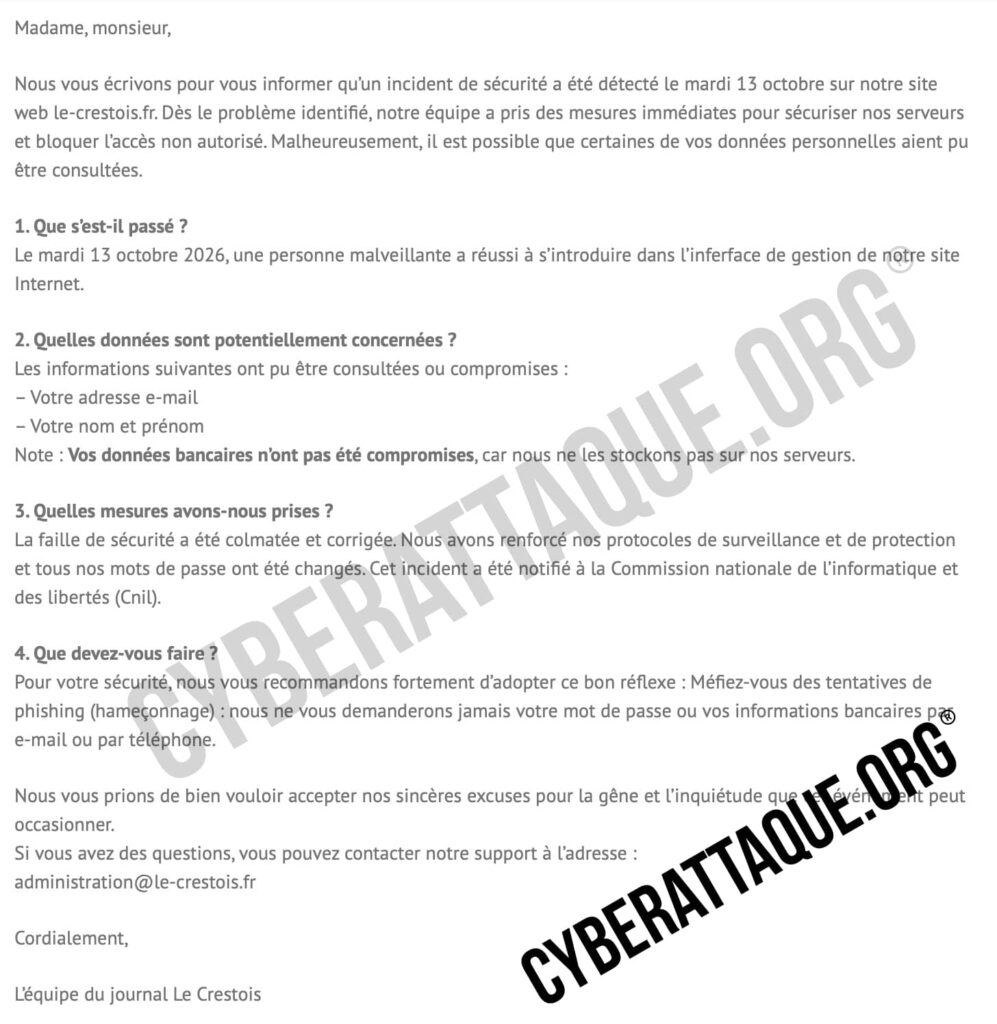
Dans une notification envoyée le 26 octobre 2026 dont Cyberattaque.org s’est procuré une copie, l’équipe du journal reconnaît l’accès non autorisé et confirme avoir signalé l’incident à la CNIL.
Fondé en 1900 à Crest, Le Crestois est un hebdomadaire historique consacré à l’actualité de la vallée de la Drôme. Il couvre notamment la vie municipale, associative, culturelle et économique du territoire. Le journal dispose également d’un site Internet, le-crestois.fr, proposant des contenus et des services d’abonnement.
Une intrusion dans l’administration du site le 13 octobre
Selon la communication du journal, un individu non autorisé a réussi à accéder à l’interface de gestion de son site Internet le mardi 13 octobre 2026.
Cette interface permet normalement aux personnes habilitées d’administrer le site et certains de ses contenus ou fonctionnalités. Un accès frauduleux peut donc représenter un risque pour les informations accessibles depuis cet environnement.
Le Crestois ne précise toutefois pas comment l’attaquant est parvenu à s’introduire dans le système. L’exploitation d’une vulnérabilité du site ou l’utilisation d’identifiants compromis sont des scénarios envisageables, mais aucune méthode d’intrusion n’a été confirmée.
Les noms, prénoms et adresses email potentiellement compromis
Le journal indique que plusieurs catégories de données personnelles ont pu être consultées lors de l’intrusion :
- Les noms des personnes enregistrées ;
- Les prénoms ;
- Les adresses email.
Le Crestois précise qu’aucune donnée bancaire n’a été compromise, car ces informations ne sont pas conservées sur ses serveurs.
En revanche, le nombre de personnes potentiellement touchées n’est pas communiqué. Le journal n’indique pas non plus si les informations ont effectivement été copiées ou transférées hors de ses systèmes.
Il s’agit donc d’un accès non autorisé confirmé, mais pas d’une extraction de données formellement établie.
La faille corrigée et les mots de passe remplacés
Après la découverte de l’incident, l’équipe du Crestois affirme avoir immédiatement engagé des mesures destinées à sécuriser ses serveurs et à empêcher la poursuite de l’accès frauduleux.
Le journal indique avoir corrigé la faille de sécurité, renforcé ses dispositifs de surveillance et changé l’ensemble de ses mots de passe.
L’incident a également été notifié à la Commission nationale de l’informatique et des libertés (CNIL), conformément aux démarches prévues en matière de protection des données personnelles.
La communication ne précise pas si les mots de passe des utilisateurs étaient accessibles à l’attaquant. Leur divulgation ne fait donc pas partie des informations confirmées.
Des tentatives de phishing pourraient viser les lecteurs
Le principal risque identifié concerne les tentatives d’hameçonnage utilisant l’identité du journal.
Un cybercriminel disposant des noms et adresses email des utilisateurs pourrait envoyer des messages frauduleux en se faisant passer pour Le Crestois, notamment au sujet d’un abonnement, d’un paiement ou d’une mise à jour de compte.
La connaissance du nom d’un destinataire et de son lien avec un journal local pourrait rendre ces sollicitations plus crédibles.
Le Crestois invite donc les personnes concernées à faire preuve de vigilance et rappelle qu’il ne demandera jamais de mot de passe ou de coordonnées bancaires par email ou par téléphone.
Une cyberattaque confirmée, mais une fuite encore incertaine
La communication publiée par Le Crestois confirme l’intrusion du 13 octobre 2026 et les mesures prises pour sécuriser son site Internet.
Aucun volume de données exposées, aucune durée précise de l’accès frauduleux et aucune information sur l’identité de l’attaquant n’ont été communiqués.
Cette affaire montre qu’une intrusion dans l’administration d’un site de presse local peut suffire à faire peser un risque sur les données de ses utilisateurs, même en l’absence de compromission bancaire ou de vol de fichiers publiquement confirmé.