Les données de dizaines de milliers d’abonnés de Valeurs actuelles viennent d’être diffusées par un hacker. L’acteur utilisant le pseudonyme 84City revendique un export réalisé le 20 octobre 2026 depuis l’environnement lié à la boutique du magazine.
La fuite annoncée contient 48 547 lignes de facturation et concernerait environ 45 059 abonnés distincts. Noms, adresses postales, villes, codes postaux, emails, identifiants clients, type d’abonnement et empreintes de mots de passe figureraient parmi les informations récupérées.
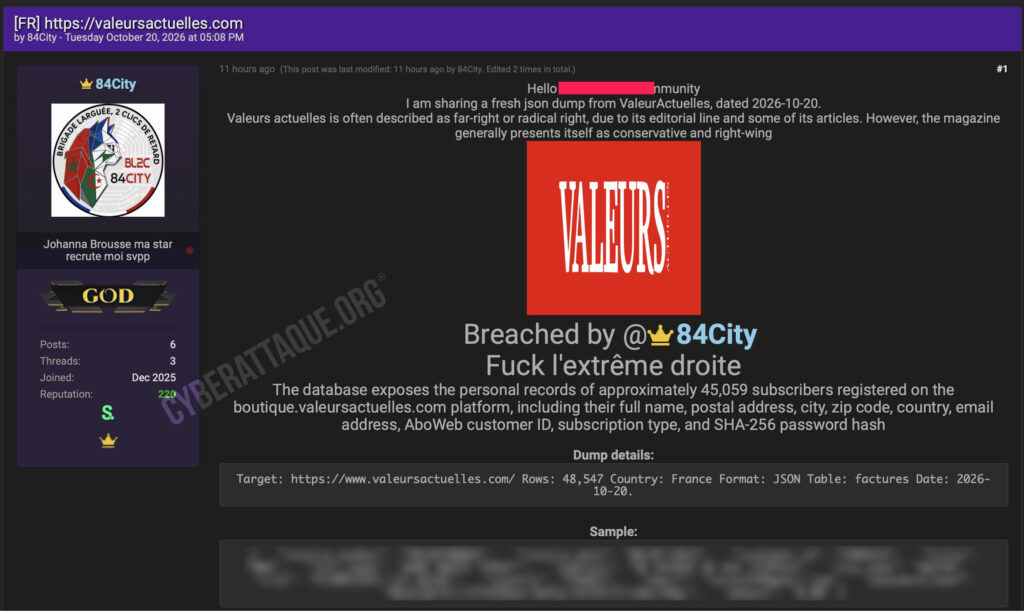
48 547 factures ne signifient pas 48 547 personnes
Le fichier est présenté comme provenant d’une table baptisée « factures ». Chaque ligne peut contenir un numéro et une date de facture, un identifiant client, l’identité de l’abonné, son adresse, son email et le montant associé.
Cyberattaque.org s’est procuré l’échantillon diffusé. Celui-ci montre bien cette structure. Une même personne pouvant disposer de plusieurs factures, le nombre de lignes ne doit pas être assimilé au nombre de victimes. 84City estime à environ 45 059 le nombre de clients différents.
L’exemple fourni correspond notamment à une facture datée de 2022. Le hacker affirme cependant que l’export lui-même a été réalisé le 20 octobre 2026. Sans accès à l’intégralité du fichier, il n’est pas encore possible de déterminer précisément la période couverte par l’ensemble des factures.
Des adresses complètes associées aux abonnés
La nature des informations rend cette fuite particulièrement sensible. L’échantillon associe directement une identité à une adresse postale complète, un code postal, une ville, une adresse email et un identifiant client.
Ces données correspondent aux informations traditionnellement nécessaires à la gestion d’un abonnement papier. Valeurs actuelles indique effectivement collecter nom, prénom, adresse, téléphone et email dans ses formulaires d’abonnement.
Des empreintes de mots de passe apparaissent aussi dans le fichier
Plus inhabituel, chaque exemple publié comporte également un champ password_hash. La valeur analysée par Cyberattaque.org est encodée en Base64 et représente exactement 32 octets une fois décodée, une taille compatible avec une empreinte SHA-256.
Le hacker présente lui-même ces valeurs comme des hashes SHA-256. Il ne s’agit donc pas de mots de passe directement lisibles. En revanche, le seul échantillon ne permet pas de déterminer si un sel ou un mécanisme supplémentaire était utilisé avant le calcul de l’empreinte.
Cette nuance est importante : un simple SHA-256 appliqué directement à un mot de passe constitue aujourd’hui une protection insuffisante face aux attaques par dictionnaire ou force brute. Il serait toutefois prématuré d’affirmer que c’est exactement la méthode utilisée sans connaître le mécanisme complet d’authentification.
La fuite semble viser la boutique et les abonnements
Valeurs actuelles distingue actuellement son compte gratuit, utilisé notamment pour les commentaires et newsletters, de son espace abonné. Sur son site principal, le lien « Espace abonné » renvoie directement vers boutique.valeursactuelles.com.
Cette séparation correspond à la structure décrite par 84City : la fuite ne semble pas viser en premier lieu les simples lecteurs inscrits sur valeursactuelles.com, mais plutôt des personnes présentes dans le système commercial associé aux abonnements et aux factures.
Le volume revendiqué est loin d’être anodin
Les chiffres sont significatifs à l’échelle du magazine. L’ACPM comptabilise actuellement une diffusion France payée de 61 124 exemplaires pour la période 2025-2026. Ce chiffre n’est pas directement comparable au nombre d’abonnés de la fuite, puisqu’il inclut différents modes de diffusion, mais il donne une idée de l’importance des quelque 45 000 clients revendiqués.
Une publication explicitement motivée par l’orientation du journal
Cette fuite possède également une dimension inhabituelle. Dans son message, 84City revendique explicitement une motivation politique et accompagne la publication d’un message hostile à l’extrême droite.
Cela augmente potentiellement le risque pour les personnes concernées. Une liste d’abonnés à un média d’opinion peut servir à du harcèlement, du doxxing ou des campagnes ciblées. Il faut néanmoins rappeler qu’être abonné à Valeurs actuelles ne permet pas, à lui seul, de déduire avec certitude les opinions politiques d’une personne.
Valeurs actuelles est un hebdomadaire français d’actualité et d’opinion édité par Valmonde et Cie. Son site propose actuellement des abonnements papier et numériques, l’accès à l’espace abonné passant par sa boutique dédiée.
Des données idéales pour des campagnes de phishing
La combinaison des informations permettrait également de créer des messages particulièrement crédibles : renouvellement d’abonnement, facture impayée, changement de tarif, problème de livraison du magazine ou réinitialisation du compte.
Un attaquant disposant du véritable nom, de l’adresse, de l’email et éventuellement d’un numéro client peut facilement reprendre ces informations dans un faux message afin de gagner la confiance de sa victime.
Aucune confirmation publique identifiée à ce stade
Au moment de nos recherches, Cyberattaque.org n’a identifié aucune communication publique de Valeurs actuelles ou de Valmonde confirmant cette fuite. Le site du magazine et son espace éditorial restent accessibles normalement.
Les chiffres de 48 547 factures et environ 45 059 abonnés restent donc ceux avancés par 84City. Le fichier publié est toutefois cohérent avec un environnement de gestion d’abonnements et contient des données qui dépassent largement celles visibles publiquement : coordonnées postales, identifiants clients, informations de facturation et empreintes de mots de passe.