BumFot, plateforme française permettant de créer et partager des albums photos privés à l’aide de QR codes, a été touchée par une fuite de données. Le hacker Alduin a diffusé le 7 septembre 2026 une base présentée comme contenant les informations d’environ 1 300 utilisateurs.
Les données ont été rendues accessibles au téléchargement. Si les circonstances de leur récupération étaient initialement inconnues, BumFot a depuis confirmé l’incident auprès de Cyberattaque.org et apporté des précisions sur son origine. Selon l’entreprise, l’intrusion résulte de la compromission du compte d’un membre de son équipe disposant de droits de modération.
Mise à jour du 12 octobre 2026 : BumFot indique avoir corrigé le problème à l’origine de l’incident, restreint l’accès à son interface de gestion et renforcé plusieurs mécanismes de sécurité. Les précisions communiquées par l’entreprise figurent dans la suite de cet article.
BumFot, une plateforme dédiée aux albums photos privés
BumFot permet de créer des albums pour des mariages, anniversaires, événements professionnels ou familiaux. Les invités peuvent envoyer leurs photos et vidéos simplement en scannant un QR code, sans créer de compte. La plateforme indique avoir dépassé les 50 000 événements créés.
Le service met notamment en avant des albums privés, une protection optionnelle par mot de passe et des outils permettant de contrôler les personnes autorisées à consulter les contenus.
Noms, e-mails et téléphones dans la base
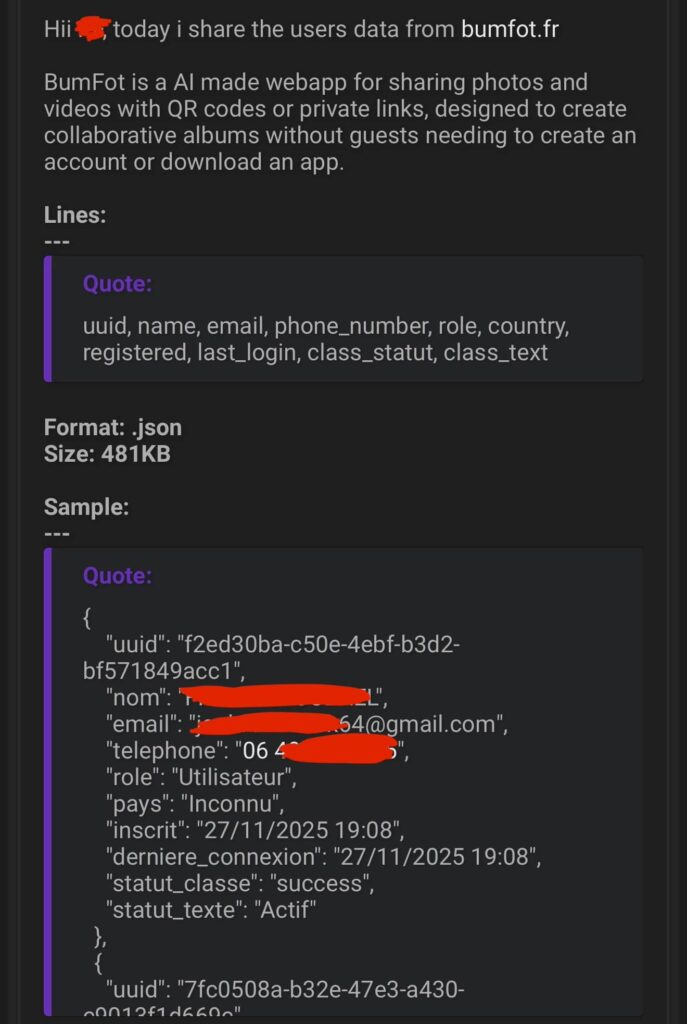
Cyberattaque.org s’est procuré les données accompagnant la fuite. Les enregistrements observés contiennent notamment :
- noms et prénoms ;
- adresses e-mail ;
- numéros de téléphone lorsqu’ils sont renseignés ;
- identifiants uniques de comptes ;
- rôle et statut du profil ;
- dates d’inscription et de dernière connexion ;
- pays lorsqu’il est renseigné.
Plusieurs comptes visibles dans les échantillons remontent à novembre 2025. Aucun mot de passe, moyen de paiement, photo ou vidéo privée n’apparaît dans les éléments que nous avons pu consulter.
BumFot confirme la compromission d’un compte de modération
Contactée dans le cadre de la mise à jour de cet article, l’équipe de BumFot a communiqué à Cyberattaque.org des précisions sur les circonstances de l’incident.
Selon l’entreprise, un compte appartenant à un membre de son équipe, disposant de droits de modération, a été compromis. Un tiers non autorisé aurait alors utilisé cet accès pour atteindre l’interface de gestion des utilisateurs.
Cet accès aurait permis à l’intrus de procéder à l’export de données utilisateurs au format JSON, expliquant ainsi la récupération des informations ensuite diffusées.
BumFot précise que le compte administrateur principal n’a pas été directement compromis. L’incident résulterait de l’utilisation frauduleuse des autorisations associées au compte de modération.
Ces explications permettent désormais de mieux comprendre le mécanisme ayant conduit à la fuite. L’entreprise n’a toutefois pas détaillé les circonstances initiales de la compromission des identifiants du membre de son équipe.
Des mesures de sécurité renforcées après l’incident
BumFot affirme avoir corrigé le problème identifié à l’origine de l’incident et déployé plusieurs mesures destinées à mieux protéger l’accès aux fonctionnalités sensibles de sa plateforme.
Parmi les changements annoncés par l’entreprise :
- Restriction renforcée de l’accès au panneau de gestion, afin de limiter son utilisation aux personnes autorisées ;
- Renforcement des exigences de mots de passe, avec une longueur désormais supérieure à 20 caractères ;
- Mise en place d’un code d’accès UUID individuel requis pour chaque personne autorisée à accéder à l’interface de gestion ;
- Revue de sécurité des accès et des mécanismes concernés, destinée à identifier et corriger d’éventuelles vulnérabilités supplémentaires.
Ces mesures visent notamment à réduire le risque qu’un compte individuel compromis puisse de nouveau permettre un accès non autorisé à la gestion des utilisateurs et à leurs informations personnelles.
L’entreprise indique que le mécanisme d’accès exploité lors de l’incident a été sécurisé.
Aucune preuve que les albums photos aient été récupérés
C’est un point important compte tenu de l’activité de BumFot. Sa politique de confidentialité indique que la plateforme traite également des albums, photos, médias et informations relatives aux événements, avec la possibilité que certaines images représentent des mineurs.
À ce stade, rien dans les éléments publiés ne permet cependant d’affirmer que ces contenus ont été compromis. Les données diffusées semblent se limiter aux informations relatives aux comptes utilisateurs.
Les précisions communiquées par BumFot sur l’export depuis l’interface de gestion des utilisateurs sont cohérentes avec la nature des données retrouvées dans la fuite. Elles ne permettent toutefois pas, à elles seules, de déterminer l’ensemble des opérations éventuellement réalisées par l’intrus.
Un risque de phishing qui persiste malgré les corrections
La combinaison du nom, de l’adresse e-mail et du numéro de téléphone peut être utilisée pour des campagnes de phishing ou des tentatives d’usurpation. Le contexte de BumFot permettrait notamment de construire de faux messages évoquant un album partagé, une invitation, un mariage ou un problème de stockage.
Si les mesures correctives annoncées par l’entreprise sont destinées à empêcher la répétition d’un incident similaire, elles ne font pas disparaître les informations déjà diffusées. Les utilisateurs concernés restent donc potentiellement exposés à des tentatives d’escroquerie exploitant leurs données personnelles.
BumFot assure avoir corrigé le problème et poursuivre sa sécurisation
Dans sa réponse à Cyberattaque.org, BumFot confirme que le problème identifié à l’origine de l’incident a été corrigé et que les contrôles d’accès ont été renforcés.
L’entreprise précise néanmoins ne pas pouvoir garantir qu’aucun incident de sécurité ne se reproduira. Elle indique poursuivre ses travaux pour corriger les faiblesses identifiées et améliorer la protection de sa plateforme.
La situation actuelle doit donc être distinguée de celle du 7 septembre 2026. L’incident passé et la diffusion des données demeurent établis par les éléments consultés, tandis que BumFot affirme avoir depuis sécurisé l’accès concerné et engagé des actions complémentaires de prévention.