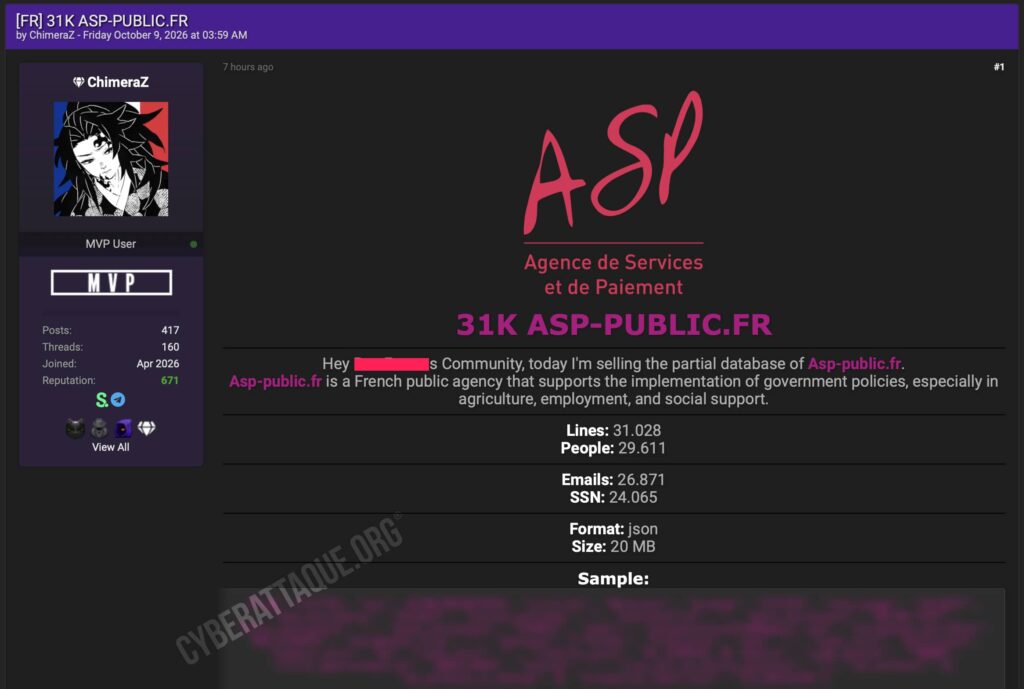
L’Agence de services et de paiement (ASP) fait l’objet d’une nouvelle revendication de fuite de données particulièrement sensible. Le hacker ChimeraZ affirme détenir une base partielle issue d’asp-public.fr contenant 31 028 lignes correspondant à 29 611 personnes, désormais proposée à la vente.
La base contiendrait notamment 24 065 numéros de Sécurité sociale et 26 871 adresses email, mais aussi les noms, dates de naissance, adresses postales, numéros de téléphone, nationalités et informations relatives à la situation familiale des personnes concernées.
Cyberattaque.org s’est procuré l’échantillon de 1 000 profils diffusé par le hacker. Son analyse apporte surtout un indice important sur l’origine de ces informations : tout porte à croire qu’elles sont liées au dispositif de rémunération des stagiaires de la formation professionnelle géré par l’ASP.
L’ASP, un organisme au cœur du versement des aides publiques
L’Agence de services et de paiement est un établissement public français chargé de mettre en œuvre de nombreuses politiques publiques pour le compte de l’État, des régions et d’autres collectivités.
L’agence gère plus de 200 dispositifs dans des domaines aussi différents que l’emploi, la formation professionnelle, l’agriculture, les aides sociales ou encore la transition énergétique. Elle assure notamment l’instruction de dossiers et le versement de nombreuses aides publiques.
31 028 lignes pour 29 611 personnes
ChimeraZ annonce précisément 31 028 lignes dans son extraction, pour 29 611 personnes distinctes. La distinction est importante : plusieurs enregistrements peuvent correspondre à une même personne.
Le fichier, présenté au format JSON, pèserait environ 20 Mo. Le hacker ne donne en revanche aucune information sur la date de l’extraction ni sur la méthode utilisée pour récupérer cette base.
24 065 numéros de Sécurité sociale revendiqués
Le champ le plus sensible est le numéro de Sécurité sociale, ou NIR. ChimeraZ affirme que 24 065 personnes disposent de cette information dans la base proposée à la vente.
Les profils peuvent également contenir les nom d’usage, nom de naissance, prénom, autres prénoms, civilité, nationalité, date et pays de naissance.
S’ajoutent les adresses postales complètes, adresses email, numéros de téléphone portable et fixe, ainsi que plusieurs informations concernant la composition du foyer.
Situation familiale et nombre d’enfants également exposés
L’échantillon analysé par Cyberattaque.org contient également deux champs particulièrement révélateurs : le nombre d’enfants, le nombre d’enfants à charge et la situation familiale.
Certains profils indiquent ainsi si la personne est célibataire, mariée, pacsée, séparée, divorcée ou en union libre.
Ces données ne ressemblent donc pas à celles d’un simple compte créé sur un portail administratif. Elles correspondent à des informations collectées dans le cadre de l’instruction d’un dispositif d’aide dont le montant ou l’éligibilité peut dépendre de la situation personnelle du bénéficiaire.
Tout pointe vers la rémunération des stagiaires de la formation professionnelle
L’analyse permet d’aller plus loin. Les champs présents dans la fuite correspondent presque exactement aux informations demandées dans le formulaire RS1 de demande d’admission au bénéfice des rémunérations des stagiaires de la formation professionnelle.
Ce formulaire recueille notamment le nom de naissance, le nom d’usage, le prénom, la date et le lieu de naissance, la nationalité, l’adresse, l’email, la situation familiale, le nombre d’enfants et le numéro de Sécurité sociale.
Il s’agit précisément des principales colonnes présentes dans la base mise en vente par ChimeraZ.
Il est donc très probable que le fichier corresponde à une table recensant des personnes inscrites dans le système utilisé pour gérer la rémunération des stagiaires de la formation professionnelle, plutôt qu’à une base générale regroupant tous les bénéficiaires des centaines d’aides distribuées par l’ASP.
L’analyse des 1 000 profils renforce cette hypothèse
Cyberattaque.org a analysé les 1 000 enregistrements fournis en échantillon. Parmi eux, 937 comportent un numéro de Sécurité sociale et 881 une adresse email.
Les âges sont également cohérents avec une population de stagiaires en formation professionnelle : 53 personnes ont moins de 18 ans, 402 ont entre 18 et 25 ans et 545 ont 26 ans ou plus.
Les adresses sont réparties dans plusieurs régions françaises. Dans cet échantillon, un peu plus de la moitié des profils sont domiciliés dans les Hauts-de-France, devant l’Île-de-France, la Bretagne et la Bourgogne-Franche-Comté.
L’ASP intervient justement pour le compte de l’État et de plusieurs régions dans la gestion administrative et le versement de la rémunération des stagiaires de la formation professionnelle.
Un précédent concernant exactement les stagiaires en avril
Cette identification est d’autant plus importante que l’ASP a déjà subi en avril 2026 une violation de données concernant précisément ce dispositif.
Le 1er avril, l’agence avait détecté un accès frauduleux à un compte utilisateur du portail utilisé pour la rémunération des stagiaires de la formation professionnelle. Des documents contenant des données d’état civil, des adresses, des numéros de Sécurité sociale, mais également des montants d’aides et des RIB avaient alors pu être exfiltrés.
Cette proximité pose donc une question essentielle : la base vendue aujourd’hui par ChimeraZ provient-elle de cette intrusion d’avril ou d’un nouvel accès aux systèmes de l’ASP ?
À ce stade, rien ne permet de trancher. Le hacker ne communique ni date d’extraction ni méthode d’accès. Le fichier actuel ne comporte par ailleurs pas de RIB ou de montants d’aides dans les champs observés, contrairement aux documents concernés par l’incident d’avril.
En septembre, 143 518 lignes du « Coup de pouce énergie » avaient déjà fuité
L’ASP avait de nouveau été touchée quelques mois plus tard. En septembre, une base de 143 518 lignes avait été revendiquée avec des avis de paiement provenant notamment du dispositif régional « Coup de pouce énergie ».
L’agence avait ensuite confirmé que 108 555 bénéficiaires étaient concernés. Les documents exposaient notamment les identités, adresses, numéros de bénéficiaire, montants des aides et coordonnées bancaires.
Cette précédente fuite était donc très différente de celle publiée aujourd’hui : elle concernait des avis de paiement liés à une aide énergétique, alors que les nouveaux enregistrements semblent beaucoup plus proches des dossiers de rémunération de stagiaires.
Pas la deuxième, mais potentiellement la troisième exposition de l’année
Si la base de ChimeraZ résulte bien d’une nouvelle extraction indépendante, il ne s’agirait en réalité pas de la deuxième mais au moins de la troisième violation de données documentée à l’ASP en 2026 : les stagiaires en avril, le Coup de pouce énergie durant l’été, puis cette nouvelle base en octobre.
Il reste toutefois possible que les 29 611 profils aujourd’hui proposés à la vente soient issus, totalement ou partiellement, de l’incident déjà détecté en avril. En l’absence de date ou d’explication technique fournie par ChimeraZ, présenter cette publication comme une troisième cyberattaque distincte serait prématuré.
Un fichier particulièrement dangereux pour l’usurpation d’identité
La combinaison des données exposées est particulièrement problématique. Un fraudeur peut disposer simultanément du nom de naissance, de la date de naissance, de l’adresse, du téléphone, de l’email et du numéro de Sécurité sociale d’une même personne.
Ces informations peuvent être exploitées pour des tentatives d’usurpation d’identité, de phishing ciblé ou de fraude administrative. La connaissance de la situation familiale et du nombre d’enfants permet également de personnaliser davantage les scénarios utilisés contre les victimes.
À ce stade, les chiffres de 31 028 lignes, 29 611 personnes, 26 871 emails et 24 065 NIR restent ceux avancés par ChimeraZ. L’échantillon analysé par Cyberattaque.org confirme néanmoins la présence effective de ces différentes catégories de données et renforce fortement l’hypothèse d’un fichier lié à la rémunération des stagiaires de la formation professionnelle.