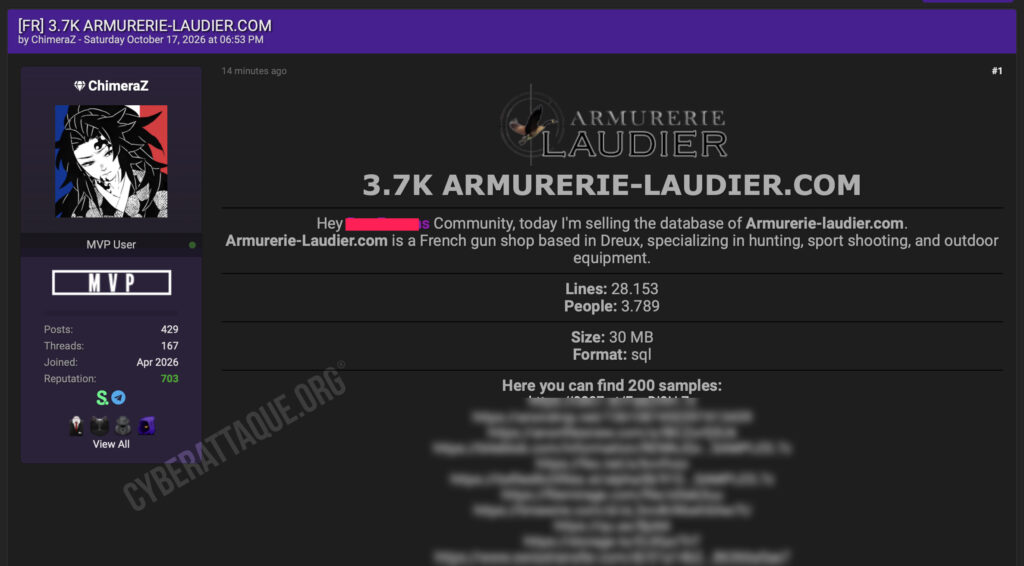
Quelques minutes après avoir mis en vente une base attribuée à l’Armurerie Gilles, le hacker ChimeraZ revendique une seconde fuite visant une armurerie française. Cette fois, il affirme avoir récupéré la base de Armurerie-Laudier.com, avec 28 153 lignes concernant 3 789 personnes.
L’archive SQL, d’environ 30 Mo, est proposée à la vente depuis le 17 octobre 2026. L’Armurerie Laudier, installée à Dreux, commercialise notamment des armes de chasse, de tir sportif, des munitions et différents équipements.
Le fichier ressemble directement à la base clients du site
Cyberattaque.org s’est procuré l’échantillon de 200 enregistrements diffusé par ChimeraZ. Les données sont particulièrement détaillées : noms, prénoms, adresses email, numéros de téléphone, adresses postales, informations de livraison, montants de commandes et différents champs internes liés aux comptes clients.
Plusieurs fiches contiennent également des indications sur la provenance du client, des informations professionnelles ou encore des historiques de commandes et de mises à jour.
Des fichiers nommés « cirecto », « civerso », « lic » et « auth » apparaissent dans les comptes
C’est surtout un autre élément qui rend cette fuite beaucoup plus sensible qu’une base e-commerce classique. Dans les 200 lignes examinées, Cyberattaque.org a identifié de nombreuses références à des documents enregistrés sur le site.
63 fiches référencent un fichier contenant la mention « cirecto », 52 un fichier « civerso », 39 une référence « lic » et 46 une référence « auth ».
Ces noms évoquent très clairement des copies recto et verso de pièces d’identité, des licences et des documents d’autorisation, typiquement demandés dans le cadre de certaines acquisitions réglementées.
Attention toutefois : l’échantillon analysé contient les références et noms de ces fichiers, pas leur contenu. Il n’est donc pas possible d’affirmer que les copies des documents elles-mêmes figurent dans l’archive de 30 Mo proposée par ChimeraZ.
Des données modifiées jusqu’à deux jours avant la revendication
La base ne ressemble pas à une vieille sauvegarde oubliée depuis plusieurs années. Parmi les 200 enregistrements étudiés, Cyberattaque.org a relevé plusieurs mises à jour effectuées en 2025 et 2026.
Huit fiches comportent même des horodatages datant d’octobre 2026. La date la plus récente observée est le 15 octobre 2026, soit seulement deux jours avant la publication de ChimeraZ.
Cela indique que les données auxquelles le hacker affirme avoir eu accès étaient encore alimentées ou mises à jour très récemment.
Une fuite d’armurerie ne permet pas seulement d’envoyer du phishing
Comme pour toute fuite provenant d’une armurerie, il faut rester prudent : la présence d’une personne dans cette base ne prouve pas qu’elle possède une arme. Le site commercialise également des accessoires, vêtements et de nombreux produits qui ne nécessitent pas la détention d’une arme.
Mais pour les fiches associées à des licences ou à des documents d’autorisation, le contexte devient évidemment beaucoup plus préoccupant. Une base combinant identité, adresse personnelle, téléphone et éléments laissant supposer une pratique du tir ou une acquisition réglementée peut permettre de cibler physiquement certaines personnes.
Les risques vont alors du phishing très personnalisé au doxxing, au harcèlement ou au repérage de domiciles supposés contenir des armes.
Deux armureries françaises revendiquées à quelques minutes d’intervalle
La chronologie est également notable. ChimeraZ a publié la revendication concernant l’Armurerie Laudier à 18h53, avant de mettre en vente quatre minutes plus tard une autre base attribuée à Armurerie Gilles, contenant cette fois plus de 35 000 personnes.
Rien ne permet encore d’établir si les deux compromissions ont une origine technique commune. Mais leur publication simultanée et leur ciblage très spécifique du secteur des armureries françaises méritent une attention particulière.
Le point le plus sensible pourrait finalement ne pas être dans le dump SQL
ChimeraZ revendique pour l’instant 3 789 personnes. Le véritable enjeu est désormais de savoir si son accès s’est limité aux données SQL ou s’il lui a également permis d’atteindre le répertoire contenant les documents référencés par la base.
Car entre une base clients et plusieurs milliers de dossiers pouvant potentiellement pointer vers des copies de pièces d’identité, licences de tir ou autorisations, la gravité de l’incident changerait complètement d’échelle.