Une nouvelle fuite touche le secteur particulièrement sensible des armes et du tir sportif. Le hacker ChimeraZ affirme avoir récupéré une base provenant de Armurerie-Gilles.com contenant 59 059 lignes relatives à 35 303 personnes.
La base, mise en vente le 17 octobre 2026, contiendrait notamment 30 582 adresses postales. Le pirate annonce 29 289 personnes en France, 720 en Belgique, 126 en Suisse et environ 700 dans d’autres pays.
Installée à Flers, dans l’Orne, l’Armurerie Gilles existe depuis 1933 et commercialise des armes, munitions et équipements destinés notamment à la chasse et au tir sportif.
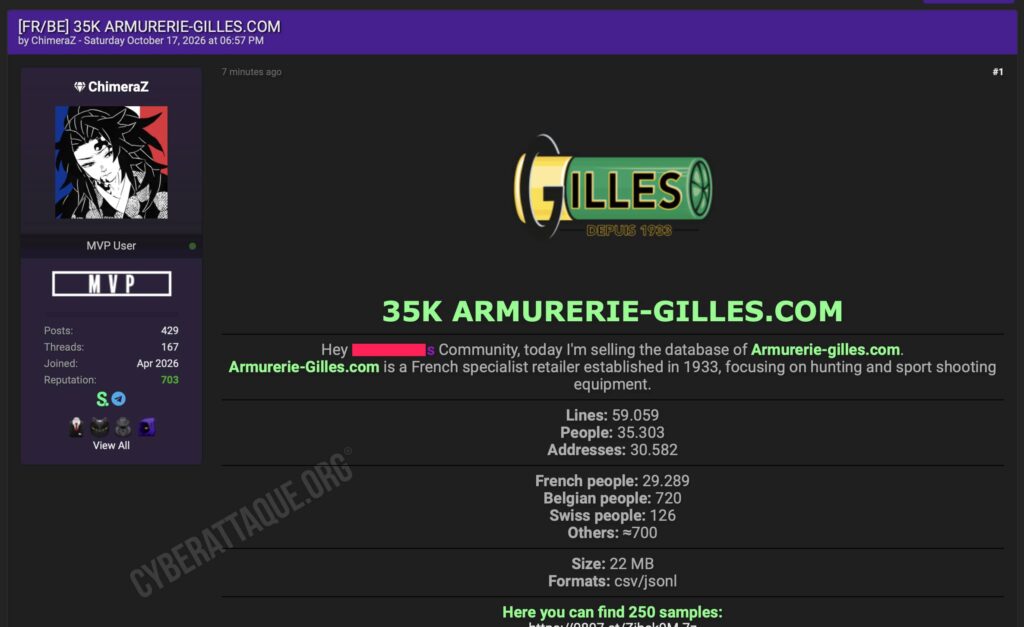
Des fichiers clients encore alimentés en octobre 2026
Cyberattaque.org s’est procuré plusieurs échantillons diffusés par ChimeraZ, comprenant des clients français, belges et suisses ainsi qu’une cinquantaine de lignes issues de commandes.
Les fiches clients comportent nom, prénom, civilité, adresse email, numéro de téléphone, adresse postale complète, code postal, ville et pays. Les différents échantillons couvrent des inscriptions allant de 2016 jusqu’à 2026.
Surtout, les données ne semblent pas correspondre uniquement à une ancienne sauvegarde oubliée : Cyberattaque.org a identifié des comptes enregistrés en septembre et octobre 2026. Dans l’échantillon français, une fiche est par exemple datée du 7 octobre 2026, soit seulement dix jours avant la publication de la fuite.
Les commandes révèlent aussi des traces de paiement
Un second fichier concerne des commandes passées sur le site. Il associe notamment un identifiant client à une identité, un téléphone, un email, une adresse de livraison et des informations liées au paiement.
Cyberattaque.org y a observé des références Visa et Mastercard avec des numéros de carte partiellement masqués. Seuls les premiers et derniers chiffres restent visibles : il ne s’agit donc pas de numéros de carte complets permettant directement d’effectuer un paiement.
Les 50 lignes communiquées comme échantillon de commandes contiennent plusieurs doublons et correspondent à 43 identifiants de commande différents. Les transactions visibles sont principalement datées de février à avril 2019.
Acheter dans une armurerie rend cette fuite différente
Une liste de clients d’une armurerie n’a pas la même portée qu’une base provenant d’un commerce généraliste. Elle permet potentiellement d’identifier des personnes ayant un intérêt pour la chasse, le tir sportif ou les armes, tout en donnant leur adresse personnelle et leur numéro de téléphone.
Il faut toutefois éviter un raccourci important : être présent dans cette base ne signifie pas automatiquement posséder une arme. Un client peut avoir acheté des vêtements, des accessoires, du matériel de tir ou tout autre produit commercialisé par l’enseigne.
La combinaison identité + adresse + activité commerciale reste malgré tout particulièrement sensible. Elle pourrait faciliter du doxxing, du harcèlement, des escroqueries ciblées ou des tentatives de repérage physique de personnes supposées détenir du matériel ou des armes à leur domicile.
59 059 lignes, mais 35 303 personnes revendiquées
ChimeraZ fait lui-même la distinction entre le volume brut de la base et le nombre de personnes. Les 59 059 lignes ne correspondent donc pas à autant de victimes différentes.
Selon ses chiffres, la base regrouperait 35 303 personnes et 30 582 adresses. Un même client peut apparaître dans plusieurs tables ou plusieurs commandes, ce qui explique en partie l’écart entre ces différents volumes.
Une origine technique encore inconnue
La structure des fichiers évoque une extraction de plusieurs éléments du système e-commerce : table clients d’un côté, historique de commandes ou de transactions de l’autre. ChimeraZ ne précise cependant pas comment il aurait obtenu ces informations.
Une vulnérabilité du site, un accès à la base de données, un compte compromis ou une fuite provenant d’un prestataire restent donc des scénarios possibles. Aucun élément disponible ne permet actuellement de privilégier l’un d’entre eux.
Le caractère récent des fiches rend l’affaire particulièrement préoccupante
Le point le plus important n’est finalement pas l’ancienneté de certaines commandes de 2019, mais la présence de clients enregistrés quelques jours seulement avant la revendication. Cela suggère que la source utilisée par le pirate contenait encore des informations actualisées en octobre 2026.
La vente d’une telle base est d’autant plus préoccupante qu’elle ne permet pas seulement de contacter les personnes concernées : elle permet de les localiser précisément tout en les associant à une armurerie. Dans ce contexte, une adresse postale devient une information nettement plus sensible qu’elle ne le serait dans une fuite e-commerce classique.