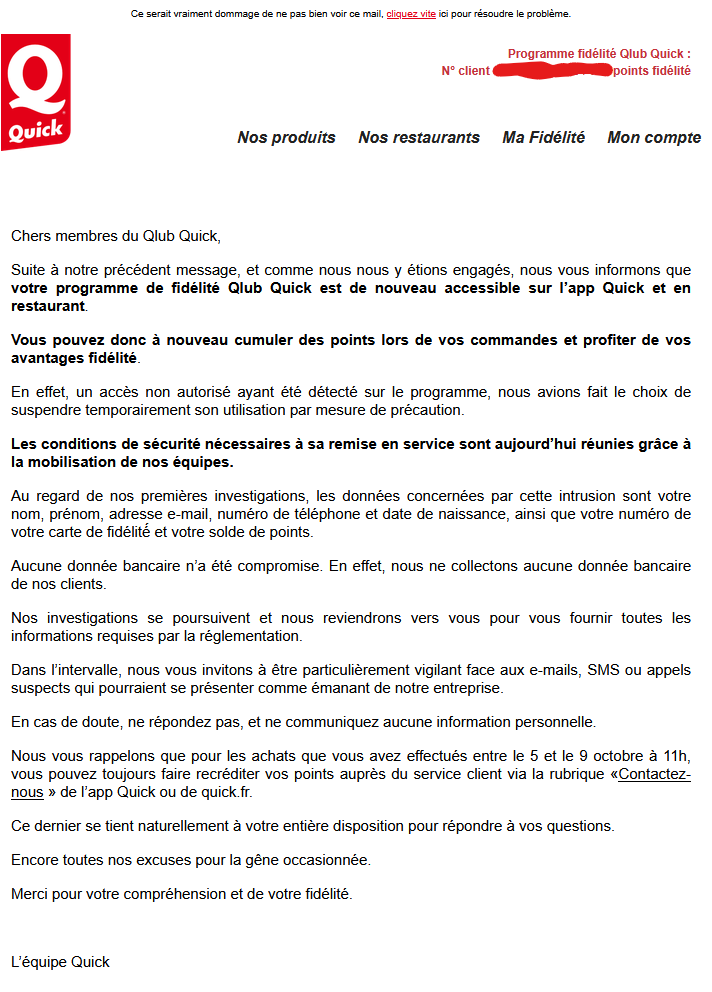
Quick informe les membres de son programme de fidélité Qlub Quick d’un incident de sécurité ayant permis un accès non autorisé au programme. Les premières investigations de l’enseigne montrent que plusieurs données personnelles sont concernées, dont les noms, coordonnées, dates de naissance et numéros de carte de fidélité.
Dans un email adressé aux personnes concernées, dont Cyberattaque.org s’est procuré une copie, Quick confirme avoir temporairement suspendu son programme de fidélité par mesure de précaution. Celui-ci a désormais été remis en service après la mise en place de nouvelles mesures de sécurité.
Le programme de fidélité Qlub Quick visé
Quick est une enseigne de restauration rapide implantée en France, connue notamment pour ses burgers et son réseau de restaurants. Son programme Qlub Quick permet aux clients inscrits de cumuler des points lors de leurs commandes et de bénéficier d’avantages fidélité.
C’est précisément cet environnement qui a fait l’objet de l’incident. Quick explique avoir détecté un accès non autorisé sur son programme de fidélité, conduisant l’entreprise à suspendre temporairement son utilisation.
Noms, téléphones et dates de naissance concernés
Selon les premières investigations de Quick, les données concernées par l’intrusion comprennent les noms, prénoms, adresses email, numéros de téléphone et dates de naissance des membres concernés.
À ces informations personnelles s’ajoutent le numéro de la carte de fidélité ainsi que le solde de points associé au compte.
La combinaison de ces informations permet donc de relier directement l’identité d’un client à son compte de fidélité Quick et de connaître le nombre de points dont il dispose.
Aucune donnée bancaire compromise
Quick précise qu’aucune donnée bancaire n’est concernée par l’incident. L’enseigne indique ne pas collecter de données bancaires de ses clients dans le cadre de ce programme.
Le message adressé aux membres ne fait pas non plus état d’une compromission de mots de passe. À ce stade, le périmètre communiqué concerne donc essentiellement les données d’identité, de contact et de fidélité.
Le programme a été temporairement suspendu
Après la détection de l’accès non autorisé, Quick indique avoir choisi de suspendre temporairement Qlub Quick par mesure de précaution.
Le programme est désormais de nouveau accessible depuis l’application Quick et dans les restaurants. Les clients peuvent à nouveau cumuler leurs points et utiliser leurs avantages fidélité.
L’enseigne précise également que les achats réalisés entre le 5 octobre et le 9 octobre à 11 heures, pendant la période où le programme était perturbé, peuvent faire l’objet d’un recrédit des points auprès du service client.
Les investigations sont toujours en cours
Quick ne précise pas encore combien de membres sont concernés par l’intrusion, ni la méthode utilisée par l’auteur de l’accès non autorisé.
L’enseigne indique que ses investigations se poursuivent et qu’elle reviendra vers ses clients avec de nouvelles informations lorsque les vérifications seront terminées.
Il n’est donc pas encore possible de déterminer si l’accès provient d’un compte compromis, d’une vulnérabilité technique ou d’un autre scénario.
Un risque de phishing ciblé au nom de Quick
Le principal risque pour les membres concerne désormais le phishing ciblé. Un fraudeur connaissant le nom, l’adresse email, le numéro de téléphone et le solde de points d’un client pourrait facilement construire un message semblant provenir de Quick.
Une tentative de fraude pourrait par exemple évoquer des points arrivant à expiration, un problème avec la carte de fidélité, un remboursement ou la nécessité de réactiver le compte afin d’inciter la victime à cliquer sur un faux lien.
La connaissance du véritable solde de points ou du numéro de carte pourrait rendre ces messages nettement plus crédibles qu’une campagne de phishing envoyée au hasard.
Quick appelle ses clients à la vigilance
L’entreprise demande donc aux membres du Qlub Quick de faire preuve d’une vigilance particulière face aux emails, SMS ou appels suspects susceptibles de se présenter comme provenant de l’enseigne.
Quick rappelle qu’il ne demandera jamais à ses clients de communiquer leurs identifiants ou codes bancaires par téléphone ou par message.
À ce stade, l’incident est donc confirmé par Quick, tout comme l’exposition de plusieurs catégories de données personnelles. Le nombre exact de membres concernés et l’origine technique de l’intrusion restent en revanche inconnus, alors que les investigations de l’enseigne se poursuivent.