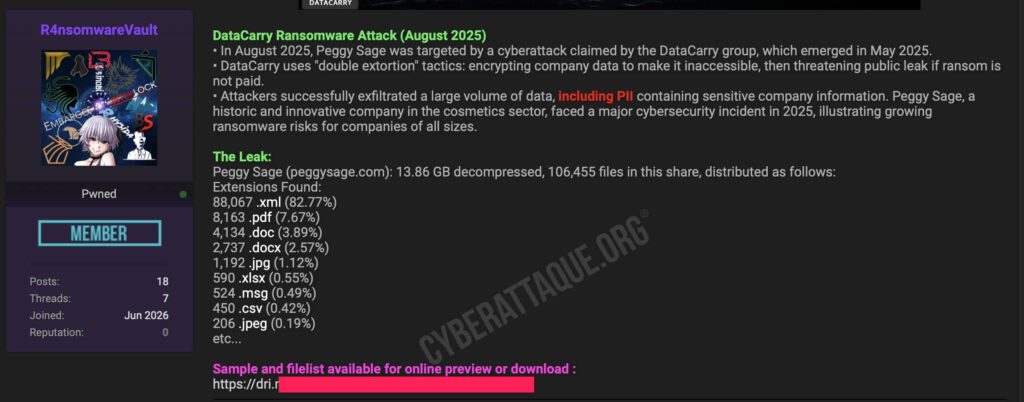
Peggy Sage, marque française de cosmétiques et de produits professionnels de beauté basée à Bonneville, en Haute-Savoie, refait surface dans une importante fuite de données. Plus d’un an après la cyberattaque revendiquée par le groupe DataCarry, un utilisateur utilisant le pseudonyme R4nsomwareVault affirme avoir remis en circulation environ 13,86 Go de données décompressées représentant 106 455 fichiers.
Il ne s’agirait donc pas d’une nouvelle cyberattaque contre Peggy Sage, mais de la rediffusion en octobre 2026 de données qui auraient été dérobées lors de l’incident de 2025. Leur contenu serait particulièrement sensible : pièces d’identité, dossiers du personnel, bulletins de salaire, RIB, certificats médicaux, contrats de travail et documents liés à des procédures disciplinaires ou contentieuses.
Une marque française historique installée en Haute-Savoie
Peggy Sage est une marque spécialisée dans les produits de beauté et les cosmétiques professionnels : manucure, maquillage, soins du visage et du corps, épilation ou encore équipements destinés aux professionnels de l’esthétique.
La société française actuelle a été créée en 1995 et son siège est installé à Bonneville. La marque, dont l’histoire remonte à 1925 aux États-Unis, est aujourd’hui une entreprise familiale française qui commercialise ses produits auprès des professionnels comme du grand public.
Une cyberattaque déjà revendiquée en août 2025
L’origine de cette fuite remonterait au 15 août 2025. À cette date, le groupe cybercriminel DataCarry avait ajouté Peggy Sage à son site de revendication et menaçait de publier les informations récupérées si l’entreprise n’entrait pas en contact avec lui.
DataCarry fonctionnait selon un modèle classique d’extorsion par vol de données : les attaquants revendiquaient l’accès aux systèmes de leurs victimes et menaçaient ensuite de rendre publiques les informations récupérées.
La publication apparue en octobre 2026 semble donc donner une nouvelle vie à cette ancienne compromission. Les données sont désormais présentées comme disponibles au téléchargement par un tiers extérieur au groupe ayant revendiqué l’attaque initiale.
13,86 Go et plus de 106 000 documents
Selon R4nsomwareVault, l’ensemble représenterait 13,86 Go une fois décompressé et contiendrait précisément 106 455 fichiers.
La majorité serait constituée de fichiers XML, avec plus de 88 000 documents. Mais l’archive comprendrait également plus de 8 000 PDF, 4 000 documents Word, près de 1 200 images JPG, plusieurs centaines de feuilles Excel, fichiers CSV et messages électroniques au format MSG.
Ce volume et cette diversité suggèrent davantage une extraction massive de répertoires internes qu’une simple base de données clients.
Près de 1 000 dossiers de salariés revendiqués
Le contenu présenté comme provenant de Peggy Sage serait essentiellement composé de données internes et RH. L’auteur de la publication affirme avoir identifié près de 1 000 dossiers individuels de salariés.
Ces répertoires pourraient contenir des contrats de travail en CDI ou CDD, formulaires administratifs, attestations employeur, bulletins de salaire, évaluations, comptes rendus d’entretiens ou encore avertissements et sanctions.
Des documents liés à la formation professionnelle seraient également présents : conventions et attestations de formation, diplômes, programmes pédagogiques ou encore certificats professionnels.
Cartes d’identité, passeports et RIB dans les fichiers revendiqués
La revendication mentionne également des centaines de copies de pièces d’identité. Cartes nationales d’identité, passeports, photographies d’identité, certificats de nationalité ou encore documents liés à l’Assurance Maladie figureraient dans les fichiers désormais diffusés.
Des RIB, bulletins de salaire et états de rémunération seraient également présents. La combinaison de ces documents pourrait fournir un ensemble particulièrement complet permettant d’associer une identité à des informations professionnelles, financières et administratives.
Certificats médicaux et procédures disciplinaires évoqués
La partie la plus sensible de la revendication concerne certains dossiers RH. L’auteur affirme avoir identifié des certificats médicaux, documents liés aux arrêts ou accidents du travail et procédures d’inaptitude.
Des archives portant sur des sanctions, avertissements, convocations, enquêtes internes ou litiges seraient également présentes, avec notamment des documents dont les intitulés feraient référence à des situations de harcèlement ou de suspension.
Si leur présence est confirmée, ces fichiers seraient beaucoup plus sensibles qu’une fuite classique de coordonnées clients, puisqu’ils pourraient dévoiler des éléments confidentiels concernant la vie professionnelle et parfois la santé de salariés ou anciens salariés.
Des données qui peuvent continuer à circuler des années
Cette nouvelle publication illustre surtout l’un des principaux problèmes des attaques avec exfiltration : une fuite ne s’arrête pas avec la disparition du groupe qui l’a revendiquée.
Une fois copiés par des cybercriminels, des documents peuvent être conservés pendant des mois ou des années avant d’être revendus, repartagés ou remis gratuitement en circulation sur d’autres espaces.
Dans le cas de Peggy Sage, la présence revendiquée de pièces d’identité, RIB, documents RH et informations médicales pourrait exposer les personnes concernées à des risques d’usurpation d’identité, phishing ciblé, fraude administrative ou exploitation de données professionnelles confidentielles.
Cette publication d’octobre 2026 ne semble donc pas correspondre à une nouvelle intrusion chez Peggy Sage, mais à une nouvelle diffusion des données attribuées à la cyberattaque DataCarry de 2025, avec cette fois plus de 106 000 fichiers présentés comme directement accessibles.