MySexShop.fr, une plateforme française de vente de produits pour adultes, est visée par une fuite de données revendiquée ce vendredi 30 octobre 2026. Un hacker utilisant le pseudonyme ChimeraZ a diffusé plusieurs fichiers contenant des informations personnelles, des identifiants de comptes, des empreintes de mots de passe et des jetons de session. Il annonce 16 338 personnes concernées, mais l’analyse des données révèle une réalité très différente.
Cyberattaque.org s’est procuré et a analysé les quatre fichiers JSONL diffusés. Ils représentent exactement 22 968 enregistrements, dont 162 comptes utilisateurs, 112 entrées d’adresses, 594 sessions d’authentification et 22 100 traces de navigation.
MySexShop.fr se présente comme une boutique en ligne spécialisée dans le bien-être intime, les accessoires pour adultes et la lingerie. Le site propose également des fonctionnalités de compte utilisateur et de vente. Dans sa politique de confidentialité, il désigne Emma Santé comme responsable du traitement des données personnelles.
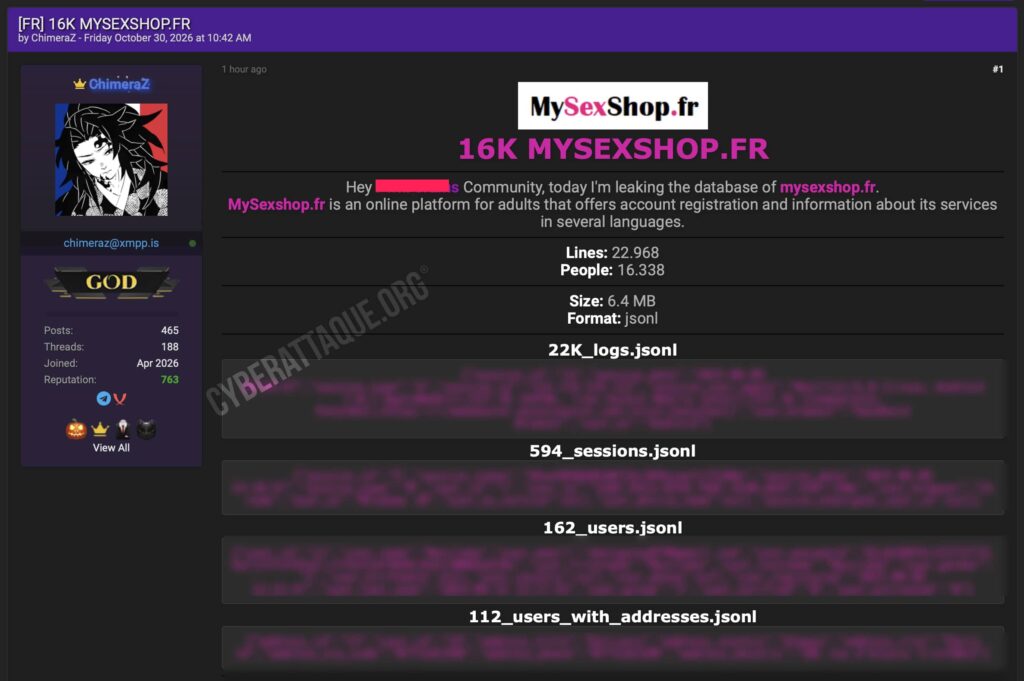
16 338 victimes annoncées : un chiffre qui correspond en réalité aux adresses IP
Dans sa publication du 30 octobre, ChimeraZ affirme avoir récupéré les données de 16 338 personnes, réparties dans plusieurs fichiers totalisant 22 968 lignes.
Notre analyse révèle une confusion importante. Le nombre de 16 338 correspond exactement aux adresses IP distinctes enregistrées dans le fichier des journaux de navigation. Il ne représente pas le nombre de comptes utilisateurs identifiés.
En effet, une même personne peut utiliser plusieurs adresses IP, tandis qu’une adresse IP peut être partagée par plusieurs internautes. Ces journaux enregistrent également des visites automatisées.
Sur les 22 100 traces de navigation examinées, plus de 8 000 présentent des signatures de robots d’indexation ou d’outils automatisés, notamment AhrefsBot, Applebot et Bingbot, ainsi que des outils de surveillance informatique.
Les 16 338 personnes revendiquées par le hacker ne sont donc pas démontrées. Les fichiers contiennent en revanche des informations relatives à de véritables comptes enregistrés dans la base.
162 comptes utilisateurs avec des adresses email et des mots de passe hachés
Le fichier « 162_users.jsonl » contient exactement 162 comptes utilisateurs distincts. Les informations présentes comprennent :
- 162 noms d’utilisateur ;
- 162 adresses email ;
- Des champs de prénom et de nom ;
- 162 empreintes de mots de passe ;
- Les dates d’inscription et de dernière activité ;
- Des informations sur le statut et les droits des comptes ;
- Deux dates de naissance renseignées.
Les inscriptions enregistrées s’étendent du 5 juin 2025 au 23 octobre 2026. Les derniers événements présents dans le fichier remontent donc à une semaine avant sa publication.
Les mots de passe ne sont pas stockés en clair. Les 162 valeurs examinées utilisent un format compatible avec bcrypt, avec un facteur de coût de 10. Ce mécanisme est conçu pour rendre la récupération des mots de passe beaucoup plus difficile qu’avec des algorithmes anciens comme MD5.
Autre particularité : 160 comptes sur 162 sont indiqués comme non vérifiés, et 160 comme non activés. Cette situation suggère qu’une grande partie des inscriptions pourrait correspondre à des comptes inactifs, abandonnés ou automatisés, sans qu’il soit possible de déterminer leur authenticité individuellement.
112 entrées d’adresses, dont certaines contiennent des numéros de téléphone
Le fichier « 112_users_with_addresses.jsonl » contient 112 enregistrements d’adresses, rattachés à 101 comptes utilisateurs distincts.
Les informations visibles comprennent notamment des intitulés d’adresse, des villes, des codes postaux, des numéros de téléphone et des champs de détails pouvant contenir des adresses physiques.
Cependant, plusieurs données présentent des incohérences. Le champ normalement réservé au pays contient régulièrement des mentions de réseaux sociaux, comme TikTok ou Facebook, plutôt que des noms de pays.
Dans 24 enregistrements, les champs du code postal et du numéro de téléphone contiennent exactement la même valeur. Ces anomalies montrent que les informations ne correspondent pas nécessairement à des adresses de livraison correctement renseignées.
Il serait donc incorrect de présenter automatiquement ces 112 entrées comme autant de commandes ou de livraisons réelles.
594 jetons de session également divulgués
L’élément le plus préoccupant sur le plan technique concerne le fichier « 594_sessions.jsonl ».
Cyberattaque.org y a identifié 594 jetons de session distincts, associés à 144 comptes utilisateurs différents. Chaque enregistrement contient notamment :
- Un identifiant de session ;
- Un jeton d’authentification ;
- L’identifiant du compte utilisateur associé ;
- L’adresse IP utilisée ;
- La date de la session ;
- Le navigateur et le système d’exploitation.
Les sessions enregistrées couvrent la période du 5 juin 2025 au 23 octobre 2026. Certaines informations sont donc relativement récentes.
Contrairement à un mot de passe haché, un jeton de session peut présenter un risque d’accès frauduleux s’il reste valide et si l’application l’accepte comme preuve d’authentification.
Il n’est pas établi que les jetons divulgués soient encore utilisables. Leur présence dans les fichiers justifierait néanmoins une invalidation des sessions concernées par l’exploitant du site.
Une fuite sensible compte tenu de l’activité du site
Au-delà des informations techniques, cette fuite présente un enjeu particulier en matière de confidentialité.
MySexShop.fr commercialise des produits liés à la vie intime. La divulgation de l’existence d’un compte sur une plateforme de cette nature peut porter atteinte à la vie privée des personnes concernées, notamment si leur identité, leur adresse email ou leurs coordonnées sont associées au service.
Les informations pourraient aussi être utilisées pour préparer des tentatives d’hameçonnage, de faux messages de livraison ou des demandes frauduleuses de paiement, en exploitant l’identité de la boutique.
Aucun historique détaillé de commandes, aucune coordonnée bancaire et aucune information sur les préférences intimes des utilisateurs n’apparaissent dans les quatre fichiers examinés. Il n’est donc pas possible d’affirmer que les produits achetés ou les habitudes personnelles des clients ont été divulgués.
Comment ces données ont-elles pu être récupérées ?
La structure des fichiers évoque un export de plusieurs tables d’une application web : utilisateurs, adresses, sessions et journaux de navigation.
Ce type d’ensemble peut être obtenu à la suite d’un accès non autorisé à une base de données, de la récupération d’une sauvegarde ou de l’exploitation d’une vulnérabilité applicative.
Les noms des tables et leur structure sont également compatibles avec une plateforme disposant de fonctionnalités communautaires, de gestion de comptes et de sessions utilisateurs.
La méthode réellement utilisée par ChimeraZ n’a cependant pas été identifiée. Les fichiers ne permettent pas de déterminer si l’attaquant disposait d’un accès direct au serveur ou s’il a simplement récupéré un export de données.
Une fuite de données documentée, mais aucune confirmation officielle
Au 30 octobre 2026, Cyberattaque.org n’a pas identifié de communication publique de MySexShop.fr confirmant cette fuite. L’origine technique de l’extraction et les circonstances de la compromission restent donc inconnues.
L’analyse des fichiers permet néanmoins de documenter précisément les informations diffusées : 162 comptes utilisateurs, 112 entrées d’adresses, 594 sessions et 22 100 journaux de navigation.
Cette affaire illustre également les limites des chiffres avancés dans certaines revendications. Les 16 338 « personnes » annoncées correspondent en réalité au nombre d’adresses IP distinctes dans les journaux techniques, dont une part importante provient de visites automatisées.
Le risque le plus concret concerne donc les informations d’identification des comptes et les jetons de session divulgués, auxquels s’ajoute un enjeu de confidentialité particulièrement sensible compte tenu de l’activité du site.