Le réseau français Caréco, spécialisé dans les pièces automobiles d’occasion, est visé par une revendication de cyberattaque. Les hackers du groupe HackTheWorld, ethicxss et id0rable affirment avoir compromis le site de vente en ligne piecesauto-online.fr menacent de diffuser les données de ses clients le 31 octobre 2026 si leur demande de rançon n’est pas satisfaite.
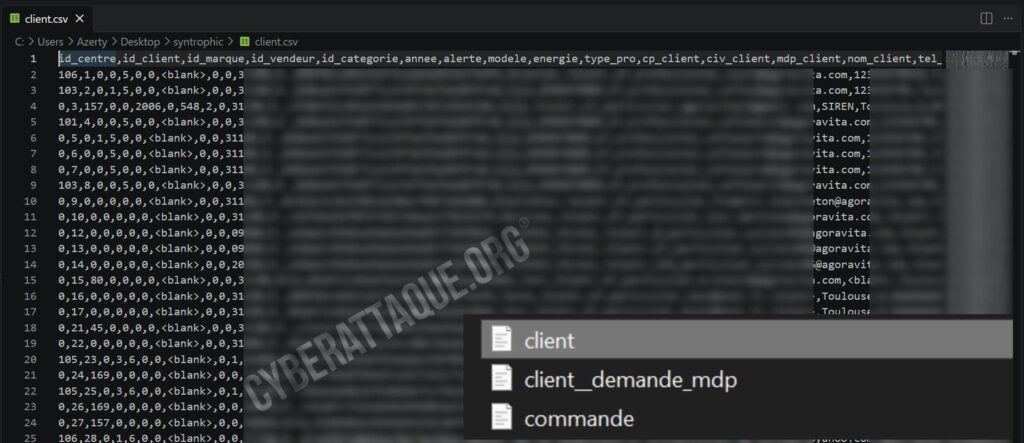
Des captures d’écran montrant des extraits d’une base de données clients ainsi que plusieurs fichiers présentés comme provenant du site représentent une preuve très crédible. Les éléments visibles comprennent des coordonnées personnelles, des informations de comptes et des champs liés aux mots de passe.
Fondé en 2003, Caréco est un réseau français spécialisé dans le recyclage automobile et la commercialisation de pièces détachées de réemploi. Il fédère plusieurs dizaines de centres en France. Le site piecesauto-online.fr, exploité par une société du réseau Caréco, permet notamment aux particuliers et aux professionnels de rechercher et commander des pièces automobiles d’occasion.
Une demande de rançon et un ultimatum fixé au 31 octobre
Selon les informations de Cyberattaque.org, les individus à l’origine de la revendication affirment avoir réussi à accéder à une base de données du site commercial.
Ils indiquent disposer de fichiers contenant des informations sur les utilisateurs et leurs commandes, et menacent de les rendre accessibles publiquement dès le samedi 31 octobre 2026.
Les attaquants précisent également ne pas avoir chiffré les fichiers de l’entreprise. Leur objectif déclaré ne serait donc pas de bloquer les systèmes informatiques, comme dans une attaque classique par rançongiciel, mais d’exercer une pression financière en menaçant de divulguer les informations récupérées.
Ce mode opératoire repose sur l’extorsion par vol de données : les cybercriminels cherchent à monnayer la confidentialité des fichiers sans nécessairement interrompre le fonctionnement du site visé.
Des noms, adresses, téléphones et informations clients dans les extraits
Cyberattaque.org a examiné les captures d’écran transmises par les pirates. L’une d’elles montre un fichier intitulé client.csv, présenté sous la forme d’un tableau contenant de nombreuses colonnes.
Les enregistrements visibles comprennent notamment les informations suivantes :
- Les noms et prénoms des utilisateurs ;
- Les adresses email personnelles ou professionnelles ;
- Les numéros de téléphone ;
- Les adresses postales, codes postaux et villes ;
- La civilité des clients ;
- Le statut de particulier ou de professionnel ;
- Des identifiants de clients et de centres Caréco ;
- Des informations relatives aux véhicules, notamment des références de marques, de modèles ou d’années ;
- Des dates associées à la création ou à l’activité des comptes ;
- Un champ relatif aux mots de passe des clients.
Certains enregistrements comportent également des informations liées à des entreprises et à leur activité professionnelle.
Les captures montrent toutefois plusieurs entrées manifestement anciennes, ainsi que des comptes semblant correspondre à des essais. Il n’est donc pas possible de déterminer combien de clients réels et actuels seraient concernés à partir de ces seuls extraits.
Des mots de passe sous une forme potentiellement vulnérable
L’un des éléments les plus sensibles apparaît dans la colonne « mdp_client » du fichier présenté.
Plusieurs valeurs prennent la forme de chaînes hexadécimales de 32 caractères, compatibles avec des empreintes MD5, un ancien algorithme de hachage qui n’est plus adapté au stockage sécurisé des mots de passe.
Certains enregistrements affichent également une valeur textuelle entre parenthèses à côté de l’empreinte. Dans les exemples visibles, plusieurs de ces entrées semblent correspondre à des comptes de test.
Ces observations soulèvent des interrogations sur la protection historique des identifiants clients. Elles ne suffisent cependant pas à établir que les mots de passe des comptes actuellement actifs sont conservés avec le même mécanisme.
Des fichiers de commandes et de réinitialisation de mots de passe également annoncés
Une seconde capture d’écran montre trois fichiers distincts, intitulés :
- client, correspondant aux informations des utilisateurs ;
- client_demande_mdp, dont le nom suggère des demandes liées aux mots de passe ;
- commande, correspondant potentiellement aux transactions effectuées sur le site.
Les attaquants affirment également détenir des informations bancaires. La présence de telles données n’est cependant pas démontrée par les captures transmises, qui ne montrent pas le contenu du fichier des commandes.
La distinction est importante : l’existence d’un fichier nommé « commande » ne prouve pas qu’il contient des coordonnées bancaires ou des informations de paiement exploitables.
Des risques de phishing et de fraude aux commandes
Si les informations présentées sont authentiques, les clients de piecesauto-online.fr pourraient être exposés à plusieurs types d’escroqueries.
Des cybercriminels pourraient notamment utiliser les coordonnées récupérées pour envoyer de faux messages de livraison, de remboursement ou de confirmation de commande, en usurpant l’identité de Caréco.
La connaissance du nom d’un client, de son adresse et de son activité professionnelle pourrait rendre ces sollicitations particulièrement crédibles.
La présence d’informations d’authentification dans les extraits constitue également un point de vigilance. Les utilisateurs possédant encore un compte sur le site ont intérêt à utiliser un mot de passe unique, différent de ceux employés sur leurs autres services.
Caréco n’a pas confirmé la compromission de ses systèmes
Au 29 octobre 2026, Cyberattaque.org n’a pas identifié de communication publique de Caréco confirmant cette attaque. Le nombre de comptes potentiellement concernés, la date de l’accès initial et la méthode utilisée par les pirates restent à établir.
Les captures reçues montrent des données structurées compatibles avec une base de gestion de clients et de commandes. Elles ne permettent toutefois pas d’authentifier l’ensemble des fichiers revendiqués ni de confirmer une compromission de toutes les infrastructures du réseau Caréco.
Les attaquants ont fixé leur ultimatum au 31 octobre 2026. Cette menace de publication concerne potentiellement des informations personnelles et commerciales associées au site de vente de pièces automobiles d’occasion.
L’affaire pourrait ainsi prendre une nouvelle dimension si les pirates mettaient effectivement leurs fichiers en circulation. À ce stade, les éléments transmis à Cyberattaque.org établissent l’existence d’une revendication étayée par des extraits de données, mais pas encore l’ampleur réelle de la fuite.