Deux mois après la cyberattaque de Maileva, une filiale de Docaposte appartenant au groupe La Poste, l’affaire pourrait prendre une nouvelle dimension. Un individu affirmant être à l’origine de l’intrusion a pris contact avec Cyberattaque.org. Depuis plusieurs jours, il multiplie les révélations et assure avoir dérobé bien davantage que les noms et adresses des 22 millions de Français concernés. Pour appuyer ses déclarations, il nous a transmis plusieurs documents confidentiels, des extraits de bases de données et plus de 3 200 liens permettant, pour certains, de consulter des factures électroniques. Notre rédaction a examiné ces éléments, sans pouvoir confirmer l’ensemble des affirmations de cet individu.
Se présentant sous le pseudonyme « Le hacker analphabet », notre interlocuteur revendique une intrusion d’une ampleur considérable dans les systèmes informatiques du groupe. Il affirme notamment avoir eu accès à des documents bancaires, à des informations concernant des entreprises clientes et à des services de facturation électronique. Il reconnaît également avoir réclamé une rançon d’un million de dollars et menace désormais de divulguer progressivement les informations qu’il prétend détenir.
Le hacker raconte comment il aurait pénétré les systèmes de Docaposte
Interrogé sur la manière dont il aurait obtenu toutes ces informations, l’individu nous livre un récit détaillé de son intrusion présumée.
Selon ses déclarations, tout aurait commencé par la découverte d’identifiants informatiques laissés dans le code d’un logiciel utilisé pour la facturation. Ces informations lui auraient permis de pénétrer un premier système interne, avant d’accéder progressivement à d’autres environnements informatiques.
Il assure avoir ainsi atteint des serveurs hébergeant différentes applications, puis des infrastructures plus sensibles. Il prétend y avoir récupéré de nombreux identifiants et secrets techniques lui donnant accès à des espaces de stockage contenant des documents.
Dans ses messages, il affirme avoir ensuite récupéré une quantité considérable de données : fichiers de clients, historiques de facturation, documents d’identité, informations de connexion et courriers conservés sur les serveurs. Il prétend également que certains mots de passe circulaient sans protection suffisante entre plusieurs services.
Ces accusations restent celles du hacker présumé. Si les explications fournies décrivent un scénario d’intrusion techniquement plausible, Cyberattaque.org ne dispose pas des éléments permettant de confirmer son parcours dans l’infrastructure, ni l’étendue exacte des accès qu’il revendique.
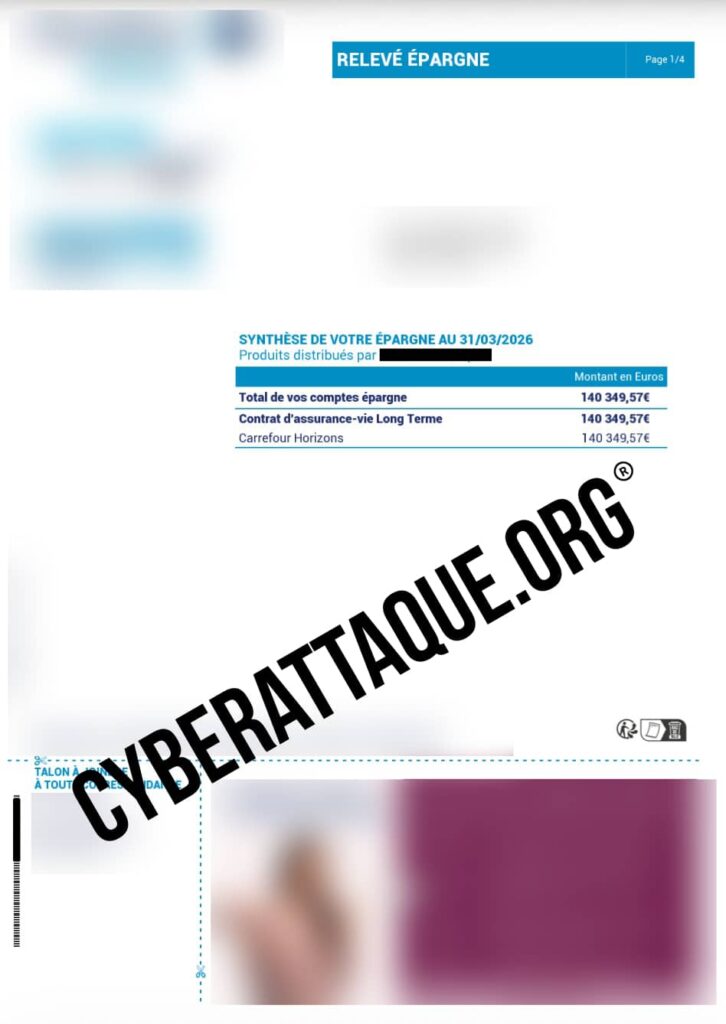
Des relevés d’épargne de particuliers parmi les documents transmis
Le hacker prend contact avec notre rédaction après la publication de plusieurs enquêtes consacrées à la cyberattaque de Maileva. Il estime que les informations rendues publiques ne reflètent pas l’étendue réelle des données dérobées.
Pour tenter de le démontrer, il nous transmet quatre fichiers PDF présentés comme des relevés d’épargne de clients d’un établissement bancaire français.
Cyberattaque.org a examiné ces documents, représentant au total 60 pages et concernant quatre personnes distinctes. On y retrouve plusieurs relevés financiers successifs, avec des références de comptes, des soldes, des opérations et diverses informations personnelles. Certains documents couvrent plusieurs trimestres de 2025 et 2026.
Ces fichiers présentent les caractéristiques habituelles de documents financiers, mais leur authenticité n’a pas été confirmée par l’établissement concerné. Surtout, leur présence entre les mains de notre interlocuteur ne suffit pas à démontrer qu’ils proviennent directement de la cyberattaque de Maileva.
Notre rédaction a également reçu des éléments présentés comme une liste de clients ayant souscrit à un service de récupération d’accès à des portefeuilles de cryptomonnaies, ainsi que des courriers associés à une importante plateforme internationale d’échange de cryptomonnaies.
Nous avons fait le choix de ne pas identifier les entreprises bancaire concernées le temps de l’enquête.
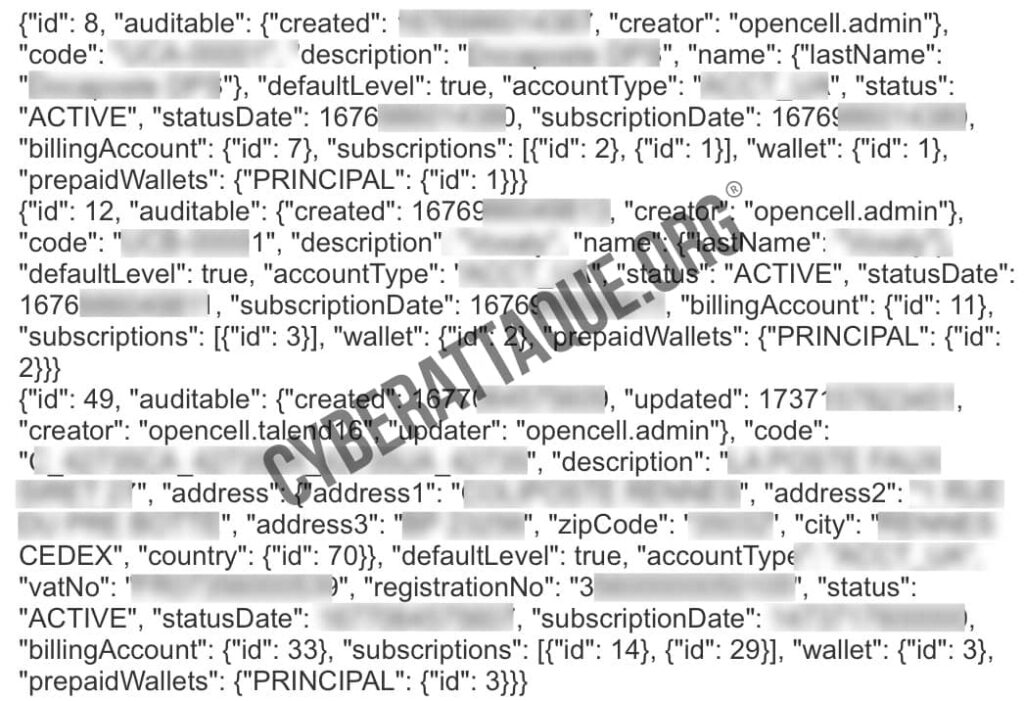
Des extraits de comptes clients appartenant à des secteurs très différents
Au-delà de ses déclarations, l’individu nous a également communiqué un extrait de données présenté comme provenant d’un outil interne de gestion des clients et de leurs abonnements.
Notre rédaction y a identifié 37 fiches de comptes, dont 35 associées à des numéros d’immatriculation d’entreprises distincts. Le fichier comporte également des informations relatives à des souscriptions, à des comptes de facturation et à leur historique.
Les organisations mentionnées appartiennent à des secteurs très différents : établissements de santé, services financiers, industrie, immobilier, collectivités publiques ou encore commerce. Certaines références font explicitement apparaître des prestations commercialisées par Maileva.
Plus de 3 200 liens de factures électroniques toujours actifs
C’est toutefois un autre ensemble de données qui retient particulièrement notre attention. Ce jeudi, l’individu nous transmet plusieurs milliers de liens permettant d’accéder à des factures électroniques hébergées sur la plateforme e-facture.net, liée à l’écosystème de Docaposte.
Cyberattaque.org a analysé 3 236 liens et a effectivement pu consulter des factures à partir de certaines de ces adresses. Contrairement à de simples références de fichiers, plusieurs liens vérifiés permettaient toujours d’accéder aux documents correspondants au moment de nos investigations, alors qu’ils avaient été créés plus de deux mois auparavant.
Chaque adresse contient un jeton d’accès, une sorte de clé numérique permettant d’autoriser le téléchargement du document. Or, notre analyse révèle que ces jetons portent des dates comprises entre le 3 et le 12 septembre 2026, une période qui recoupe en partie celle de la cyberattaque de Maileva.
Ce constat suggère que certains jetons de téléchargement n’avaient pas été révoqués au moment de nos vérifications du 19 novembre. Il ne permet toutefois pas d’affirmer que l’ensemble des milliers de liens fonctionne encore, ni que le hacker dispose toujours d’un accès direct aux systèmes informatiques.
L’examen de ces adresses permet de distinguer 1 622 documents techniques différents. En effet, un même document peut disposer de plusieurs liens, notamment pour son fichier d’origine et pour une version PDF. Le nombre d’adresses ne correspond donc pas au nombre de factures distinctes.
Le hacker affirme détenir un inventaire beaucoup plus vaste, comprenant selon lui des factures émises par 156 entreprises, pour un montant total de 3,82 millions d’euros. Ces chiffres, issus de ses propres déclarations, n’ont pas été vérifiés indépendamment.
La Poste commercialise effectivement une solution de facturation électronique s’appuyant sur une plateforme agréée exploitée par SERES, une autre filiale de Docaposte. Cette relation entre les services est documentée, mais ne permet pas à elle seule de conclure que les systèmes de facturation ont été compromis lors de la cyberattaque visant Maileva.
Nous avons pu consulter des factures d’un grand équipementier automobile français
Parmi les documents accessibles figurent des factures émises par un grand équipementier automobile français.
Le hacker nous a transmis un inventaire de 26 références de factures datées du 4 au 12 septembre 2026. Notre rédaction a pu consulter des factures correspondant à cet inventaire grâce à des liens de téléchargement hébergés sur e-facture.net, toujours fonctionnels au moment de nos vérifications.
Ces documents concernent plusieurs établissements d’un même distributeur. Les informations qu’ils contiennent permettent notamment d’identifier les entreprises impliquées dans ces échanges commerciaux, les destinataires et les références des factures.
Nous avons choisi de ne pas révéler l’identité de ces entreprises ni de publier les factures concernées, afin de préserver la confidentialité de leurs échanges commerciaux.
Des liens encore actifs, créés pendant la période de compromission
C’est un élément particulièrement intéressant de notre enquête. Les liens permettant d’accéder aux factures comportent des jetons de validation horodatés entre le 3 et le 12 septembre 2026. Certains de ces accès étaient encore fonctionnels lors de nos vérifications du 19 novembre.
Sur les 3 236 liens examinés, 1 861 possèdent un jeton horodaté entre le 9 et le 12 septembre. Ces dates correspondent aux premiers jours de la période suspecte rapportée dans le cadre de la cyberattaque de Maileva.
Selon une fiche interne attribuée au délégué à la protection des données de Docaposte, dont le contenu a été rapporté par la presse spécialisée, les premières activités suspectes auraient débuté le 9 septembre 2026. L’intrusion aurait ensuite été détectée les 16 et 17 septembre.
La correspondance chronologique est donc réelle : une partie des liens transmis par le hacker présumé a été générée durant les premiers jours de la période de compromission rapportée. Leur validité constatée en novembre soulève la question du maintien des accès aux documents après la découverte de l’incident.
Cette concordance ne démontre cependant pas que les liens ont été volés à ces dates, ni que la plateforme de facturation électronique a été compromise lors de la même intrusion. Certains jetons ont également été générés avant le 9 septembre. Les circonstances exactes dans lesquelles ces adresses ont été récupérées restent donc à déterminer.
Autre point important : la date figurant dans un jeton correspond à sa création technique et non nécessairement à celle de la facture. L’analyse des liens ne permet donc pas de dater précisément le vol des documents.
Il affirme avoir pu modifier des coordonnées bancaires sur des factures
Dans ses derniers messages, notre interlocuteur va plus loin. Il affirme avoir bénéficié d’autorisations suffisamment importantes pour modifier certaines informations contenues dans des factures électroniques, notamment des coordonnées bancaires.
Il assure avoir effectué des essais avant que les identifiants utilisés ne soient modifiés par les équipes techniques. Selon lui, cette possibilité de modification ne serait donc plus accessible aujourd’hui par le même moyen.
Une telle situation, si elle était avérée, pourrait présenter un risque majeur de fraude, notamment si des coordonnées de paiement étaient remplacées par celles d’un tiers.
Un million de dollars réclamé et une menace de divulgations quotidiennes
Dans ses échanges avec notre rédaction, l’individu reconnaît avoir demandé un million de dollars en échange de la destruction des données qu’il affirme avoir récupérées.
Il présente également cette somme comme la contrepartie d’un rapport détaillant les failles qu’il aurait identifiées, ainsi que les corrections nécessaires pour sécuriser les systèmes informatiques du groupe.
Mais son discours s’accompagne d’une menace explicite. En l’absence de paiement, il affirme vouloir divulguer progressivement des informations sur un forum, avec de nouvelles publications chaque jour.
Il assure également qu’il préviendrait les entreprises concernées 96 heures avant certaines divulgations, en leur indiquant que le groupe aurait refusé de payer.
Le pirate présumé insiste sur le fait qu’il souhaite, selon ses propres termes, permettre à l’entreprise de corriger l’ensemble des failles qu’il aurait découvertes. Il affirme également avoir déjà réalisé des prestations de sécurité informatique pour plusieurs grandes entreprises françaises, sans apporter de confirmation indépendante de ces références.
Il n’en demeure pas moins que sa demande s’accompagne d’une menace de publication de données confidentielles en cas de refus de paiement. Sa présentation comme une proposition d’audit de sécurité ne change pas les circonstances dans lesquelles elle est formulée.
Docaposte avait rapidement reconnu la cyberattaque
Il convient de rappeler que Docaposte et Maileva n’ont pas attendu les révélations de novembre pour reconnaître l’existence de cette cyberattaque.
À la suite de la détection de l’incident, Maileva avait engagé des mesures pour sécuriser ses services, avant de suspendre ses activités le 23 septembre. Dès le lendemain, Cyberattaque.org rendait publiquement compte de l’attaque après avoir obtenu une communication destinée aux clients professionnels de l’entreprise.
Le prestataire avait ainsi reconnu l’existence de l’incident auprès de ses clients et engagé leur information. En revanche, son ampleur exacte et le nombre de personnes concernées par le vol de données personnelles n’avaient pas été communiqués publiquement à ce stade.
Le vendredi 13 novembre 2026, Cyberattaque.org révélait, après avoir obtenu une confirmation écrite directement auprès de Maileva, que les données d’identification de 22 millions de personnes avaient été dérobées. Les informations concernées comprennent les noms, prénoms et adresses postales des destinataires de courriers.
Il est important de distinguer la reconnaissance de la cyberattaque de la communication publique sur son ampleur. Les obligations de notification dépendent notamment de la nature des données concernées et des responsabilités des différents acteurs. Le fait que le nombre total de personnes touchées n’ait pas été annoncé publiquement dès septembre ne suffit donc pas à caractériser un manquement.
Maileva répond à notre enquête : aucune altération ni destruction constatée
Sollicitée de nouveau par Cyberattaque.org, Maileva nous a adressé une réponse officielle revenant sur la gestion de la cyberattaque et les démarches engagées depuis septembre.
L’entreprise rappelle qu’elle intervient comme prestataire d’envoi de documents pour le compte d’autres entreprises. Elle confirme avoir subi une cyberattaque complexe à la mi-septembre et assure que ses équipes se sont immédiatement mobilisées pour sécuriser les systèmes informatiques.
Concernant l’intégrité de ses données, Maileva est catégorique : « Aucune altération ni destruction de données n’a été constatée. »
La filiale de Docaposte précise que ses clients directs, la Commission nationale de l’informatique et des libertés (CNIL) et l’Agence nationale de la sécurité des systèmes d’information (ANSSI) ont été régulièrement informés.
Elle indique qu’une plainte a été déposée le 18 septembre 2026 et que l’enquête a été confiée à la Brigade de lutte contre la cybercriminalité (BL2C), relevant de la Direction de la police judiciaire.
Maileva assure également avoir prévenu l’ensemble de ses 20 000 entreprises clientes dans les jours suivant la détection de l’incident. Ce chiffre désigne les entreprises informées et ne doit pas être confondu avec le nombre d’organisations dont les documents auraient été compromis.
Concernant l’information des destinataires des courriers, la société rappelle que cette responsabilité revient aux entreprises ayant confié les envois à Maileva. Le prestataire explique avoir accompagné ses clients dans leurs démarches d’information et de gestion de l’incident.
Enfin, au regard de l’enquête judiciaire en cours, Maileva indique ne pas souhaiter apporter de commentaire supplémentaire.