L’Iran est officiellement désigné par les autorités françaises comme responsable de la cyberattaque ayant frappé environ 700 sites de la grande distribution en octobre 2026. Mais derrière les réfrigérateurs sabotés et les départs de feu, les services de renseignement français viennent de révéler une autre cible jusqu’ici passée inaperçue : des installations hydroélectriques situées sur le territoire national. Un rapport inédit publié ce 9 novembre dévoile également l’identité des responsables présumés et leurs précédentes opérations contre la France. Cyberattaque.org a analysé ce document.
Tout commence dans la nuit du 11 au 12 octobre 2026. Dans des centaines de supermarchés français, les systèmes de réfrigération se mettent à dysfonctionner. Les températures augmentent anormalement, les marchandises doivent être jetées et certains équipements prennent feu.
Rapidement, les enquêteurs comprennent qu’il ne s’agit pas de simples pannes techniques. Des individus sont parvenus à prendre le contrôle à distance d’équipements industriels pour modifier leurs paramètres de fonctionnement.
Mais qui pouvait avoir intérêt à saboter les installations frigorifiques de centaines de commerces français ?
Le 9 novembre 2026, la France apporte une réponse : l’Iran. Le ministre des Affaires étrangères, Jean-Noël Barrot, confirme publiquement l’attribution de cette cyberattaque aux Gardiens de la révolution iraniens. L’ambassadeur d’Iran est convoqué et Paris envisage des sanctions européennes.
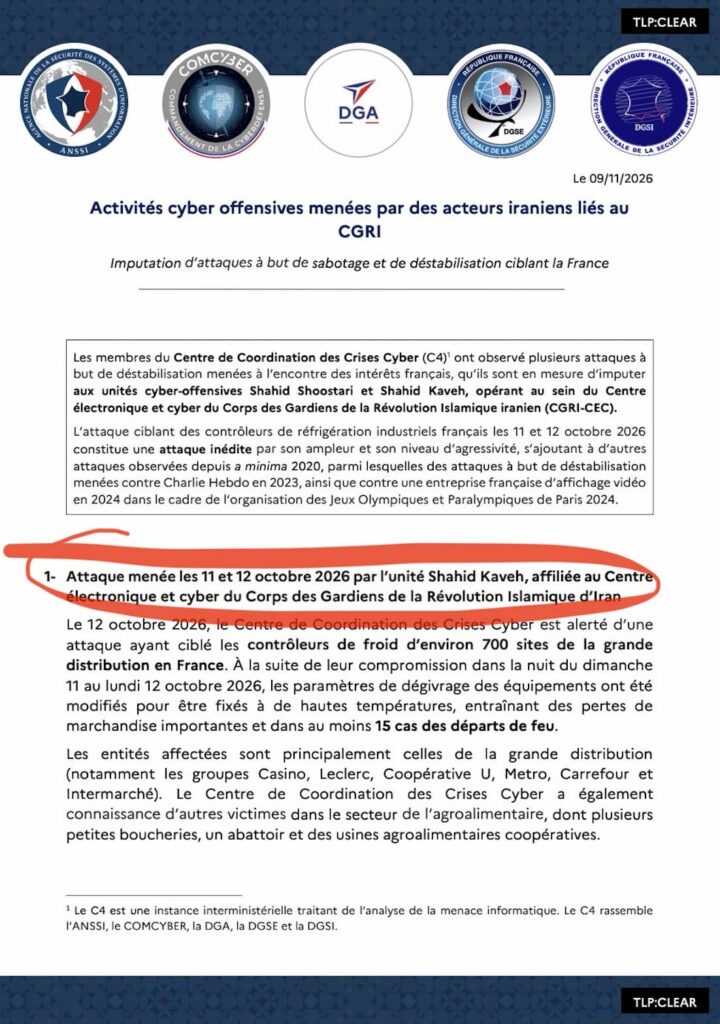
Au même moment, le Centre de coordination des crises cyber (C4), réunissant notamment l’ANSSI, la DGSI, la DGSE, la DGA et le Commandement de la cyberdéfense, publie un rapport de cinq pages particulièrement révélateur.
Les pirates ne visaient pas seulement les réfrigérateurs
Le rapport officiel confirme que les installations frigorifiques d’environ 700 sites français ont été touchées.
Les attaquants ont modifié les paramètres de dégivrage des contrôleurs industriels, provoquant des températures anormalement élevées et d’importantes pertes de marchandises.
Les services français recensent également au moins 15 départs de feu consécutifs à ces sabotages.
Les enseignes Casino, E.Leclerc, Coopérative U, Metro, Carrefour et Intermarché figurent parmi les entreprises affectées. Mais le document révèle que d’autres établissements ont également été touchés, notamment plusieurs petites boucheries, un abattoir et des usines agroalimentaires coopératives.
L’opération était donc bien plus étendue qu’une simple attaque contre les rayons frais des supermarchés.
Mais une autre révélation attire particulièrement notre attention : les pirates ont également ciblé plusieurs équipements Schneider Electric appartenant à de petites installations hydroélectriques françaises.
Les services français expliquent avoir observé ces attaques au même moment que les sabotages frigorifiques et les relient à la même opération.
Les conséquences sur les équipements hydroélectriques sont qualifiées de modérées. Le rapport ne précise toutefois ni le nombre exact d’installations concernées, ni leur localisation.
Cette information change la dimension de l’affaire. L’opération attribuée à l’Iran ne concernait pas uniquement la conservation des aliments : des équipements utilisés pour la production d’électricité en France figuraient également parmi les cibles.
Qui se cache derrière cette opération iranienne ?
Les investigations françaises désignent une unité cyberoffensive baptisée Shahid Kaveh, rattachée au Centre électronique et cyber du Corps des Gardiens de la révolution islamique iranien.
Selon le rapport, cette organisation est dirigée par deux responsables identifiés : Reza Salarvand et Mahdi Lashgarian.
Son organisation de rattachement est placée sous la direction de Hamid Reza Lashgarian, un nom déjà connu des autorités américaines pour son implication présumée dans des opérations cyberoffensives.
Shahid Kaveh utilise plusieurs identités numériques pour revendiquer certaines de ses attaques, notamment CyberAveng3rs, Soldiers of Solomon, Mr. Soul et Cyber Isnaad Front.
Ces groupes se présentent parfois comme des collectifs hacktivistes, mais les services français les associent à une même structure cyberoffensive iranienne.
Cette organisation est spécialisée dans le ciblage des systèmes industriels : équipements de contrôle, installations électriques, réseaux de distribution d’eau ou encore systèmes de réfrigération.
Les services français indiquent que l’unité possède, au moins depuis juin 2024, des outils permettant de rechercher, d’atteindre et de contrôler des équipements industriels des marques Schneider Electric, Siemens et Rockwell.
Une piste technique découverte dans les systèmes piratés
Pour attribuer les sabotages frigorifiques à cette organisation iranienne, les enquêteurs ne se sont pas uniquement appuyés sur des revendications.
Le rapport du C4 décrit plusieurs indices techniques concordants.
Premièrement, l’infrastructure informatique utilisée contre les équipements frigorifiques français aurait également servi à rechercher des équipements industriels Schneider Electric pendant la même période.
Ces opérations de reconnaissance présentent des caractéristiques déjà associées au groupe Shahid Kaveh, notamment l’utilisation du protocole industriel Modbus.
Deuxièmement, les attaquants ont utilisé FOFA, un moteur de recherche permettant d’identifier des équipements et services accessibles sur Internet. Cet outil apparaît également dans les méthodes connues de l’organisation.
Troisièmement, dès le 13 octobre, soit au lendemain de la cyberattaque française, CyberbanNews, un média de propagande numérique associé à Shahid Kaveh, relayait l’opération.
Enfin, les enquêteurs ont découvert des traces d’utilisation du farsi, la langue persane, dans l’infrastructure informatique malveillante.
C’est la combinaison de ces éléments, et non un simple indice isolé, qui conduit les services français à imputer l’opération à cette unité iranienne.
Le rapport public ne dévoile cependant pas l’intégralité des preuves techniques ayant permis cette attribution.
Des frigos avaient déjà été sabotés en Israël
L’enquête prend une dimension supplémentaire lorsqu’on remonte plusieurs mois en arrière.
En mai 2026, la société israélienne de cybersécurité Profero publiait les résultats d’une investigation portant sur le sabotage d’une usine alimentaire en Israël.
Dans cette affaire, les pirates avaient manipulé les systèmes de réfrigération industriels, modifié des paramètres de protection et perturbé les possibilités d’intervention des techniciens.
L’attaque avait notamment provoqué la destruction physique de trois compresseurs frigorifiques.
Profero avait attribué cette opération au groupe Cyber Isnaad Front, qu’elle associait à des acteurs iraniens.
Or le rapport français du 9 novembre désigne précisément Cyber Isnaad Front comme l’une des identités utilisées par l’unité Shahid Kaveh.
Le document révèle également que cette unité avait revendiqué des opérations de sabotage contre des équipements industriels israéliens et américains en mars et avril 2026, dont des systèmes frigorifiques.
Le sabotage de réfrigérateurs ne serait donc pas une nouvelle spécialité apparue en France en octobre. Il s’inscrit dans un historique d’opérations visant des installations industrielles, avec la possibilité de provoquer des dommages matériels bien réels.
Les éléments publics ne permettent toutefois pas d’affirmer que les mêmes individus ont directement participé à chacune de ces attaques.
L’Iran avait aussi visé Charlie Hebdo et les Jeux olympiques de Paris
Les révélations du C4 dépassent largement les sabotages frigorifiques.
Les services français attribuent à une autre unité du commandement cyber iranien, baptisée Shahid Shoostari, plusieurs opérations de déstabilisation menées contre la France depuis au moins 2020.
Parmi les cibles figure notamment Charlie Hebdo.
Le rapport revient sur une opération préparée dès 2020, puis sur la compromission de la boutique en ligne de l’hebdomadaire en janvier 2023, qui avait entraîné une modification de son contenu et l’exfiltration d’informations.
Autre révélation : à l’été 2024, des pirates iraniens ont compromis une entreprise française assurant la gestion de bornes d’affichage vidéo pendant la période des Jeux olympiques de Paris.
Leur objectif était de détourner ces écrans pour diffuser des photomontages dénonçant la participation des athlètes israéliens.
L’opération avait été découverte avant que les images puissent être affichées.
Ces incidents sont attribués à une unité distincte de celle impliquée dans les sabotages frigorifiques. Ils montrent néanmoins que les autorités françaises documentent désormais plusieurs années d’opérations numériques liées au commandement cyber iranien.
L’Iran est-il aussi derrière les attaques contre l’EFS ?
C’est désormais l’une des questions les plus sensibles de cette affaire.
Début novembre, une nouvelle vague de cyberattaques a frappé des installations frigorifiques dans plusieurs pays européens.
En France, l’Établissement français du sang (EFS) a confirmé qu’un incident de cybersécurité survenu le 2 novembre chez un prestataire avait affecté les systèmes frigorifiques de trois de ses sites.
Les attaquants avaient modifié des seuils de température et de dégivrage, menaçant potentiellement la conservation de produits sanguins, notamment des poches de plasma.
Les systèmes de surveillance ont permis de détecter rapidement les anomalies. L’EFS assure qu’aucun produit sanguin n’a été perdu et qu’aucune conséquence sanitaire n’a été constatée.
Le mode opératoire rappelle celui des attaques contre les supermarchés : des pirates agissent sur les systèmes de pilotage frigorifique afin de modifier leurs paramètres de fonctionnement.
Mais attention : le rapport officiel du 9 novembre attribue à l’Iran les sabotages français des 11 et 12 octobre. Il ne désigne pas les auteurs de l’incident touchant l’EFS ni ceux de l’ensemble des attaques européennes du début novembre.
Cette distinction est importante alors que des groupes prorusses, notamment NoName057(16) et Z-Pentest, ont également revendiqué des attaques contre des installations frigorifiques européennes.
Leurs revendications ne permettent pas, à elles seules, d’établir leur responsabilité. À ce stade, plusieurs opérations distinctes peuvent avoir visé les mêmes types d’équipements sans nécessairement partager les mêmes auteurs.
Autre élément troublant : des incidents avaient déjà touché les systèmes frigorifiques de commerces situés sur des bases militaires américaines en août 2026. Les enquêteurs américains examinent également une piste iranienne, mais aucun lien définitif avec les attaques françaises n’a été publiquement établi.
Une cyberattaque capable de provoquer des dégâts bien réels
Au-delà de l’attribution à l’Iran, cette affaire révèle une réalité inquiétante : une cyberattaque n’a pas nécessairement besoin de viser les serveurs informatiques d’une grande entreprise pour provoquer des conséquences physiques importantes.
Les installations frigorifiques, les équipements de production électrique ou les systèmes industriels utilisent des contrôleurs parfois accessibles à distance pour permettre leur supervision et leur maintenance.
Lorsque ces interfaces sont insuffisamment protégées, elles peuvent devenir des points d’entrée pour des attaquants.
Dans le cas des supermarchés, la modification des paramètres de dégivrage a suffi à provoquer des pertes de marchandises importantes et des départs de feu.
Le ciblage simultané de petites installations hydroélectriques démontre également l’intérêt des attaquants pour des équipements industriels situés en dehors du secteur alimentaire.
La France traite désormais cette affaire comme une opération de sabotage d’une ampleur inédite sur son territoire.
Sur le plan judiciaire, la procureure de Paris, Laure Beccuau, a annoncé l’ouverture d’une information judiciaire visant le dirigeant de l’unité Shahid Kaveh, ses deux adjoints et toute autre personne susceptible d’être identifiée. Des mandats d’arrêt internationaux ont été requis.
Une chose est désormais établie dans l’attribution officielle française : derrière les réfrigérateurs sabotés de centaines de commerces, les autorités voient la main d’une unité cyberoffensive iranienne. Et les révélations du 9 novembre montrent que les équipements de production électrique figuraient eux aussi parmi les cibles.
Reste désormais à déterminer si les incidents survenus dans d’autres pays et ceux visant les installations frigorifiques de l’EFS sont liés à cette même organisation, ou si plusieurs groupes exploitent indépendamment les vulnérabilités des infrastructures industrielles européennes.