Les Métaux Précieux (LMP), société française spécialisée dans l’achat et la vente d’or, est désormais visée par une revendication de cyberattaque du collectif LunarisSec. Le 8 octobre 2026, un acteur utilisant le pseudonyme TimeSape a annoncé la mise en vente d’une base de données présentée comme contenant l’ensemble des clients de l’entreprise.
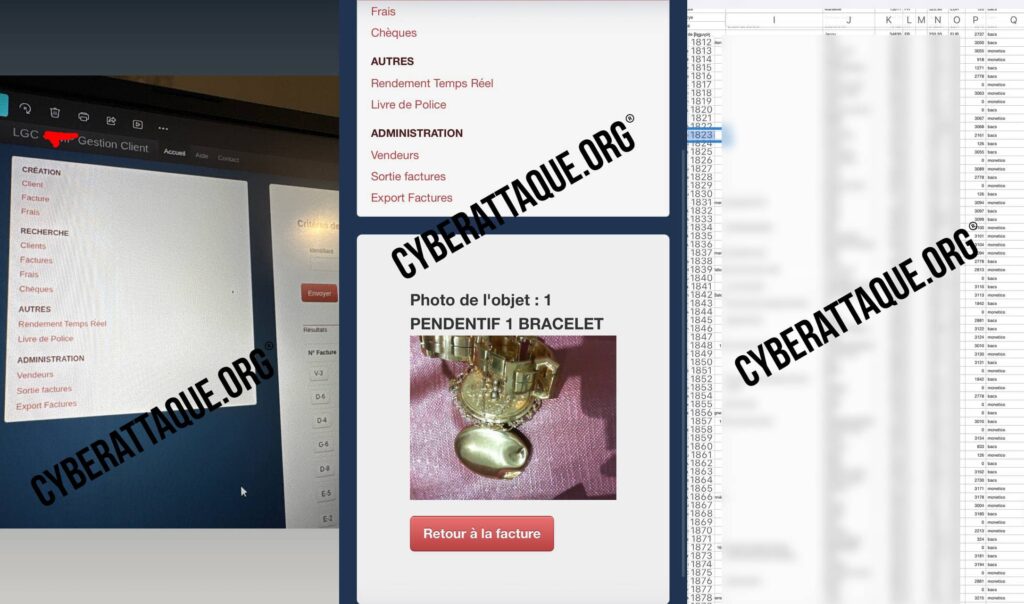
Les informations disponibles font apparaître environ 134 000 commandes, mais également 18 794 photographies de pièces d’identité, 16 822 RIB et 1 722 factures. Certaines données permettraient de relier l’identité et l’adresse de clients à des achats de métaux précieux, une combinaison particulièrement sensible qui pourrait exposer les personnes concernées à des risques dépassant largement la fraude numérique.
Un spécialiste français de l’achat et de la vente d’or
Les Métaux Précieux est une société française spécialisée dans la vente et le rachat d’or et d’argent. Elle commercialise notamment des lingots, lingotins et pièces d’or, mais propose également le rachat de bijoux, de diamants et d’autres métaux précieux.
LMP indique avoir accompagné plus de 50 000 clients et dispose de plusieurs agences, notamment à Paris, Neuilly-sur-Seine, Saint-Mandé, Argenteuil et au Havre.
La nature de cette activité rend la protection des données personnelles particulièrement importante. Contrairement à une fuite concernant un commerce ordinaire, l’exposition de fichiers clients d’un négociant en or peut révéler des transactions portant sur des biens de grande valeur.
LunarisSec revendique le vol de toute la base clients
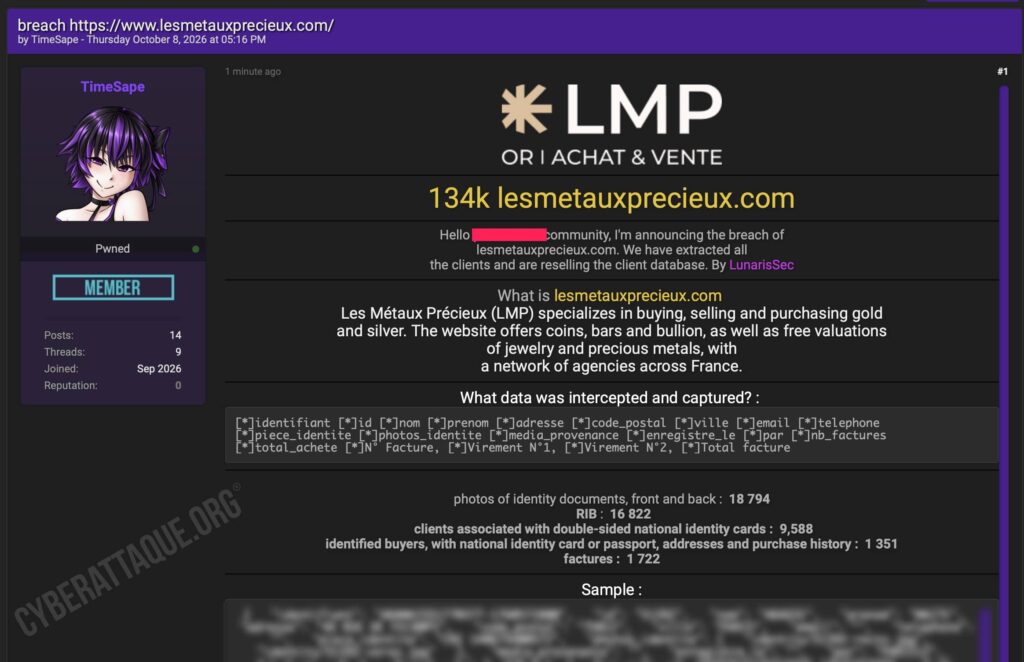
Le 8 octobre 2026, un utilisateur du pseudonyme TimeSape a publié une annonce sur le forum cybercriminel PwnForums, revendiquant une compromission du site lesmetauxprecieux.com.
Dans son message, l’acteur affirme que l’ensemble des données clients a été extrait et que la base est désormais proposée à la vente. La revendication est attribuée au collectif LunarisSec, déjà connu sous ce nom dans l’écosystème des revendications de fuites de données.
La publication est accompagnée d’un échantillon de données présenté comme provenant de l’entreprise, avec plusieurs fiches clients structurées et des extraits de facturation.
Les pirates annoncent environ 134 000 enregistrements clients. Ce chiffre doit toutefois être interprété avec prudence : les éléments précédemment analysés faisaient état d’environ 134 000 commandes, ce qui ne permet pas d’établir l’existence de 134 000 personnes distinctes.
Si la publication confirme que ces données sont désormais revendiquées et commercialisées sur un forum criminel, elle ne permet pas, à elle seule, de vérifier l’affirmation selon laquelle l’intégralité du fichier clients aurait été récupérée.
Des fiches clients particulièrement détaillées
L’échantillon publié par TimeSape permet de mieux comprendre la structure des informations revendiquées. Les enregistrements présentés contiennent notamment les champs suivants :
- Identité : nom, prénom et identifiant client.
- Coordonnées : adresse postale, code postal, ville, adresse email et numéro de téléphone.
- Documents administratifs : type ou référence de pièce d’identité et chemins d’accès aux photographies des documents.
- Historique commercial : nombre de factures et montant total des achats enregistrés.
- Informations internes : agence ou point de vente associé au client, date d’enregistrement et références utilisées dans les fichiers.
- Informations financières : références de factures, montants et colonnes relatives aux virements.
Les champs présentés montrent notamment que certaines fiches associent directement un nom, une adresse physique, une référence de pièce d’identité, un nombre de transactions et un montant total d’achats.
Certains enregistrements de l’échantillon affichent des montants cumulés de plusieurs milliers d’euros. Les données comportent également des références d’agences telles que Paris 12, Argenteuil, Le Havre ou Neuilly.
Autre particularité : les fiches comprennent un champ nommé « media_provenance », susceptible de correspondre à une référence documentaire interne. Son contenu exact et son usage n’ont toutefois pas pu être déterminés à partir des seules informations publiées.
Les données ne renseignent donc pas uniquement sur l’identité des clients. Elles permettraient également de reconstituer une partie de leur relation commerciale avec l’entreprise et, dans certains cas, de connaître le montant des transactions enregistrées.
18 794 photographies de pièces d’identité revendiquées
Le collectif LunarisSec revendique la récupération de 18 794 photographies de documents d’identité, notamment des images de cartes nationales d’identité recto et verso.
Parmi les données annoncées, 9 588 clients seraient associés à des cartes nationales d’identité recto/verso. Les éléments précédemment examinés faisaient également état de documents qui auraient été accessibles sans authentification.
L’échantillon diffusé montre des références à des fichiers photographiques, avec des chemins distincts pour le recto et le verso des documents. Cela suggère l’existence d’un système de stockage associant les pièces justificatives aux dossiers clients.
Ces références ne démontrent pas, à elles seules, que toutes les photographies correspondantes ont effectivement été récupérées par les attaquants. Le volume revendiqué reste donc à distinguer du nombre de documents dont le contenu aurait été individuellement vérifié.
Une telle exposition est particulièrement sensible. Les copies de documents d’identité peuvent être utilisées dans des tentatives d’usurpation d’identité, de constitution de faux dossiers ou d’ingénierie sociale, notamment lorsqu’elles sont associées à des coordonnées personnelles et à des informations financières.
16 822 RIB également annoncés
Les cybercriminels affirment également détenir 16 822 relevés d’identité bancaire (RIB) provenant des données de LMP.
Un RIB ne permet pas, à lui seul, de retirer librement de l’argent sur un compte bancaire. Son exposition peut néanmoins faciliter certaines tentatives de fraude lorsqu’il est associé à une identité complète, une adresse, une copie de pièce d’identité et des informations sur des transactions.
Dans le cas présent, cette combinaison pourrait notamment faciliter des tentatives d’usurpation d’identité, des escroqueries au faux conseiller bancaire ou des opérations d’ingénierie sociale ciblées.
Le nombre de RIB annoncé ne correspond pas nécessairement au nombre de personnes concernées. Plusieurs documents peuvent être rattachés à un même client.
1 351 acheteurs avec leur identité et leurs achats
Un autre ensemble revendiqué concerne 1 351 acheteurs identifiés, dont les dossiers associeraient une carte nationale d’identité ou un passeport, une adresse postale et un historique d’achats.
Ces informations constituent l’un des aspects les plus préoccupants de cette affaire. Elles pourraient permettre d’identifier nominativement des personnes ayant réalisé des transactions auprès d’un professionnel de l’or, tout en connaissant leur adresse et certains montants associés à leur activité commerciale.
Il convient toutefois de préciser qu’un historique de transaction ne prouve pas qu’un client possède encore les métaux précieux concernés, ni qu’ils sont conservés à son domicile. Les biens peuvent avoir été revendus, transférés ou conservés dans un lieu sécurisé.
La mise en relation de ces informations pourrait malgré tout être exploitée pour sélectionner des cibles potentielles, y compris dans le cadre d’escroqueries ou de menaces.
1 722 factures et des informations sur les règlements
La revendication mentionne également 1 722 factures. Les éléments précédemment examinés faisaient apparaître une ventilation comprenant notamment 558 règlements par chèque et 1 162 opérations associées à des virements.
Le nouvel échantillon contient des colonnes intitulées « N° Facture », « Virement N°1 », « Virement N°2 » et « Total facture », accompagnées de références de facturation et de montants.
Ces informations pourraient permettre de connaître ou de recouper les montants de certaines transactions, en complément des fiches clients. Elles apportent une dimension financière supplémentaire à la fuite.
La présence de colonnes relatives aux virements ne signifie toutefois pas que des opérations bancaires frauduleuses ont eu lieu, ni que les attaquants disposent d’un accès aux comptes des clients.
Une extraction qui remonterait à février 2026
Selon les éléments précédemment analysés, une date d’extraction remontant à février 2026 figure dans les données. Cette information suggère qu’au moins une partie des fichiers pourrait avoir été récupérée plusieurs mois avant la revendication publique du 8 octobre 2026.
Cette chronologie reste à confirmer. La date figurant dans un jeu de données ne suffit pas à établir celle de l’intrusion initiale ni à déterminer si plusieurs opérations d’extraction ont été réalisées.
La revendication de LunarisSec ne fournit pas davantage de précisions techniques sur la méthode employée. Il n’est donc pas possible, à ce stade, d’établir si l’incident résulte d’une vulnérabilité applicative, d’un défaut de contrôle d’accès ou de la compromission d’un compte.
Le fait que les données soient désormais proposées à la vente introduit un risque supplémentaire de diffusion auprès d’autres acteurs malveillants.
L’or : une fuite numérique aux conséquences potentiellement physiques
Les compromissions touchant des professionnels de l’or et des métaux précieux présentent des risques particuliers. Lorsqu’un fichier associe identité, adresse personnelle et historique d’achats de biens de valeur, il peut devenir exploitable dans des scénarios qui dépassent les escroqueries numériques habituelles.
Au-delà du phishing et de l’usurpation d’identité, de telles informations pourraient être utilisées pour repérer des personnes supposées détenir des métaux précieux, favoriser des tentatives d’extorsion ou préparer des actes de délinquance ciblés.
Le risque est comparable, dans son principe, à celui des fuites impliquant des propriétaires de cryptomonnaies ou des détenteurs d’armes : des informations initialement numériques permettent potentiellement d’associer un bien convoité à une personne et à une adresse physique.
Aucun élément disponible ne permet toutefois d’affirmer que les informations revendiquées dans cette affaire ont déjà été utilisées pour commettre de tels actes.
134 000 enregistrements ne signifient pas 134 000 victimes
Les différents volumes annoncés doivent être distingués. Les 134 000 enregistrements ou commandes, 18 794 photos de documents d’identité, 16 822 RIB, 9 588 clients associés à des CNI et 1 351 acheteurs identifiés ne représentent pas nécessairement des ensembles indépendants.
Une même personne peut apparaître dans plusieurs catégories et posséder plusieurs commandes, factures ou documents administratifs. Il serait donc incorrect d’additionner ces chiffres pour calculer le nombre de victimes.
La revendication de LunarisSec apporte néanmoins un élément nouveau : les données sont désormais publiquement proposées à la vente sur un forum cybercriminel, avec un échantillon destiné à illustrer le contenu de la base.
Le nombre exact de clients uniques concernés, les circonstances techniques de la compromission et l’étendue réelle des documents récupérés restent à établir.
Cette affaire illustre une nouvelle fois la sensibilité des données détenues par les professionnels des métaux précieux. L’association de documents d’identité, informations bancaires, adresses et historiques de transactions sur l’or peut constituer un risque important pour les personnes concernées, bien au-delà de la seule exposition de leurs coordonnées personnelles.