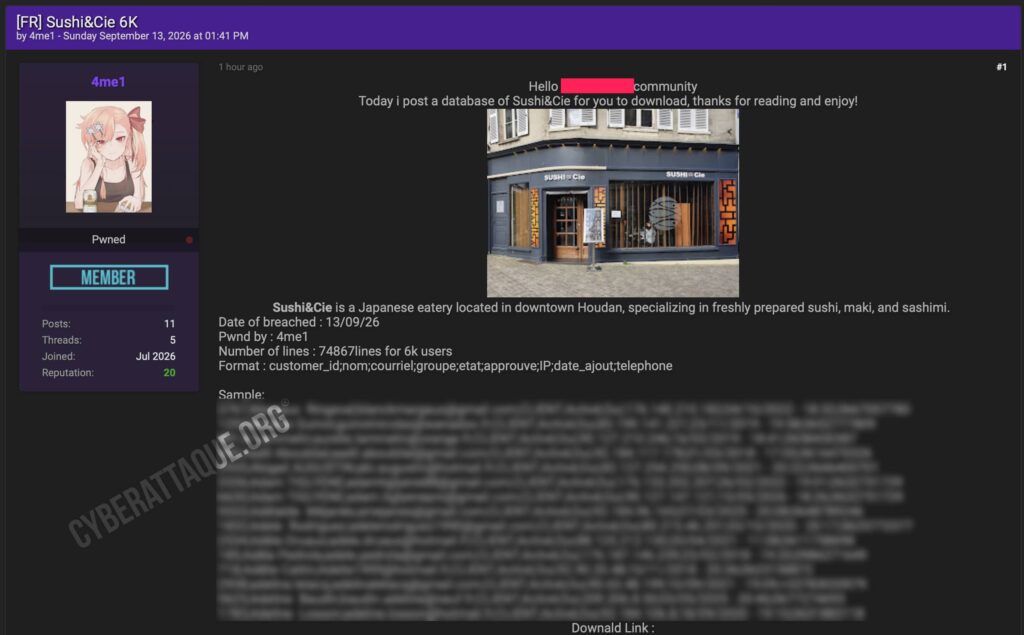
Sushi&Cie, restaurant japonais installé à Houdan dans les Yvelines, est visé par une fuite de données revendiquée par le hacker 4me1. Celui-ci affirme avoir compromis l’établissement le 13 septembre 2026 avant de publier une base contenant près de 74 867 lignes.
Le hacker évoque environ 6 000 utilisateurs. Les informations exposées comprennent notamment les noms, adresses e-mail, numéros de téléphone, adresses IP et dates de création des comptes. La base semble contenir plusieurs entrées associées à un même client, ce qui explique l’écart important entre le nombre de lignes et celui des utilisateurs revendiqués.
Sushi&Cie un restaurant japonais situé à Houdan
Sushi&Cie est un établissement spécialisé dans la cuisine japonaise, notamment les sushis, makis et sashimis. Le restaurant est implanté dans le centre de Houdan, commune située dans les Yvelines.
Les données diffusées semblent provenir d’un environnement utilisé pour gérer les comptes clients du service en ligne de l’établissement.
Une compromission revendiquée le 13 septembre
Le hacker 4me1 affirme avoir compromis Sushi&Cie le 13 septembre 2026. Les fichiers ont été publiés le même jour sur un espace cybercriminel et proposés directement au téléchargement.
L’auteur ne fournit toutefois aucun détail sur la méthode utilisée pour obtenir les données. Il est donc impossible à ce stade de déterminer si l’accès provient d’une vulnérabilité sur le site, d’un compte administrateur compromis, d’une base exposée ou d’un prestataire tiers.
Près de 75 000 lignes pour environ 6 000 clients
Le fichier est annoncé avec 74 867 lignes pour environ 6 000 utilisateurs. Ces deux chiffres ne doivent donc pas être confondus : le nombre d’enregistrements est largement supérieur au nombre de personnes revendiquées.
La structure observée montre notamment que certains clients peuvent disposer de plusieurs entrées ou avoir créé plusieurs comptes au fil du temps. Un même numéro de téléphone peut ainsi apparaître associé à différentes adresses e-mail ou à plusieurs identifiants.
Noms téléphones e-mails et adresses IP dans la fuite
Cyberattaque.org s’est procuré les échantillons diffusés. Les lignes observées comportent plusieurs informations permettant d’identifier directement les clients :
- nom et prénom ;
- adresse e-mail ;
- numéro de téléphone ;
- adresse IP ;
- identifiant interne du client ;
- date de création du compte ;
- état et statut du compte.
Les exemples consultés couvrent plusieurs années, avec des comptes créés dès 2018 et d’autres encore enregistrés en 2026. La fuite semble donc contenir un historique relativement important de clients du restaurant.
Les adresses IP permettent d’enrichir le profil des clients
La présence des adresses IP ajoute une information rarement présente dans les simples fichiers marketing. Même si une adresse IP ne permet pas systématiquement de localiser précisément une personne, elle peut fournir des indications supplémentaires sur la connexion utilisée et être recoupée avec d’autres données déjà disponibles.
Associée à un nom, une adresse e-mail, un téléphone et une date précise d’inscription, cette information contribue à constituer un profil plus détaillé de chaque utilisateur.
Le fichier est directement diffusé
La fuite ne repose pas uniquement sur une revendication : des données sont effectivement proposées au téléchargement. Cela augmente le risque de réutilisation par d’autres acteurs cybercriminels, indépendamment de l’auteur initial de la compromission.
Une fois diffusées, les coordonnées peuvent être copiées et conservées durablement. Même si la vulnérabilité à l’origine de l’incident venait à être corrigée, les données déjà récupérées ne peuvent plus être retirées des copies réalisées par des tiers.
Des faux messages de commande particulièrement crédibles
Le principal risque concerne désormais le phishing ciblé. Un cybercriminel peut utiliser le nom du restaurant et les véritables coordonnées d’un client pour lui adresser un faux message concernant une commande, un paiement ou un remboursement.
Un SMS ou un e-mail pourrait par exemple annoncer un problème de livraison, demander de confirmer une commande ou réclamer un paiement complémentaire. Le fait que la victime soit réellement cliente de Sushi&Cie rendrait ce type de scénario beaucoup plus crédible.
Le nombre exact de clients touchés reste à confirmer
Le chiffre d’environ 6 000 utilisateurs provient de la publication de 4me1. Les 74 867 lignes ne correspondent donc pas à autant de victimes distinctes.
Il reste également à déterminer l’origine exacte de la base, la période complète couverte par les enregistrements et si d’autres informations ont été récupérées sans être publiées. À ce stade, aucun élément fourni avec la fuite ne permet de connaître précisément la méthode utilisée pour compromettre Sushi&Cie.