Près d’un an après une cyberattaque ayant exposé les données de 1,6 million de jeunes, une importante base attribuée à France Travail apparaît sur un forum cybercriminel. Le 18 novembre 2026, le hacker cauchyx annonce la mise en vente de 1 551 344 dossiers contenant notamment des identités, des adresses, des numéros de Sécurité sociale et des informations sur le statut des demandeurs d’emploi. Cyberattaque.org s’est procuré l’échantillon de 25 000 lignes et a procédé à une analyse technique. Plusieurs éléments pointent vers la cyberattaque reconnue par France Travail et le réseau des Missions locales le 1er décembre 2025. Le lien exact entre les deux affaires reste néanmoins à confirmer.
France Travail, anciennement Pôle emploi, est l’établissement public français chargé de l’accompagnement des demandeurs d’emploi et des entreprises dans leurs recrutements. Il travaille notamment avec les Missions locales, un réseau de structures spécialisées dans l’insertion sociale et professionnelle des jeunes. Ces organismes disposent d’outils informatiques partagés permettant de consulter les dossiers des personnes accompagnées.
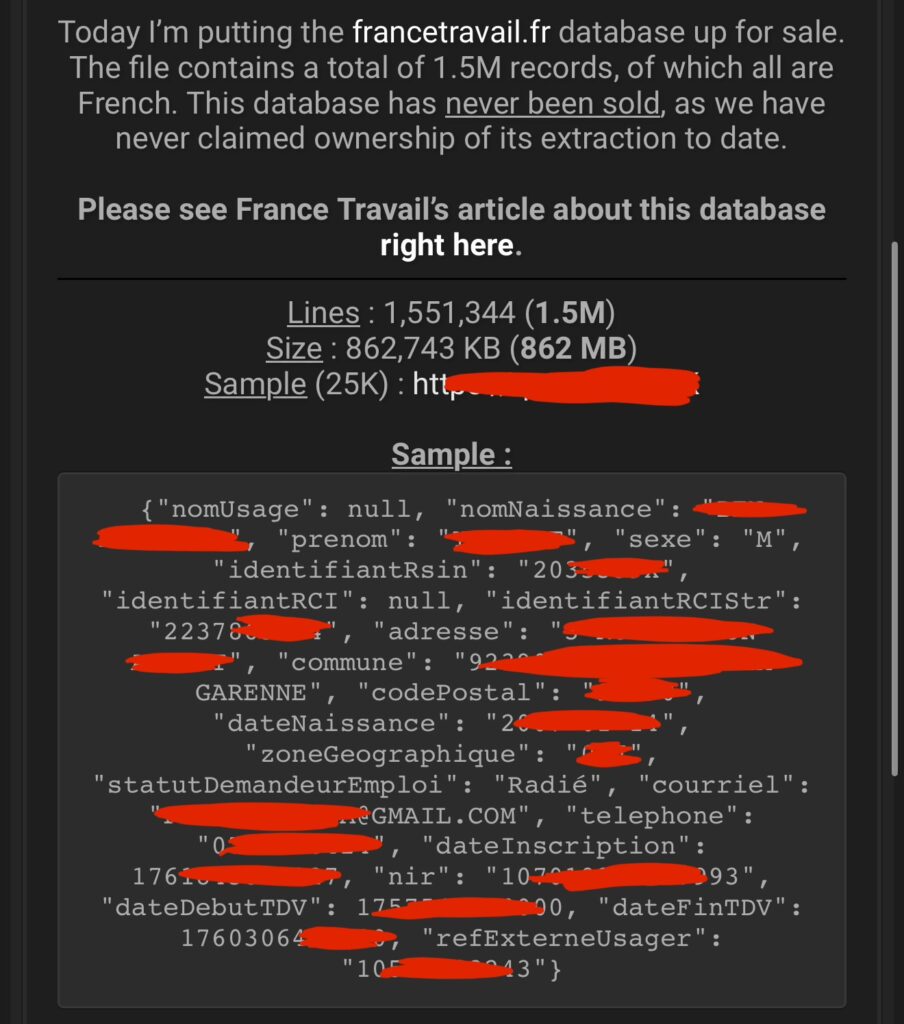
1,55 million de dossiers proposés à la vente le 18 novembre
Le mercredi 18 novembre 2026, à 18 h 15, le cybercriminel cauchyx publie une annonce proposant une base attribuée au domaine francetravail.fr.
Il revendique précisément 1 551 344 enregistrements pour un fichier d’environ 862 Mo. Le prix n’est pas communiqué : les acheteurs potentiels sont invités à transmettre une offre.
Dans son message, le pirate affirme que cette base n’aurait jamais été vendue auparavant. Il renvoie également vers une ancienne communication de France Travail concernant une fuite de données.
Ce dernier détail constitue une piste particulièrement intéressante. Le nombre de dossiers proposé est très proche des 1,6 million de jeunes dont les données avaient été exposées lors d’une cyberattaque reconnue en décembre 2025.
Le cybercriminel accompagne son annonce d’un échantillon de 25 000 lignes. Cyberattaque.org a pu examiner ce fichier, dont 24 999 enregistrements sont exploitables au format JSON.
Notre analyse révèle des numéros de Sécurité sociale et des statuts de demandeurs d’emploi
Cyberattaque.org s’est procuré l’échantillon diffusé par cauchyx et a analysé les informations qu’il contient. Chaque enregistrement correspond à une fiche structurée comportant jusqu’à une vingtaine de champs.
Les catégories de données observées comprennent notamment :
- Noms de naissance, noms d’usage et prénoms ;
- Sexe et date de naissance ;
- Adresses postales, communes et codes postaux ;
- Adresses email et numéros de téléphone ;
- Numéros de Sécurité sociale (NIR) ;
- Plusieurs identifiants internes associés aux dossiers ;
- Statuts de demandeurs d’emploi, notamment « Inscrit » et « Radié » ;
- Dates d’inscription et périodes associées aux dossiers.
Dans les 24 999 fiches exploitables, notre analyse identifie 24 871 adresses email renseignées, 23 929 numéros de téléphone et 24 909 adresses postales.
Les fichiers contiennent également des informations permettant de distinguer les personnes toujours inscrites de celles dont l’inscription a pris fin.
Sur cet échantillon, 14 039 fiches portent le statut « Inscrit » et 10 641 le statut « Radié ». Les autres enregistrements comportent notamment les statuts « Identifié » ou « Refus IDE ».
Ces informations sont particulièrement sensibles puisqu’elles peuvent révéler la situation administrative et professionnelle d’une personne.
Plus de 23 000 numéros de Sécurité sociale passent les vérifications techniques
L’analyse des numéros de Sécurité sociale apporte un indice supplémentaire sur la cohérence des fichiers.
Cyberattaque.org a contrôlé les formats des NIR présents dans l’échantillon. 23 826 valeurs numériques au format standard de 15 chiffres passent le contrôle mathématique de leur clé.
Pour ces mêmes enregistrements, les informations de sexe, d’année et de mois de naissance codées dans le numéro correspondent aux données présentes dans les fiches.
Il s’agit d’une cohérence technique significative, mais pas d’une preuve définitive d’authenticité. Un numéro généré artificiellement peut également respecter les règles de construction du NIR.
L’échantillon contient aussi des numéros incomplets ou enregistrés dans d’autres formats, qui ne peuvent pas tous être soumis au même contrôle.
Cyberattaque.org ne reproduit aucune identité ni aucun numéro de Sécurité sociale figurant dans les fichiers.
Un profil de population correspondant largement aux jeunes des Missions locales
La répartition des âges apporte un autre élément intéressant. Les personnes présentes dans l’échantillon sont majoritairement jeunes.
En prenant comme référence le 30 octobre 2025, 16 040 personnes avaient 25 ans ou moins et 22 907 avaient moins de 30 ans, soit près de 92 % de l’échantillon.
Quelques profils plus âgés apparaissent également dans les fichiers. La base ne se limite donc pas strictement aux 16-25 ans.
Cette prédominance de jeunes adultes est néanmoins cohérente avec le périmètre de la cyberattaque reconnue par France Travail en décembre 2025. Cette dernière concernait précisément des personnes accompagnées par les Missions locales, inscrites à France Travail ou bénéficiaires d’une formation.
Une date troublante : les 25 000 fiches portent le 30 octobre 2025
L’une des découvertes les plus surprenantes de notre analyse concerne les dates présentes dans le fichier.
Les 24 999 enregistrements exploitables comportent une valeur dans le champ « dateInscription » correspondant au 30 octobre 2025.
Plus précisément, les horodatages sont concentrés sur une période d’environ une heure et demie au cours de cette même journée.
Il serait très étonnant que plusieurs dizaines de milliers de personnes aux parcours différents se soient toutes inscrites à France Travail durant un intervalle aussi court.
Cette concentration pourrait correspondre à un traitement informatique groupé, à une migration, à une génération de données ou à une modification des horodatages lors de la constitution de l’export.
Les autres champs contiennent d’ailleurs des périodes de suivi beaucoup plus anciennes, parfois remontant à plusieurs années.
Cette date ne peut donc pas être interprétée comme celle du piratage. Elle constitue néanmoins un élément chronologique notable, puisqu’elle précède d’environ un mois la confirmation officielle de la cyberattaque touchant les Missions locales.
Le 1er décembre 2025, France Travail reconnaissait une cyberattaque concernant 1,6 million de jeunes
Pour comprendre l’origine possible de cette base, il faut revenir au 1er décembre 2025.
Ce jour-là, France Travail et l’Union nationale des Missions locales publiaient un communiqué confirmant un acte de cybermalveillance ayant permis la consultation des informations personnelles d’environ 1,6 million de jeunes accompagnés.
Les investigations avaient révélé le piratage du compte d’un agent responsable de la gestion des habilitations informatiques au sein d’une Mission locale.
En utilisant les privilèges de ce compte, l’attaquant avait créé deux nouveaux comptes via ProConnect, le service d’identification des professionnels de l’administration.
Ces accès permettaient ensuite de consulter les dossiers des jeunes accompagnés dans les outils métier partagés avec France Travail.
Les trois comptes avaient été suspendus après la découverte de l’incident. France Travail avait également signalé les faits à l’ANSSI et à la CNIL, et annoncé son intention de déposer plainte.
Les données alors annoncées étaient les noms, prénoms, dates de naissance, numéros de Sécurité sociale, identifiants France Travail, adresses email, coordonnées postales et numéros de téléphone.
Ces catégories correspondent précisément aux principales informations présentes dans l’échantillon proposé par cauchyx. Aucun mot de passe ni aucune donnée bancaire n’avaient été annoncés comme extraits en 2025, et ces informations ne figurent pas non plus dans les champs examinés aujourd’hui.
Une même cyberattaque, des données revendues près d’un an plus tard ?
Plusieurs éléments rapprochent fortement la base proposée le 18 novembre 2026 de l’incident de décembre 2025.
D’abord, les volumes : 1 551 344 enregistrements revendiqués aujourd’hui contre environ 1,6 million de personnes potentiellement concernées à l’époque. L’écart n’est que de 48 656, soit environ 3 %.
Ensuite, les catégories de données : les informations présentes dans les fichiers correspondent à celles annoncées par France Travail dans son communiqué.
Enfin, la répartition des âges est cohérente avec une base concernant majoritairement des jeunes suivis par les Missions locales.
Le cybercriminel renvoie lui-même vers l’ancien incident, ce qui renforce cette piste sans constituer une preuve indépendante.
Il reste néanmoins impossible d’établir formellement qu’il s’agit de la même extraction sans comparaison avec des éléments techniques authentifiés de l’enquête de 2025.
Rien ne démontre non plus que cauchyx est l’auteur du piratage initial. Il pourrait détenir une copie obtenue auprès d’un autre acteur, une base reconstituée ou des fichiers récupérés ultérieurement.
À ce stade, aucun élément ne permet d’affirmer qu’une nouvelle intrusion dans les systèmes de France Travail s’est produite en novembre 2026.
Des risques importants d’usurpation d’identité et de fraude administrative
La présence simultanée de numéros de Sécurité sociale, d’identités complètes, de coordonnées et de statuts administratifs constitue un risque majeur pour les personnes concernées.
Ces informations pourraient permettre à des cybercriminels de se faire passer pour France Travail, une Mission locale, l’Assurance maladie ou un autre organisme public.
Des messages frauduleux pourraient notamment évoquer une inscription, une radiation, une aide financière, une formation ou une démarche de vérification d’identité.
La connaissance du statut réel ou supposé d’un demandeur d’emploi pourrait rendre ces sollicitations particulièrement convaincantes.
Les numéros de Sécurité sociale pourraient également être exploités dans des tentatives d’usurpation d’identité ou de fraude administrative, notamment lorsqu’ils sont associés à des dates de naissance et à des adresses personnelles.
Aucun mot de passe ni aucune coordonnée bancaire n’a été identifié dans les champs de l’échantillon. Cela ne supprime toutefois pas les risques associés à la diffusion des autres informations personnelles.
France Travail n’a pas encore confirmé l’authenticité de la base proposée à la vente
Au 18 novembre 2026, aucune communication officielle de France Travail concernant cette nouvelle mise en vente n’a été identifiée.
Cyberattaque.org a pu examiner 24 999 fiches exploitables présentant une structure cohérente, des identifiants spécifiques à l’environnement de France Travail et de nombreuses informations personnelles.
Le rapprochement avec la cyberattaque des Missions locales annoncée en décembre 2025 apparaît sérieux, mais il n’est pas encore démontré formellement. Le fichier complet de 862 Mo et le nombre total de dossiers distincts revendiqués par cauchyx n’ont pas été vérifiés indépendamment.
Cette affaire soulève désormais plusieurs questions : les données proviennent-elles effectivement du piratage de 2025, pourquoi apparaissent-elles aujourd’hui à la vente et des copies ont-elles déjà circulé auprès d’autres cybercriminels ?
Si le lien avec l’incident de 2025 est confirmé, cette publication illustrerait une conséquence particulièrement préoccupante des grandes cyberattaques : des informations personnelles récupérées plusieurs mois auparavant peuvent réapparaître sur le marché criminel bien après les premières notifications aux victimes.