Fishipedia, l’encyclopédie française spécialisée dans les poissons et la biodiversité aquatique, confirme avoir été victime d’une cyberattaque le 11 novembre 2026. Dans un message adressé à ses utilisateurs, la plateforme reconnaît avoir détecté un accès non autorisé à son site internet. Les identifiants, adresses email, informations de profil et mots de passe des membres pourraient avoir été consultés. L’entreprise indique avoir bloqué l’intrusion le jour même et corrigé la vulnérabilité exploitée.
Lancée en 2013 par Benoît Chartrer et Yuhei Nakata, Fishipedia est une encyclopédie interactive consacrée à la faune aquatique. Exploitée par une société française établie dans l’Hérault, elle propose des milliers de fiches sur les poissons, crustacés et autres espèces aquatiques. Le site s’adresse notamment aux aquariophiles, plongeurs, biologistes et passionnés de biodiversité. Il dispose également d’un espace communautaire permettant aux visiteurs de créer un compte personnel.
Une intrusion détectée et bloquée le 11 novembre
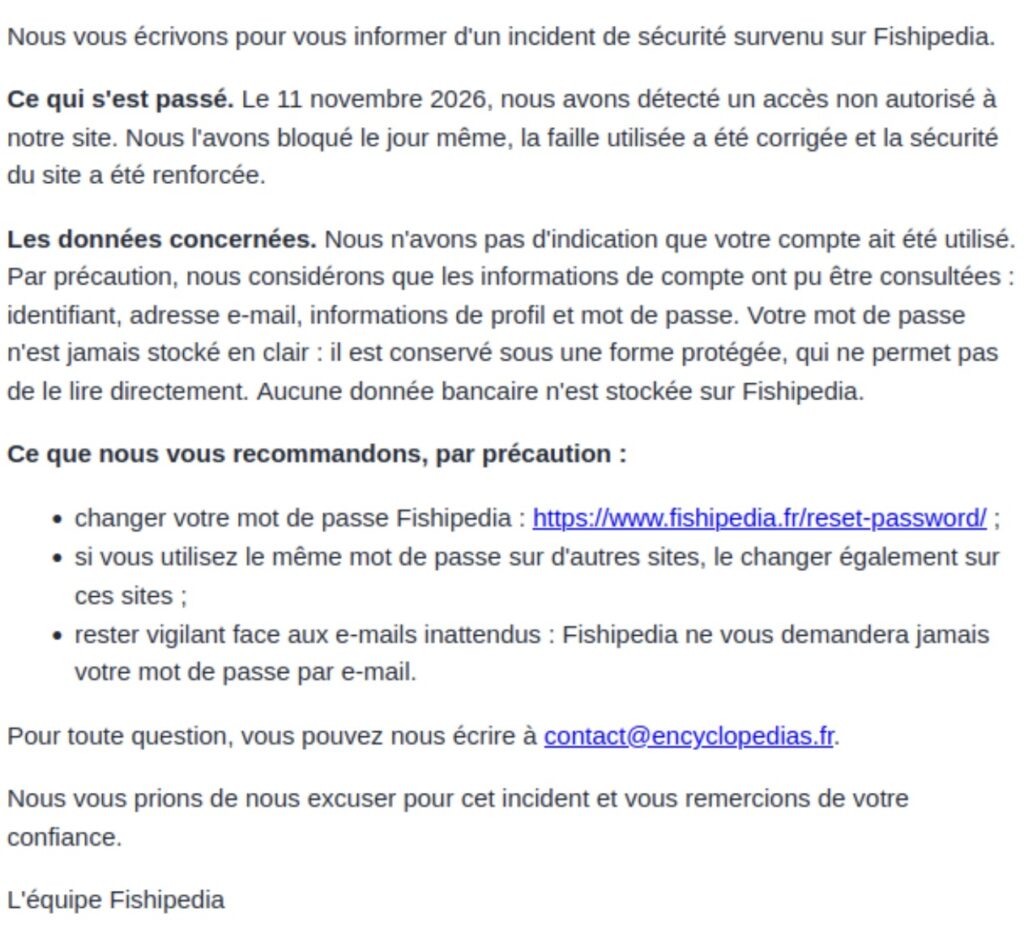
Dans une notification dont Cyberattaque.org s’est procuré une copie, Fishipedia détaille les premières circonstances de l’incident.
Le mercredi 11 novembre 2026, les équipes du site détectent un accès non autorisé à leur environnement informatique.
Selon l’entreprise, cet accès a été bloqué le jour même. La faille utilisée par l’attaquant aurait également été corrigée et des mesures supplémentaires auraient été mises en place pour renforcer la sécurité du site.
Fishipedia ne précise toutefois pas la nature de cette vulnérabilité, ni la manière dont l’individu a réussi à accéder à ses systèmes.
La date du 11 novembre correspond à la détection de l’incident, sans permettre de déterminer avec certitude le moment de l’intrusion initiale. Aucun groupe cybercriminel n’est identifié dans la notification.
Des adresses email et mots de passe susceptibles d’avoir été consultés
Fishipedia reconnaît que plusieurs catégories de données personnelles ont potentiellement été accessibles à l’attaquant.
Les informations concernées comprennent :
- Les identifiants des comptes utilisateurs ;
- Les adresses email ;
- Les informations renseignées dans les profils des membres ;
- Les mots de passe conservés sous une forme protégée.
L’entreprise indique ne disposer d’aucun élément montrant qu’un compte utilisateur aurait été utilisé frauduleusement. Elle précise néanmoins que les informations associées aux comptes ont pu être consultées.
Cette distinction est importante : un accès non autorisé est confirmé, mais aucune extraction massive de données n’est annoncée. La notification ne permet pas d’établir que les informations ont effectivement été copiées ou diffusées.
Le nombre de comptes potentiellement concernés n’est pas communiqué.
Les mots de passe protégés, mais un changement recommandé
L’exposition potentielle des mots de passe constitue le principal risque pour les membres de Fishipedia.
La plateforme précise que ces informations ne sont jamais conservées en clair. Elles sont enregistrées sous une forme protégée, ne permettant pas de lire directement le mot de passe d’origine.
Cette précaution limite les risques, sans nécessairement les supprimer. Selon le mécanisme de protection utilisé, un cybercriminel disposant d’empreintes de mots de passe pourrait tenter de retrouver certaines combinaisons, notamment les plus simples.
Fishipedia ne précise pas quel algorithme est employé pour protéger les mots de passe de ses utilisateurs.
Par précaution, l’entreprise recommande à tous les membres informés de l’incident de modifier leur mot de passe. Elle conseille également de changer celui-ci sur les autres services où la même combinaison aurait été utilisée.
La notification ne mentionne pas de réinitialisation automatique de l’ensemble des mots de passe.
Une faille corrigée, mais une méthode d’intrusion inconnue
Fishipedia affirme avoir identifié et corrigé la vulnérabilité utilisée lors de l’accès frauduleux. Aucun détail technique supplémentaire n’est cependant communiqué.
Une faille applicative, une mauvaise configuration ou un problème de contrôle d’accès pourraient permettre à un individu de consulter des informations normalement réservées aux utilisateurs ou aux administrateurs.
Il s’agit toutefois de scénarios généraux : aucun ne peut être confirmé dans le cas de Fishipedia.
L’entreprise ne précise pas davantage si la vulnérabilité concernait directement l’espace membre, un composant du site ou un autre outil informatique.
Des tentatives d’hameçonnage pourraient cibler les membres
Si les adresses email et les identifiants ont effectivement été consultés ou récupérés, ils pourraient servir à des campagnes de fraude ciblant les utilisateurs de Fishipedia.
Des cybercriminels pourraient notamment envoyer de faux messages annonçant une vérification de sécurité, une suspension de compte ou une obligation de renouveler le mot de passe.
Ces messages pourraient rediriger les internautes vers une fausse page de connexion destinée à récupérer leurs identifiants.
Fishipedia rappelle qu’elle ne demandera jamais aux utilisateurs de transmettre leur mot de passe par email.
La plateforme précise également qu’aucune donnée bancaire n’est stockée sur son site. Aucun risque lié à une éventuelle exposition de cartes bancaires n’est donc identifié dans sa communication.
Une cyberattaque confirmée, mais un bilan encore inconnu
Au 17 novembre 2026, Fishipedia confirme un accès non autorisé découvert le 11 novembre et indique avoir immédiatement bloqué l’intrusion.
L’entreprise affirme avoir corrigé la faille et renforcé la sécurité de sa plateforme. Elle invite les utilisateurs à modifier leurs mots de passe et à rester vigilants face aux messages suspects.
Le nombre de membres potentiellement touchés, la durée de l’intrusion et l’existence d’une éventuelle copie de données restent inconnus. Aucune divulgation publique d’une base de comptes Fishipedia n’est établie dans les éléments examinés.