Zenfirst, logiciel français de gestion financière destiné aux entreprises et indépendants, fait l’objet d’une importante fuite de données revendiquée par le hacker Alduin. Plusieurs fichiers contenant des informations sur les utilisateurs, des prospects et surtout des factures professionnelles analysées par la plateforme ont été diffusés.
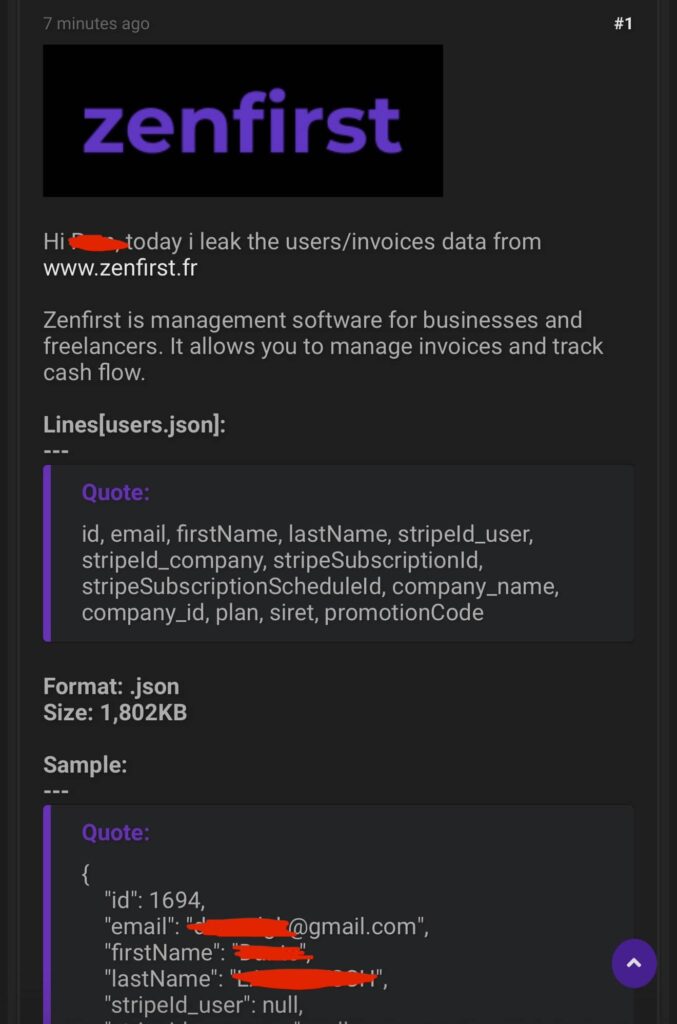
La revendication publiée le 17 septembre 2026 est présentée sous l’intitulé « 4.4K », laissant entendre plusieurs milliers d’enregistrements. Les fichiers observés vont toutefois bien au-delà d’une simple liste de comptes : l’un d’eux contient le texte extrait de factures d’entreprises, leurs montants, leurs fournisseurs, les coordonnées présentes sur les documents et différentes informations comptables.
Zenfirst centralise la gestion financière des entreprises
Zenfirst propose un logiciel permettant aux entreprises et aux indépendants de suivre leur trésorerie, leurs factures et différents indicateurs financiers. Ce type de service centralise naturellement des données concernant à la fois les utilisateurs de la plateforme et les documents comptables qu’ils lui confient.
La fuite revendiquée par Alduin semble précisément concerner plusieurs briques de cet environnement avec au moins trois ensembles identifiés : users.json, leads.json et invoices.json.
Les comptes utilisateurs apparaissent dans un premier fichier
Le fichier users.json, d’environ 1,8 Mo, contient des informations associées aux utilisateurs de Zenfirst. Les champs observés comprennent notamment :
- nom et prénom ;
- adresse e-mail ;
- nom de l’entreprise ;
- identifiants internes de l’entreprise et de l’utilisateur ;
- formule d’abonnement ;
- SIRET lorsqu’il est renseigné ;
- codes promotionnels éventuels ;
- identifiants techniques liés aux abonnements Stripe.
Les identifiants Stripe présents dans le fichier correspondent notamment à des références de clients ou d’abonnements. Ils ne constituent pas des numéros de carte bancaire et aucun numéro de carte n’apparaît dans les exemples diffusés.
Des prospects avec téléphone et adresse e-mail
Un second fichier intitulé leads.json contient des contacts enregistrés dans la plateforme. Les enregistrements comprennent notamment les noms, prénoms, adresses e-mail et numéros de téléphone, accompagnés d’un identifiant unique et des dates de création et de modification.
Les exemples montrent également plusieurs données manifestement fictives ou utilisées pour des tests. Le nombre total de lignes ne peut donc pas être automatiquement assimilé au nombre de personnes réelles touchées.
Le fichier des factures est de loin le plus sensible
Le troisième ensemble constitue le principal enjeu de cette fuite. invoices.json représente environ 84 Mo et contient des informations issues de documents comptables importés dans Zenfirst.
Les exemples montrent que le système ne conserve pas uniquement quelques métadonnées sur les factures. Il contient également le texte intégral extrait automatiquement des documents par OCR, parfois sur plusieurs pages.
On retrouve ainsi le contenu détaillé des factures avec les informations du fournisseur et du client, les produits achetés, les quantités, les prix, les adresses de livraison, les conditions de paiement ou encore les coordonnées des interlocuteurs commerciaux.
Les factures ont été analysées automatiquement par OCR
La structure des données permet également de comprendre une partie du fonctionnement technique de Zenfirst. Plusieurs champs font référence au traitement OCR des documents avec notamment des identifiants Textract, un état de traitement et un champ contenant le texte brut extrait.
Les fichiers comportent également des chemins de stockage commençant par s3:// et faisant référence aux documents originaux utilisés pour l’OCR. Ces chemins donnent des indications sur l’organisation du stockage, mais leur présence dans la fuite ne démontre pas que le stockage S3 lui-même était publiquement accessible ou directement compromis.
Après analyse OCR, Zenfirst semble restructurer automatiquement les données importantes de chaque facture : émetteur, client, numéro de facture, montant HT, TVA, montant TTC, date d’émission, échéance et devise.
Des informations bancaires peuvent apparaître dans les documents
Certaines factures professionnelles contiennent naturellement des informations bancaires destinées au règlement. Lorsque celles-ci figurent sur le document original, elles peuvent également apparaître dans le texte OCR stocké par Zenfirst.
Il est important de distinguer cette situation d’une fuite d’une base bancaire : rien ne montre ici que Zenfirst stockait séparément les coordonnées bancaires de tous ses utilisateurs. Ce sont les documents comptables eux-mêmes qui peuvent contenir ces informations.
Les relations entre clients et fournisseurs deviennent visibles
Au-delà des données personnelles, la fuite peut exposer une partie de la vie commerciale des entreprises utilisant Zenfirst. Une facture permet de savoir qui travaille avec qui, ce qui a été acheté, pour quel montant et à quelle date.
Selon les documents, il est également possible de retrouver les références des commandes, les coordonnées des commerciaux, les délais de paiement, les adresses de livraison ou les détails précis des prestations facturées.
Ce type d’information est particulièrement sensible pour les petites entreprises qui peuvent utiliser Zenfirst comme point central de leur gestion administrative.
Un terrain idéal pour la fraude au changement de RIB
Le principal risque concerne la fraude aux fournisseurs. Une personne disposant d’une véritable facture connaît déjà l’identité du client et du fournisseur, le numéro de facture, son montant et parfois sa date d’échéance.
Ces informations peuvent être réutilisées pour envoyer un message extrêmement crédible annonçant un changement de coordonnées bancaires ou demandant de régler une facture sur un nouveau compte.
Contrairement à un phishing générique, l’attaquant peut ici reprendre les références exactes d’une opération commerciale réelle, ce qui réduit fortement les éléments susceptibles d’éveiller les soupçons de la victime.
Les données peuvent aussi faciliter les fraudes au président
La combinaison des comptes utilisateurs et des informations comptables peut également faciliter des scénarios de fraude au président ou d’usurpation de dirigeants.
Un attaquant peut identifier une entreprise utilisant Zenfirst, retrouver certains de ses fournisseurs et comprendre le type de dépenses qu’elle réalise avant de contacter un salarié ou un prestataire en se faisant passer pour une personne légitime.
Des documents datant au moins de 2023 et 2024
Les exemples publiés montrent des factures émises notamment en 2023 et 2024. Plusieurs enregistrements techniques indiquent également leur traitement ou leur publication dans Zenfirst au cours de l’année 2024.
La période exacte couverte par l’ensemble de la fuite reste cependant inconnue. Les quelques documents présentés ne permettent pas de déterminer la date du plus ancien ou du plus récent enregistrement présent dans le fichier complet.
La méthode utilisée par le hacker reste inconnue
Alduin ne fournit aucune explication technique sur la manière dont il affirme avoir récupéré ces données. Rien ne permet à ce stade de savoir si la fuite résulte d’une vulnérabilité dans Zenfirst, d’un compte compromis, d’un accès à une base de données, d’une mauvaise configuration ou d’un autre scénario.
Les champs techniques visibles permettent uniquement d’établir que les informations semblent provenir directement du fonctionnement interne de l’application et de son pipeline de traitement des factures.
La fuite est revendiquée mais pas encore confirmée par Zenfirst
À ce stade, la publication repose sur la revendication du hacker Alduin et sur les exemples qu’il a diffusés. Les données présentent une structure cohérente avec l’activité de Zenfirst et comprennent des informations techniques propres au traitement des documents par la plateforme.
Zenfirst n’a pas encore publiquement confirmé l’incident ni communiqué sur le nombre exact de clients concernés au moment de la rédaction.
Une confirmation de l’entreprise devra notamment permettre d’établir l’origine de la compromission, la période concernée, le nombre réel d’utilisateurs et d’entreprises touchés ainsi que la liste exacte des documents auxquels l’attaquant a pu avoir accès.