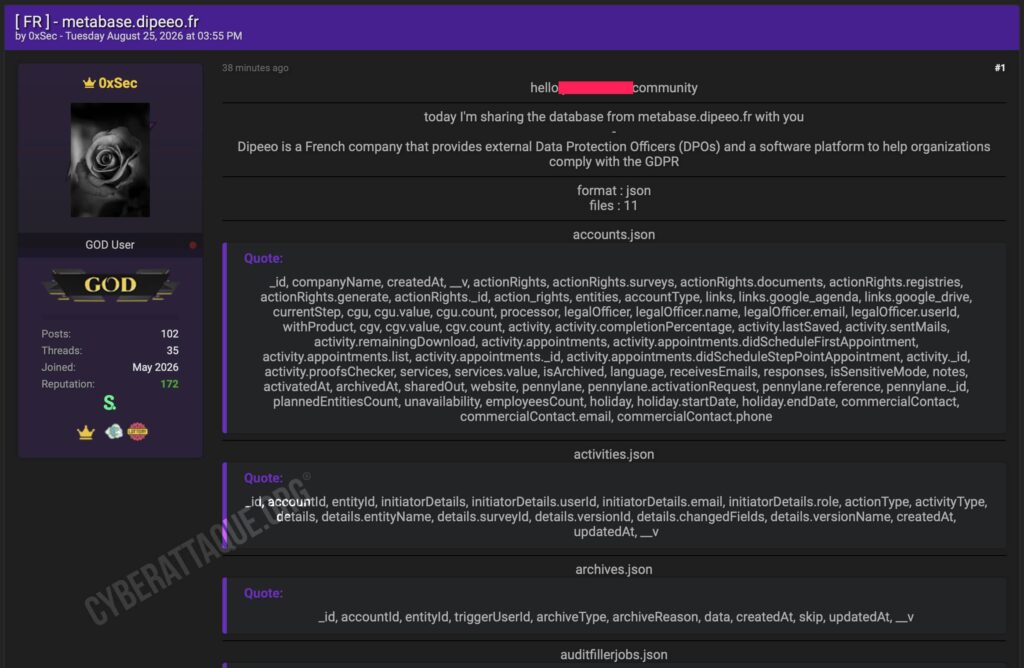
Dipeeo, société française spécialisée dans l’accompagnement RGPD et les services de DPO externalisé, a été visée par une fuite de données revendiquée le 25 août 2026. Le hacker 0xSec affirme avoir obtenu des données accessibles depuis metabase.dipeeo.fr et a publié la structure de 11 fichiers JSON. Depuis, Dipeeo a transmis à Cyberattaque.org les conclusions de ses investigations concernant cet incident.
Dipeeo confirme désormais qu’un accès non autorisé a bien eu lieu via Metabase, un outil tiers utilisé à des fins d’analyse de données. L’entreprise précise toutefois que l’incident est resté limité à cet environnement et ne correspond pas à une compromission générale de sa plateforme ou de son système d’information.
Dipeeo, un DPO externalisé pour les entreprises
Dipeeo accompagne les organisations dans leur conformité au RGPD en proposant notamment des services de DPO externalisé et une plateforme destinée à centraliser différentes démarches de conformité.
Son activité implique notamment la gestion d’informations professionnelles concernant ses entreprises clientes, leurs référents, leurs sous-traitants et le suivi de certaines actions liées à la conformité.
Coordonnées professionnelles et informations de suivi concernées
Selon les conclusions communiquées par Dipeeo, les données accessibles depuis l’environnement Metabase comprenaient principalement des coordonnées professionnelles d’utilisateurs, comme leur nom, prénom et adresse e-mail professionnelle.
Des informations relatives à leur entreprise et à leur rôle dans la plateforme, notamment en tant que référent ou administrateur, étaient également présentes, ainsi que certains identifiants et éléments techniques d’utilisation, dont des dates de connexion.
L’environnement contenait par ailleurs des informations concernant les entreprises clientes et leurs sous-traitants, ainsi que certaines données structurées utilisées pour suivre des démarches de conformité : listes de sous-traitants, statuts, validations, questions et réponses renseignées dans certains questionnaires ou informations permettant de suivre l’avancement d’un processus.
Une partie des informations était déjà publique
Dipeeo souligne qu’une part importante des informations concernées était déjà publique, destinée à être publiée ou accessible à partir de sources professionnelles ouvertes.
- URL de sites internet ou nom d’applications ;
- identité ou adresse e-mail professionnelle d’un DPO ;
- fonction occupée au sein d’une entreprise ;
- existence d’un DPO, d’un label RGPD ou d’une certification ISO ;
- certaines informations figurant habituellement dans des politiques de confidentialité ou documents d’information ;
- données professionnelles pouvant également être retrouvées sur les sites des entreprises ou sur LinkedIn.
Des informations sur les sous-traitants étaient accessibles
Parmi les données concernées figuraient notamment des informations structurées relatives aux sous-traitants référencés par certaines entreprises clientes. La structure publiée faisait apparaître des champs liés à leur identité, leurs contacts professionnels, leur statut ou encore au suivi des démarches réalisées à leur sujet.
Ces informations peuvent donner une visibilité sur certains prestataires utilisés par une organisation et sur les interlocuteurs impliqués dans leur suivi. Dipeeo précise toutefois qu’il s’agit d’éléments structurés de suivi et non de documents confidentiels associés à ces relations.
Aucun document juridique ni DPA compromis, selon Dipeeo
La structure diffusée par 0xSec comporte plusieurs noms de tables ou de champs faisant référence à des DPA, audits, documents ou questionnaires. Leur présence avait initialement conduit à envisager la possibilité que certains contenus associés aient également été accessibles.
Après investigation, Dipeeo affirme cependant qu’aucun document juridique, aucun DPA et aucun contrat n’a été compromis. L’entreprise indique également qu’aucune donnée confidentielle contenue dans les documents déposés sur sa plateforme n’était accessible depuis l’environnement concerné.
Selon Dipeeo, les éléments présents dans Metabase correspondaient dans ce cas à des métadonnées ou informations structurées permettant de suivre les processus de conformité, et non au contenu des documents auxquels ces champs pouvaient faire référence.
Le champ « password » ne contenait pas de mot de passe en clair
La structure de users.json comporte notamment des champs relatifs aux utilisateurs, avec leurs coordonnées professionnelles, leur rôle, leur compte associé ou certaines informations de connexion.
Un champ nommé password apparaît également dans la structure. Dipeeo précise toutefois qu’aucun mot de passe en clair n’était accessible. Les mots de passe sont stockés sous une forme protégée et, selon l’entreprise, les éléments permettant de les exploiter n’étaient pas présents dans l’environnement Metabase concerné.
La présence d’un champ portant le nom « password » ne signifie donc pas que les mots de passe des utilisateurs ont eux-mêmes été compromis.
Aucun accès aux services tiers connectés
La structure de certaines tables fait également référence à des intégrations ou services tiers. Dipeeo indique que l’incident n’a entraîné aucune compromission des comptes ou environnements tiers connectés à sa plateforme.
L’entreprise précise également qu’aucune clé de chiffrement, donnée bancaire ou moyen de paiement n’a été compromis et qu’aucun contenu d’e-mail ou boîte de messagerie n’était accessible depuis l’environnement concerné.
Aucune compromission du code source identifiée
Dipeeo affirme que les investigations conduites depuis l’incident n’ont identifié aucune trace de modification ou d’extraction de son code source, ni de propagation de l’accès non autorisé vers d’autres environnements.
L’incident apparaît ainsi circonscrit à l’environnement Metabase utilisé pour analyser certaines données de la plateforme.
Metabase à l’origine de l’accès non autorisé
La revendication publiée par 0xSec visait explicitement metabase.dipeeo.fr. Dipeeo confirme désormais que l’accès non autorisé s’est bien produit via Metabase, présenté comme un outil tiers utilisé à des fins d’analyse de données.
L’entreprise indique avoir immédiatement coupé les accès concernés et suspendu l’utilisation de Metabase. Les accès et identifiants concernés ont également été sécurisés et renouvelés.
Un risque résiduel de phishing et d’ingénierie sociale
Le croisement de coordonnées professionnelles, de fonctions, de noms d’entreprises et d’informations relatives à certains sous-traitants peut théoriquement être utilisé pour construire des sollicitations plus crédibles ou cibler certains interlocuteurs.
Dipeeo identifie également le phishing et l’ingénierie sociale comme le principal risque résiduel, mais considère celui-ci comme négligeable. L’entreprise souligne que les principales informations utilisables à cette fin, telles que l’identité d’un DPO, sa fonction ou son adresse e-mail professionnelle, sont déjà publiques ou facilement accessibles depuis des sources ouvertes.
Dipeeo évalue la gravité de l’incident comme « négligeable »
Au terme de son analyse de risque, Dipeeo indique avoir évalué le niveau de gravité de l’incident comme négligeable, compte tenu de la nature majoritairement professionnelle des informations concernées, de leur caractère souvent public ou destiné à l’être et des mesures de protection en place.
L’entreprise affirme n’avoir identifié aucune information particulièrement confidentielle parmi les données concernées.
Selon son analyse, l’incident n’entraînait pas de risque pour les droits et libertés des personnes concernées rendant obligatoire une notification de la violation à la CNIL au titre de l’article 33 du RGPD, ni une information individuelle au titre de l’article 34.
Une notification volontaire à la CNIL
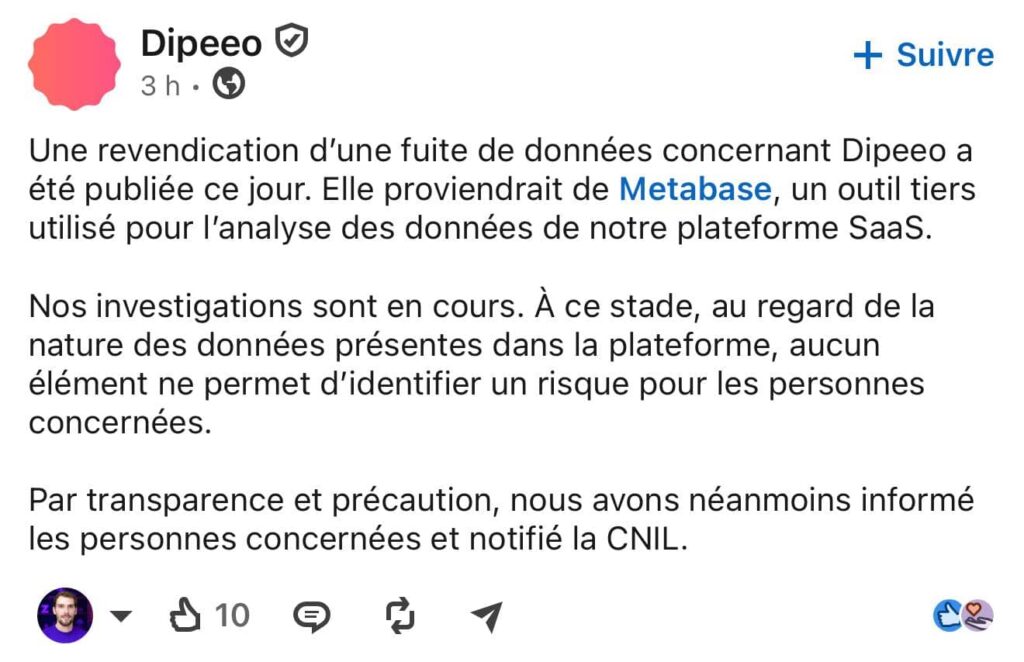
Dipeeo a néanmoins choisi de notifier volontairement l’incident à la CNIL et d’informer les personnes et entreprises concernées, par mesure de transparence et de précaution.
L’entreprise indique également avoir procédé à des vérifications sur ses autres outils et environnements, contrôlé l’absence de compromission de ses clés de chiffrement et mené des investigations afin de déterminer précisément le périmètre des informations accessibles.
- coupure des accès concernés et suspension de Metabase ;
- sécurisation et renouvellement des accès et identifiants concernés ;
- vérifications sur les autres outils et environnements ;
- contrôle de l’absence de compromission des clés de chiffrement ;
- investigations sur le périmètre exact des données concernées ;
- information des personnes et entreprises concernées ;
- notification volontaire auprès de la CNIL.