Les cyberattaques contre les installations frigorifiques européennes prennent une nouvelle dimension. Ce mercredi 4 novembre 2026, deux groupes de hackers prorusses, NoName057(16) et Z-Pentest, ont revendiqué les attaques qui ont perturbé les systèmes de réfrigération de nombreux supermarchés à travers l’Europe. Leur message, diffusé dans une vidéo relayée par la télévision italienne, désigne explicitement les équipements Danfoss et Dixell XWeb. Si leur responsabilité n’est pas encore démontrée, plusieurs éléments découverts dans des enquêtes de cybersécurité antérieures à cette revendication méritent une attention particulière. Les deux groupes s’intéressaient déjà à ces installations bien avant les incidents d’octobre et novembre.
Depuis plusieurs semaines, des cyberattaques perturbent le fonctionnement d’installations de réfrigération commerciales en Europe. En France, plusieurs centaines de supermarchés ont été concernés dès la nuit du 11 au 12 octobre 2026. Les pirates ont notamment modifié à distance des paramètres de température et de dégivrage, provoquant des dysfonctionnements et, dans certains établissements, la destruction de marchandises.
Une nouvelle vague d’incidents a été signalée les 2 et 3 novembre dans plusieurs pays européens, notamment en Belgique, aux Pays-Bas, au Luxembourg, en Suède, en Irlande, en Allemagne et en Italie.
Jusqu’à présent, l’identité des responsables restait inconnue. Mais une revendication publique, diffusée le 4 novembre, apporte un nouvel élément à cette affaire. Elle doit toutefois être examinée avec prudence : revendiquer une cyberattaque ne signifie pas nécessairement en être l’auteur.
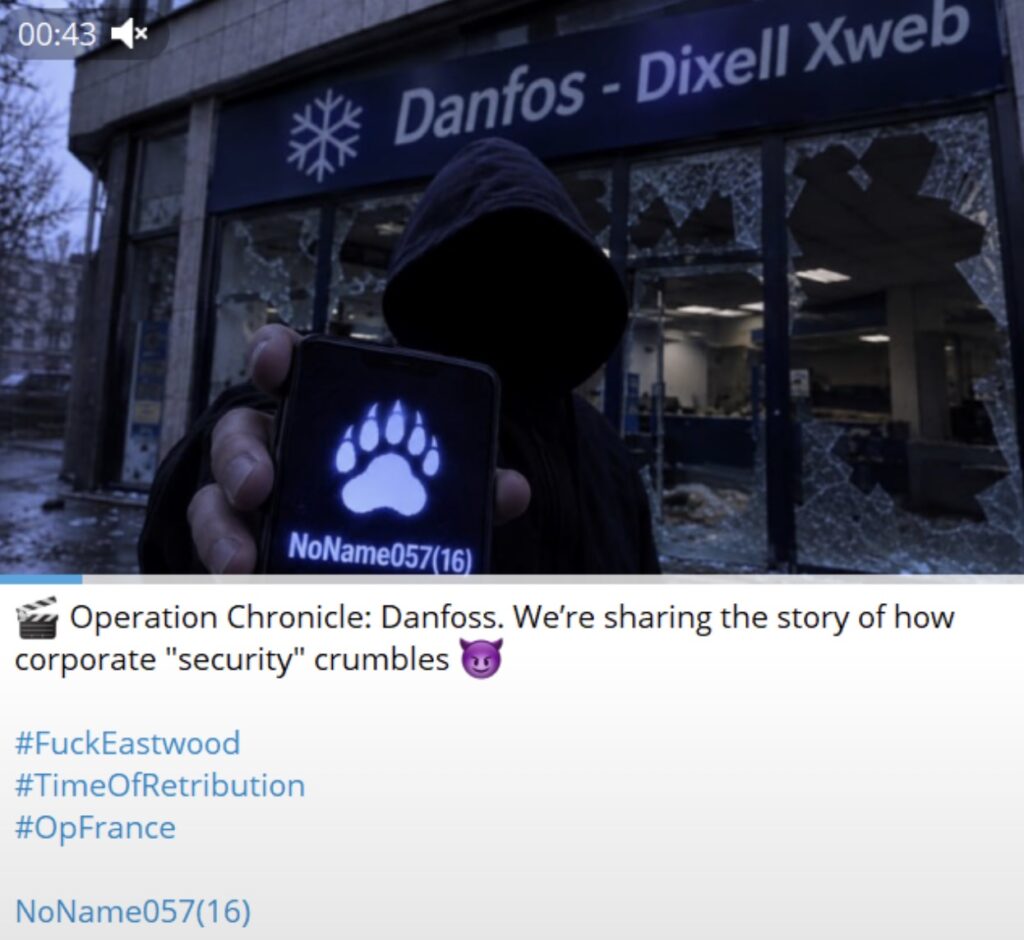
Une vidéo dans laquelle deux groupes prorusses revendiquent les attaques
Ce mercredi 4 novembre, le journal télévisé italien TG1, diffusé par la RAI, a relayé une vidéo attribuée aux groupes de hackers NoName057(16) et Z-Pentest. Dans cette séquence réalisée à l’aide d’intelligence artificielle, les deux collectifs affirment être responsables des attaques contre les systèmes frigorifiques européens.
Le message vise précisément les équipements Danfoss et Dixell XWeb, deux familles de systèmes utilisées pour superviser et piloter des installations de réfrigération.
Les hackers affirment n’avoir eu besoin d’aucun logiciel malveillant pour mener leurs opérations. Selon leur revendication, ils auraient simplement exploité les fonctionnalités déjà présentes dans les systèmes pour perturber le fonctionnement des installations.
Les auteurs de la vidéo assurent également que des incidents similaires auraient touché des centaines d’établissements européens. Ils accompagnent cette déclaration d’un message ouvertement hostile à l’Occident, qu’ils accusent de ne pas tirer les conséquences de ses faiblesses numériques.
Mais leur communication ne s’arrête pas à la réfrigération. Les deux groupes prétendent disposer de capacités permettant également de viser des réseaux d’approvisionnement en eau, des centrales électriques, des installations industrielles et des infrastructures de stockage alimentaire.
Ces déclarations constituent une revendication et une menace, et non la démonstration que tous ces secteurs auraient été compromis. À ce stade, aucun élément technique rendu public ne permet d’attribuer avec certitude l’ensemble des incidents européens à ces deux collectifs.
Une enquête publiée avant les attaques révélait déjà l’activité des deux groupes
C’est probablement l’un des éléments les plus intéressants de cette affaire. Le 22 octobre 2026, soit près de deux semaines avant la revendication actuelle, les chercheurs de Forescout Vedere Labs publiaient une étude consacrée à la sécurité des systèmes de réfrigération connectés.
Cette enquête, intitulée « Cold Chain, Open Control: Exposed Refrigeration Systems Reveal Global Risk », contenait une information particulièrement révélatrice : depuis janvier 2026, les chercheurs avaient recensé plus de 20 cyberattaques revendiquées contre des systèmes frigorifiques.
Or, selon les observations de Forescout, les deux groupes les plus actifs dans ces revendications étaient précisément Z-Pentest Alliance et NoName057(16).
Leurs cibles présumées ne se limitaient pas aux supermarchés. Les chercheurs mentionnaient également des entrepôts de fruits, des exploitations agricoles, des établissements vinicoles et des installations de transformation alimentaire, notamment en Espagne et en Italie.
Forescout relevait même que, pour la seule journée du 26 avril 2026, Z-Pentest avait revendiqué dix attaques distinctes contre des installations frigorifiques.
Cette chronologie est importante : l’intérêt de ces groupes pour les systèmes de réfrigération était documenté avant les importantes perturbations constatées en France puis dans le reste de l’Europe.
Ce constat renforce la crédibilité de leur intérêt pour les installations visées. Il ne suffit toutefois pas à démontrer leur implication dans les attaques les plus récentes, les précédentes revendications n’ayant pas toutes fait l’objet d’une confirmation indépendante.
Z-Pentest : un groupe déjà sanctionné par l’Union européenne
L’identité des deux groupes permet également de mieux comprendre la portée de cette revendication. Il ne s’agit pas de noms apparus pour la première fois à l’occasion des attaques contre les supermarchés.
Z-Pentest fait notamment l’objet de sanctions officielles de l’Union européenne depuis le 13 juillet 2026. Dans son communiqué, le Conseil de l’Union européenne présentait ce collectif prorusse comme un groupe ciblant les infrastructures critiques à l’échelle internationale, particulièrement dans les secteurs de l’énergie et de l’eau.
Les autorités européennes lui attribuent notamment une cyberattaque contre une installation de distribution d’eau au Danemark, survenue en décembre 2024.
Les sanctions concernent également Yuliya Vladimirovna Pankratova et Denis Olegovich Degtyarenko, deux individus associés au groupe Cyber Army of Russia Reborn, également connu sous l’acronyme CARR. Les autorités européennes établissent des liens entre cette mouvance et les services de renseignement militaires russes, le GRU.
De son côté, NoName057(16) est connu depuis plusieurs années pour ses campagnes de cyberattaques, notamment par déni de service distribué (DDoS), contre des organisations situées dans des pays soutenant l’Ukraine.
En décembre 2025, le ministère américain de la Justice avait annoncé des poursuites liées aux activités de CARR et NoName057(16), en affirmant que ces organisations avaient bénéficié, sous différentes formes, du soutien des autorités russes.
Les documents publics américains font apparaître des relations entre ces différents collectifs, même si leur organisation exacte et leurs liens opérationnels ne sont pas entièrement clarifiés.
Il existe donc des éléments officiels attestant de liens entre cette mouvance et l’écosystème cyber prorusse. En revanche, rien ne permet actuellement d’affirmer que les attaques contre les frigos européens auraient été ordonnées ou coordonnées par l’État russe.
Des attaques possibles sans installer le moindre malware
Dans leur revendication, les hackers insistent sur un point : ils n’auraient pas utilisé de logiciel malveillant. Cette affirmation peut surprendre, mais elle correspond à un scénario techniquement plausible pour les équipements concernés.
Les installations frigorifiques modernes disposent de systèmes de supervision permettant aux techniciens de consulter leur état, de recevoir des alertes, de programmer les cycles de dégivrage et de modifier certains réglages à distance.
Ces fonctionnalités sont indispensables à l’exploitation quotidienne des installations. Mais lorsqu’un accès permettant de modifier les paramètres tombe entre de mauvaises mains, il peut être utilisé pour provoquer des dysfonctionnements.
Dans les incidents constatés en France, les attaquants ont notamment modifié des consignes de température et des paramètres de dégivrage, entraînant des perturbations de la production de froid.
Il convient ici de distinguer la température réellement atteinte dans une chambre froide de la consigne enregistrée dans son système de contrôle. Une valeur anormalement élevée affichée dans une configuration ne signifie pas nécessairement que l’installation a physiquement atteint cette température.
Le 21 octobre, lors d’une audition au Sénat, le directeur général de l’ANSSI, Vincent Strubel, indiquait que les investigations françaises privilégiaient alors l’hypothèse d’interfaces d’administration exposées sur Internet et de mots de passe insuffisamment sécurisés, plutôt que certaines vulnérabilités logicielles évoquées initialement.
Autrement dit, un attaquant peut potentiellement perturber une installation industrielle en utilisant ses fonctions normales d’administration, sans avoir à y déployer un programme malveillant.
Cette possibilité rend le scénario revendiqué par NoName057(16) et Z-Pentest crédible sur le plan technique. Elle ne prouve cependant ni qu’ils ont utilisé cette méthode, ni que les différentes attaques européennes reposent sur un même mode d’accès.
Plus de 6 000 adresses IP exposées : l’ampleur du problème dépasse les supermarchés
Les recherches de Forescout permettent aussi de mesurer l’exposition des systèmes de supervision frigorifique sur Internet.
En étudiant dix familles de produits utilisées dans le secteur, les chercheurs ont identifié 12 976 observations de services accessibles depuis Internet, correspondant à 6 017 adresses IP publiques distinctes, réparties dans 99 pays et territoires.
Parmi les services observés figuraient notamment des interfaces associées aux équipements Copeland et Dixell XWEB, ainsi qu’aux solutions Danfoss StoreView.
Ces chiffres ne représentent pas un nombre de systèmes compromis. Une interface visible sur Internet n’est pas nécessairement vulnérable ou accessible sans autorisation. Ils illustrent néanmoins l’étendue de la surface d’exposition potentielle de ces équipements.
L’enquête de Forescout soulignait également un risque lié aux accès de maintenance. Dans de nombreux établissements, des entreprises spécialisées interviennent à distance sur les installations frigorifiques de leurs clients. Des identifiants partagés, insuffisamment protégés ou compromis pourraient ainsi permettre à un attaquant d’accéder à plusieurs installations.
Cette question des prestataires apparaît également dans plusieurs incidents européens de novembre. Au Portugal, notamment, le groupe Mosqueteiros, exploitant des magasins Intermarché, a indiqué que des incidents affectant sept établissements semblaient concerner un prestataire extérieur chargé de la gestion des équipements frigorifiques.
Il serait cependant prématuré d’en déduire qu’un même fournisseur ou qu’une infrastructure centrale aurait été compromis dans tous les pays.
Une nouvelle revendication concernant des identifiants Danfoss
Un autre élément est apparu ce 4 novembre. Dans une mise à jour de son analyse consacrée aux cyberattaques contre la réfrigération européenne, SentinelLABS, l’équipe de recherche de SentinelOne, évoque une publication distincte attribuée à NoName057(16).
Dans celle-ci, le collectif prétend disposer d’identifiants liés à des employés et à des clients de Danfoss.
À ce stade, cette affirmation n’a pas été vérifiée indépendamment. Rien ne permet de confirmer que ces identifiants existent réellement, qu’ils sont encore valides ou qu’ils auraient été utilisés pour accéder aux installations frigorifiques attaquées.
Cette revendication constitue néanmoins un élément supplémentaire à surveiller dans une affaire où l’accès aux interfaces d’administration et aux comptes de maintenance représente une piste importante pour les enquêteurs.
L’attaque contre les chambres froides de l’EFS peut-elle être liée ?
L’ampleur des attaques contre la réfrigération a également soulevé des inquiétudes dans le secteur médical.
Le 2 novembre, trois sites de l’Établissement français du sang (EFS) ont été concernés par un incident de cybersécurité touchant les équipements frigorifiques d’un prestataire. Des paramètres de température et de dégivrage ont été modifiés vers des valeurs anormalement élevées.
Grâce à ses systèmes d’alerte et à l’intervention de ses équipes, l’EFS a pu sécuriser ou transférer les produits concernés. L’établissement a confirmé qu’aucune perte de produits sanguins ni aucun impact sanitaire n’avaient été constatés.
Le mode de perturbation présente certaines similitudes avec les incidents rencontrés dans la grande distribution. Mais cette ressemblance ne suffit pas à démontrer une origine commune.
Aucun élément public ne permet actuellement de relier formellement l’incident touchant l’EFS à NoName057(16) ou à Z-Pentest. Les deux groupes n’ont pas apporté de preuve vérifiable établissant leur responsabilité dans cette attaque particulière.
Une attribution encore impossible à confirmer
La revendication des deux collectifs intervient dans un contexte où les investigations sont toujours en cours. Malgré les points communs observés entre plusieurs incidents, rien ne permet encore d’établir que toutes les attaques européennes relèvent d’une seule et même opération.
Dans son analyse publiée le 3 novembre et actualisée le lendemain, SentinelLABS considère les groupes prorusses comme des suspects crédibles au regard de leurs activités antérieures. L’entreprise souligne néanmoins que l’attribution demeure ouverte.
Pour confirmer la responsabilité d’un groupe, les enquêteurs auraient notamment besoin de journaux de connexion, d’éléments permettant de relier les accès non autorisés à des infrastructures identifiées, ou encore de preuves techniques propres aux environnements compromis.
Une vidéo de revendication, même diffusée par un groupe déjà connu pour ce type d’opérations, ne remplace pas ces éléments.
La possibilité de revendications opportunistes doit également être envisagée. Des groupes peuvent chercher à s’attribuer des attaques dont ils ne sont pas responsables afin de renforcer leur réputation ou d’amplifier l’effet médiatique d’incidents déjà rendus publics.
Au-delà des frigos, la vulnérabilité des infrastructures physiques
Cette succession de cyberattaques révèle surtout une réalité préoccupante : il n’est pas toujours nécessaire de paralyser un réseau informatique entier pour provoquer des conséquences matérielles importantes.
La compromission d’un simple système de supervision peut suffire à perturber une chaîne du froid, entraîner la destruction de marchandises ou menacer temporairement le fonctionnement d’installations sensibles.
Les conséquences peuvent être particulièrement importantes lorsque ces systèmes interviennent dans la conservation de produits médicaux, dans l’industrie agroalimentaire ou dans d’autres infrastructures dont le fonctionnement repose sur le maintien de conditions physiques précises.
Dans son alerte publiée le 12 octobre et actualisée le 16 octobre 2026, le CERT-FR recommandait déjà de supprimer l’exposition directe sur Internet des équipements concernés, de vérifier leur configuration et de sécuriser les accès de maintenance, notamment au moyen de VPN et de protections réseau adaptées.
L’agence prévenait également que des campagnes d’attaques étaient probablement toujours en cours et que le simple retour aux paramètres d’usine ne suffisait pas à protéger durablement un équipement obsolète restant exposé.
Les revendications de NoName057(16) et Z-Pentest apportent donc une piste supplémentaire à une affaire qui dépasse désormais les seules pertes alimentaires des supermarchés. Leur passé, leurs précédentes revendications et les observations de chercheurs en cybersécurité rendent leur implication plausible, sans permettre de la considérer comme établie.
L’enjeu des investigations est désormais de déterminer si les perturbations constatées dans plusieurs pays européens résultent d’une campagne coordonnée, d’opérations indépendantes exploitant les mêmes faiblesses ou d’une combinaison des deux.
Une chose est en revanche acquise : les attaques informatiques contre les systèmes industriels connectés ne se limitent plus à des scénarios théoriques. Leurs conséquences sont désormais visibles dans les rayons des supermarchés, les entrepôts frigorifiques et jusque dans les infrastructures de santé.