DECOClim, entreprise spécialisée dans les solutions décoratives destinées notamment à dissimuler les climatiseurs et pompes à chaleur, informe ses clients d’un accès non autorisé à une partie de sa base de données.
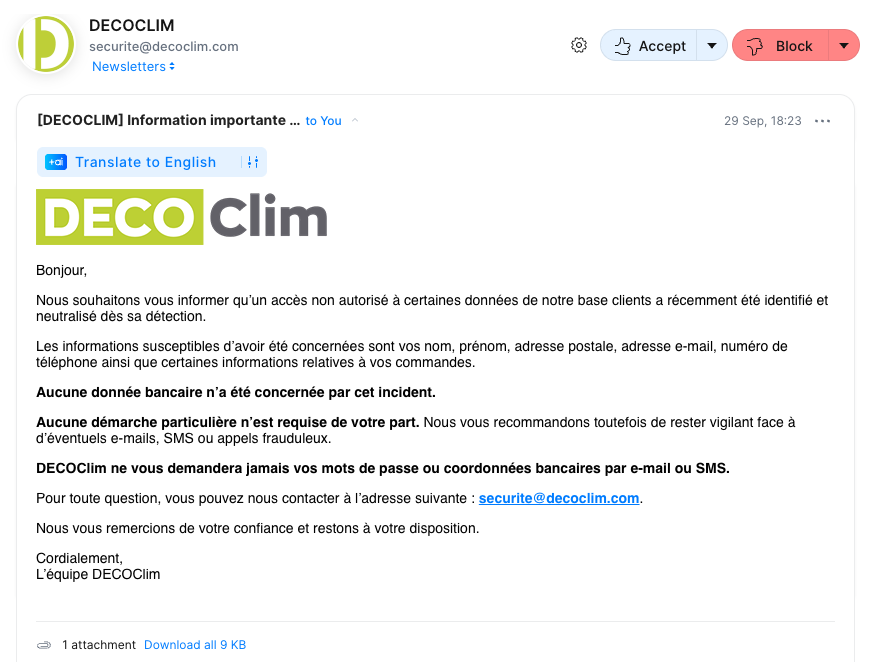
Dans un message envoyé le 29 septembre 2026, l’entreprise indique avoir détecté l’incident récemment et assure que les accès concernés ont été neutralisés dès leur découverte.
Noms, adresses et informations de commande concernées
Selon la notification adressée aux clients, les informations susceptibles d’avoir été exposées comprennent les nom, prénom, adresse postale, adresse e-mail et numéro de téléphone.
DECOClim évoque également certaines informations relatives aux commandes, sans préciser lesquelles ni le nombre de clients concernés par l’incident.
Aucune donnée bancaire concernée
L’entreprise précise qu’aucune donnée bancaire n’a été concernée par cet accès non autorisé. Elle indique également qu’aucune démarche particulière n’est nécessaire pour les personnes ayant reçu la notification.
Un risque de phishing ciblé
La combinaison entre identité, coordonnées et informations liées à une commande peut néanmoins être utilisée pour préparer des tentatives de phishing particulièrement crédibles, en se faisant passer pour DECOClim ou un service de livraison.
L’entreprise recommande donc de rester vigilants face aux e-mails, SMS ou appels frauduleux et rappelle qu’elle ne demandera jamais de mot de passe ou de coordonnées bancaires par e-mail ou SMS.
À ce stade, DECOClim ne précise ni la méthode utilisée pour accéder à sa base, ni le volume exact de clients touchés.