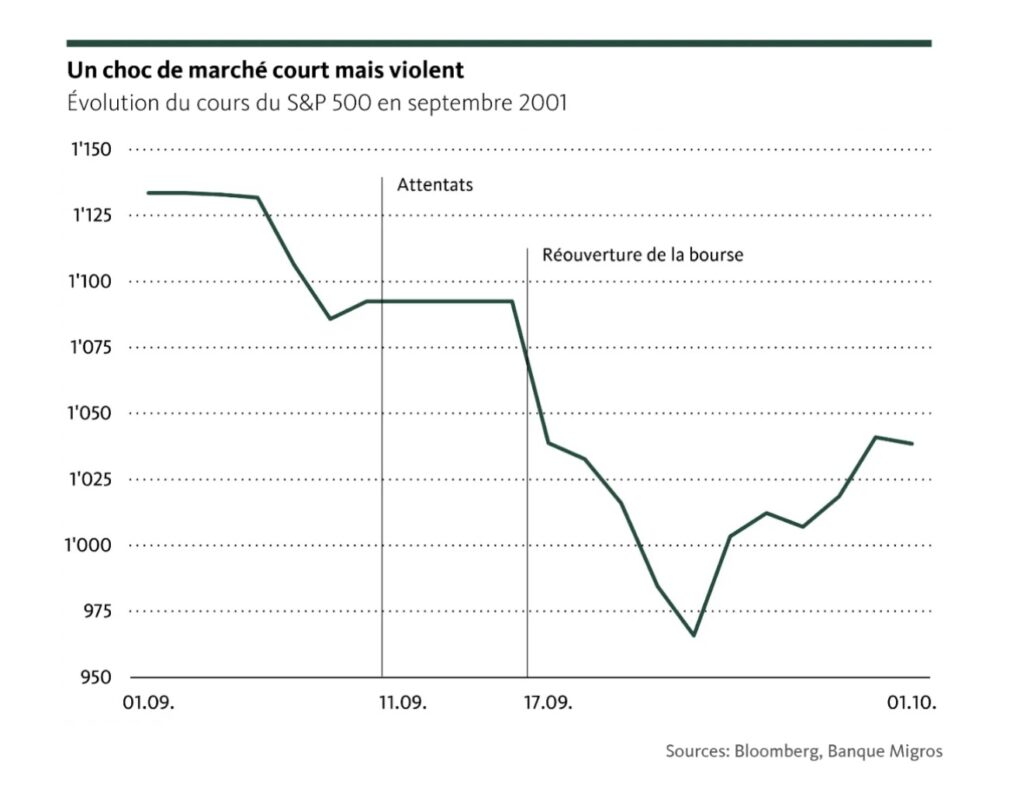
Et si la prochaine grande crise financière ne commençait ni par un krach boursier ni par une faillite bancaire, mais par une cyberattaque ? Vingt-cinq ans après les attentats du 11 septembre 2001, l’économiste Santosh Brivio, responsable de l’Economic Research de la Banque Migros, estime qu’un choc numérique majeur pourrait désormais provoquer des perturbations économiques comparables par leur propagation et leurs conséquences à long terme.
Dans une analyse publiée à l’occasion du 25e anniversaire du 11-Septembre, l’économiste décrit notamment le risque d’un « cyber-run » : l’équivalent numérique d’une panique bancaire au cours de laquelle une cyberattaque suffisamment grave ferait perdre confiance aux clients et provoquerait des retraits ou transferts massifs de fonds en un temps extrêmement court.
Un scénario qui pourrait sembler théorique. Pourtant, en France, les autorités financières se préparent déjà à des crises cyber susceptibles de perturber simultanément les banques et les moyens de paiement.
Le « cyber-run » remplace la file d’attente devant la banque
Une panique bancaire traditionnelle est facilement identifiable : des clients inquiets se présentent en nombre devant leur banque pour récupérer leur argent. Dans une économie largement numérisée, cette image pourrait appartenir au passé.
Le concept de « cyber-run » n’est d’ailleurs pas nouveau. Dès 2019, les chercheurs Darrell Duffie et Joshua Younger avaient étudié le risque qu’une cyberattaque contre une grande banque entraîne des retraits suffisamment rapides pour menacer sa liquidité ou le fonctionnement du système de paiement. Parmi les déclencheurs envisagés figuraient le vol de fonds, la corruption de données ou encore l’impossibilité pour les clients d’accéder à leurs comptes.
La cyberattaque n’aurait donc pas nécessairement besoin de voler des milliards d’euros. Le simple doute sur l’intégrité des comptes ou sur la capacité d’une banque à restituer l’argent de ses clients pourrait devenir le véritable déclencheur.
La vitesse à laquelle une telle panique peut désormais se propager a déjà été observée, sans même qu’une cyberattaque soit à l’origine de la crise. En mars 2023, la Silicon Valley Bank a vu 42 milliards de dollars de dépôts quitter ses comptes en quelques heures. Selon le régulateur américain FDIC, 100 milliards de dollars supplémentaires étaient déjà programmés pour être retirés le lendemain. Près de 30 % des dépôts avaient ainsi disparu en une seule journée.
Le régulateur américain avait alors directement pointé le rôle des technologies modernes et des réseaux sociaux dans l’accélération des paniques bancaires. Ce qui pouvait autrefois prendre plusieurs jours peut désormais se produire en quelques heures.
En France les virements instantanés accélèrent encore les flux
La transformation des moyens de paiement rend cette question particulièrement actuelle en France. Depuis octobre 2025, les banques de la zone euro doivent permettre à leurs clients d’envoyer des virements instantanés en euros, disponibles 24 heures sur 24 et 7 jours sur 7. Les fonds peuvent parvenir sur un autre compte en seulement quelques secondes.
Leur utilisation progresse rapidement. Selon le dernier rapport de l’Observatoire de la sécurité des moyens de paiement publié par la Banque de France en septembre 2026, 17 % des virements émis en France sont désormais instantanés. Le montant annuel transféré de cette manière a doublé entre 2024 et 2025.
Le paiement mobile suit la même tendance : près d’un paiement par carte sur cinq réalisé en point de vente passe désormais par un portefeuille mobile.
Ces technologies améliorent considérablement la fluidité des paiements et ne constituent évidemment pas en elles-mêmes une vulnérabilité. Les établissements conservent par ailleurs des mécanismes de contrôle, des plafonds et des dispositifs antifraude. Mais elles changent une donnée essentielle en situation de crise : la vitesse à laquelle l’argent et la panique peuvent circuler.
La Banque de France a déjà simulé une paralysie massive des paiements
Ce risque de propagation numérique est suffisamment pris au sérieux pour être directement testé par les autorités françaises.
Le 5 juin 2025, le Groupe de Place Robustesse, chargé de coordonner la gestion de crise de la Place financière de Paris autour de la Banque de France, a organisé un exercice simulant deux cyberattaques quasi simultanées.
Le scénario visait à la fois des prestataires techniques indispensables aux paiements et des établissements bancaires. Conséquence simulée : des perturbations massives des paiements par carte et mobile, aussi bien dans les commerces physiques que sur Internet.
L’exercice réunissait notamment la Banque de France, l’ACPR, l’AMF, la Direction générale du Trésor, l’ANSSI, la Caisse des dépôts, les principales banques françaises ainsi que des gestionnaires de systèmes de paiement et d’infrastructures de marché.
Une composante de désinformation avait même été ajoutée au scénario, avec pour objectif de tester la capacité des institutions publiques à communiquer pendant la crise. Un élément particulièrement important dans un scénario de cyber-run : une rumeur concernant la sécurité des dépôts ou la solvabilité d’un établissement pourrait accélérer les mouvements de panique bien au-delà de l’incident informatique initial.
Une cyberattaque bancaire pourrait contaminer l’économie réelle
C’est précisément le cœur de l’analyse de Santosh Brivio. L’économiste ne s’intéresse pas uniquement au coût informatique d’une attaque, mais aux effets en cascade qu’elle pourrait provoquer.
Une indisponibilité majeure des systèmes de paiement ne concernerait pas uniquement les banques. Elle pourrait rapidement toucher les commerçants incapables d’encaisser leurs clients, les entreprises devant régler leurs fournisseurs, le versement de certains salaires, les échanges entre entreprises ou encore une partie du commerce international.
Une cyberattaque suffisamment importante pourrait ainsi devenir un choc économique avant même que les systèmes informatiques compromis ne soient totalement restaurés. À la perte de disponibilité pourrait s’ajouter une crise de confiance, puis des tensions de liquidité et enfin des conséquences sur l’activité économique.
La France aurait moins de marge pour absorber un choc majeur
L’autre partie de l’analyse de l’économiste prend une dimension particulière lorsqu’elle est appliquée à la France : la capacité des États à amortir financièrement une nouvelle crise.
À la fin du premier trimestre 2026, dernière donnée officielle disponible, la dette publique française atteint 3 536,1 milliards d’euros, soit 117,5 % du PIB. À titre de comparaison, Santosh Brivio souligne dans son analyse que la Suisse bénéficie d’un endettement public nettement inférieur, autour de 37 % du PIB, lui laissant davantage de marge pour absorber un choc.
La Banque de France avait elle-même averti en 2025 que l’espace budgétaire français permettant d’atténuer un nouveau choc apparaissait « très étroit ». Son rapport de stabilité financière de juin 2026 continue par ailleurs de souligner les vulnérabilités liées aux finances publiques et prévient qu’une dégradation importante des conditions de financement de l’État pourrait se transmettre aux banques et aux entreprises françaises.
Une crise cyber systémique surviendrait donc dans un environnement où la capacité de l’État à mobiliser massivement de nouvelles dépenses pour soutenir l’économie est moins importante qu’au début du siècle.
Le cyber-risque financier reste élevé en France
Il ne s’agit pas pour autant d’annoncer l’imminence d’un effondrement bancaire. Dans son dernier rapport, la Banque de France estime que le système financier français continue de faire preuve de résilience et les grandes banques disposent de niveaux importants de fonds propres et de liquidité.
Mais l’institution considère parallèlement que la composante géopolitique du cyber-risque reste à un niveau élevé, notamment en raison de la possibilité d’actions hybrides. Elle identifie également l’arrivée de modèles d’intelligence artificielle capables d’identifier rapidement des vulnérabilités critiques et d’être utilisés à des fins offensives comme un changement structurel auquel les institutions financières doivent s’adapter.
Le scénario décrit par Santosh Brivio reste donc extrême. Mais il illustre une évolution fondamentale : la cybersécurité d’une banque, d’un opérateur de paiement ou d’une infrastructure financière n’est plus seulement un problème informatique. Une attaque suffisamment grave peut devenir un problème de confiance, puis de liquidité et, dans le pire des cas, de stabilité économique.
Vingt-cinq ans après le 11-Septembre, la comparaison employée par l’économiste est volontairement spectaculaire. Mais derrière l’expression de « 11-Septembre numérique » se trouve une interrogation désormais très concrète : que se passerait-il si plusieurs infrastructures financières essentielles cessaient simultanément de fonctionner au moment même où des millions de clients cherchaient à déplacer leur argent ?