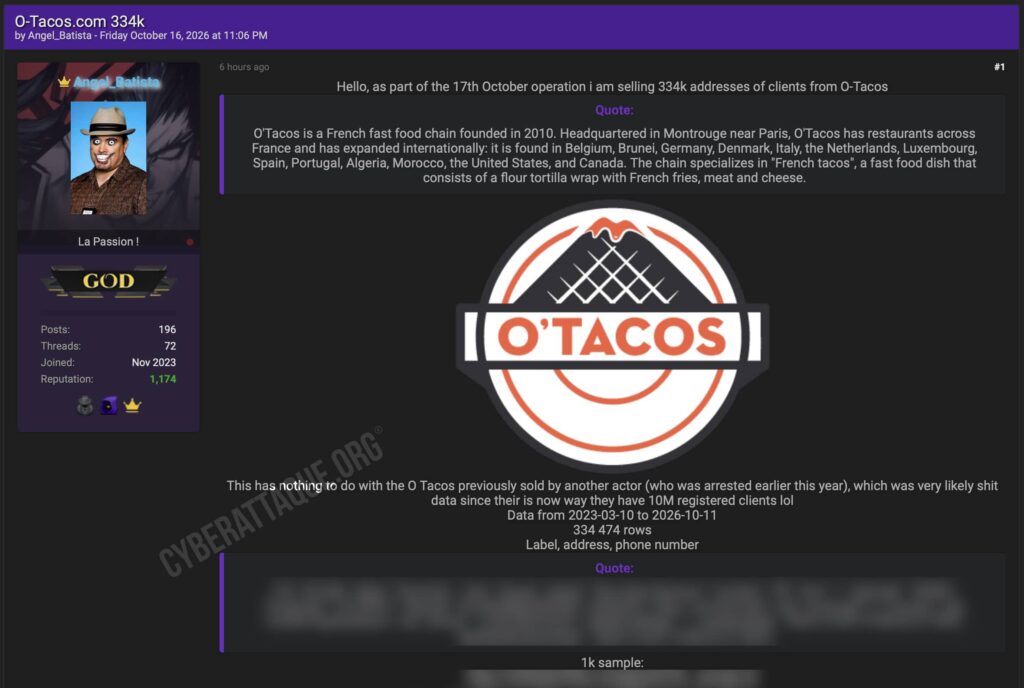
O’Tacos, l’une des principales enseignes françaises de restauration rapide spécialisée dans le « French tacos », fait l’objet d’une nouvelle revendication de fuite de données. Le hacker Angel_Batista affirme vendre 334 474 lignes provenant du système utilisé pour enregistrer les adresses de livraison des clients.
La revendication a été publiée le 16 octobre 2026. Contrairement à une base de comptes classique, les données proposées ne contiennent pas seulement des coordonnées de contact : elles peuvent permettre de localiser précisément le domicile d’un client et, dans certains cas, fournir des instructions permettant d’accéder à son immeuble ou de le retrouver sur place.
Angel_Batista affirme que la base complète couvre une période allant du 10 mars 2023 au 11 octobre 2026. Il la propose à la vente pour 300 dollars.
Des adresses de livraison très sensibles
Cyberattaque.org s’est procuré l’échantillon diffusé par le hacker et a analysé 1 002 lignes.
Chaque fiche contient une adresse structurée avec une ville, une rue, un numéro, un code postal et des coordonnées GPS précises. Les données comprennent également un identifiant interne, un libellé choisi pour l’adresse, la date de création et la date de dernière modification.
Un numéro de téléphone est présent dans 991 des 1 002 lignes examinées. Certains libellés contiennent également un prénom, un nom ou une indication comme « domicile », « maison » ou « travail ».
Les coordonnées GPS permettent de localiser directement les adresses
La particularité de cette fuite tient surtout à la précision géographique des informations exposées. Les adresses ne sont pas enregistrées uniquement sous forme textuelle : les 1 002 fiches de l’échantillon possèdent une latitude et une longitude.
Ces coordonnées correspondent aux informations nécessaires à un service de livraison pour guider un livreur jusqu’au client. Dans le contexte d’une fuite, elles permettent également de positionner très rapidement une adresse sur une carte, sans avoir à retraiter les informations postales.
L’échantillon comprend principalement des adresses françaises, mais également de nombreuses adresses situées en Belgique, ainsi que quelques enregistrements provenant d’autres territoires où O’Tacos est présent.
Codes, interphones et étages apparaissent dans les instructions de livraison
Le champ le plus sensible est probablement celui consacré aux informations complémentaires de livraison. Il est renseigné dans 412 des 1 002 fiches analysées.
Cyberattaque.org y a observé des indications destinées initialement aux livreurs : demandes d’appeler en arrivant, étage, bâtiment, numéro d’appartement, emplacement d’une porte ou d’un portail, nom à rechercher sur un interphone ou instructions pour rejoindre la personne.
Plus problématique, certaines fiches contiennent également des codes d’entrée, informations d’interphone ou indications suffisamment détaillées pour faciliter l’accès à une résidence. Cyberattaque.org ne reproduira évidemment aucune de ces informations.
Dans l’échantillon, le terme lié à l’interphone apparaît dans plusieurs dizaines d’instructions et des références à des codes d’accès sont également présentes. Ces données changent sensiblement le niveau de risque par rapport à une fuite contenant uniquement un numéro de téléphone.
Même des adresses supprimées sont encore présentes
L’analyse révèle également un point intéressant concernant la conservation des données. 172 des 1 002 adresses sont marquées comme supprimées dans le champ interne isDeleted.
Elles restent pourtant entièrement présentes dans l’extraction, avec leur rue, leur numéro, leur code postal et leurs coordonnées géographiques. 167 de ces 172 anciennes adresses comportent encore un numéro de téléphone.
73 d’entre elles conservent également une information complémentaire de livraison. Cela laisse penser que la suppression d’une adresse dans l’interface client pourrait dans certains cas correspondre à une suppression logique, la fiche restant conservée dans la base avec un marqueur indiquant qu’elle n’est plus active.
Plusieurs adresses peuvent appartenir au même client
Le chiffre de 334 474 lignes annoncé par Angel_Batista ne doit pas être interprété comme 334 474 personnes distinctes.
Dans les 1 002 lignes analysées, Cyberattaque.org a identifié seulement 753 numéros de téléphone différents et environ 787 combinaisons d’adresses distinctes. Plusieurs fiches peuvent donc correspondre au même numéro, au même domicile ou à différentes adresses enregistrées par un même utilisateur.
Une même personne peut par exemple avoir enregistré son domicile, son lieu de travail ou une ancienne adresse de livraison. Certaines fiches ont également été créées puis supprimées ou remplacées par une nouvelle version.
Des informations encore modifiées en 2026
L’échantillon étudié contient principalement des adresses créées à partir de juillet 2023. Mais plusieurs fiches ont continué à être modifiées longtemps après leur création.
Cyberattaque.org a identifié des dates de dernière modification allant jusqu’en septembre 2026. Ce point est cohérent avec les déclarations du hacker, qui affirme que la base complète contient des informations enregistrées jusqu’au 11 octobre 2026.
Contrairement à certaines bases anciennes remises en circulation plusieurs années après leur récupération, une partie des informations revendiquées ici semble donc avoir été encore active ou mise à jour très récemment.
La fuite semble provenir directement du système de gestion des adresses
La structure des fichiers donne plusieurs indices sur leur origine. Les champs présents correspondent exactement à ce dont une application de commande ou de livraison a besoin : identifiant d’adresse, rue, numéro, code postal, téléphone, géolocalisation, instructions de livraison et statut de suppression.
L’ensemble ressemble donc davantage à une extraction d’une table ou d’une API utilisée par l’écosystème de commande O’Tacos qu’à une base marketing classique.
Il reste cependant impossible de déterminer comment Angel_Batista aurait obtenu ces informations. Aucun élément ne permet pour l’instant de savoir si l’origine est une faille sur O-Tacos.com, une API insuffisamment protégée, un accès interne compromis ou un prestataire technique.
Une fuite qui peut aussi poser un problème de sécurité physique
Les risques ne se limitent ici pas au phishing. Avec un numéro de téléphone et une adresse précise, un attaquant peut déjà construire des campagnes de SMS frauduleux particulièrement crédibles en se faisant passer pour O’Tacos, un livreur ou une plateforme de livraison.
Mais la présence des coordonnées GPS et des instructions de livraison ajoute une dimension supplémentaire. Lorsqu’une fiche révèle un étage, un bâtiment, un numéro d’appartement, un interphone ou un code d’entrée, la fuite touche directement à des informations permettant de localiser et potentiellement approcher physiquement une personne.
Les données peuvent également servir à du harcèlement, à du doxxing ou à des tentatives d’usurpation très ciblées en utilisant une information que seul un service de livraison est normalement supposé connaître.
Une fuite distincte de l’ancienne base O’Tacos
Angel_Batista affirme par ailleurs que cette base est sans lien avec une précédente fuite attribuée à O’Tacos et proposée auparavant par un autre acteur. Il remet notamment en cause l’ancien volume annoncé de plusieurs millions de clients.
Cyberattaque.org ne peut pas vérifier cette affirmation concernant l’origine de l’ancienne base. Le fichier actuellement diffusé présente en revanche une structure très différente et cohérente avec des adresses utilisées dans un système de livraison.