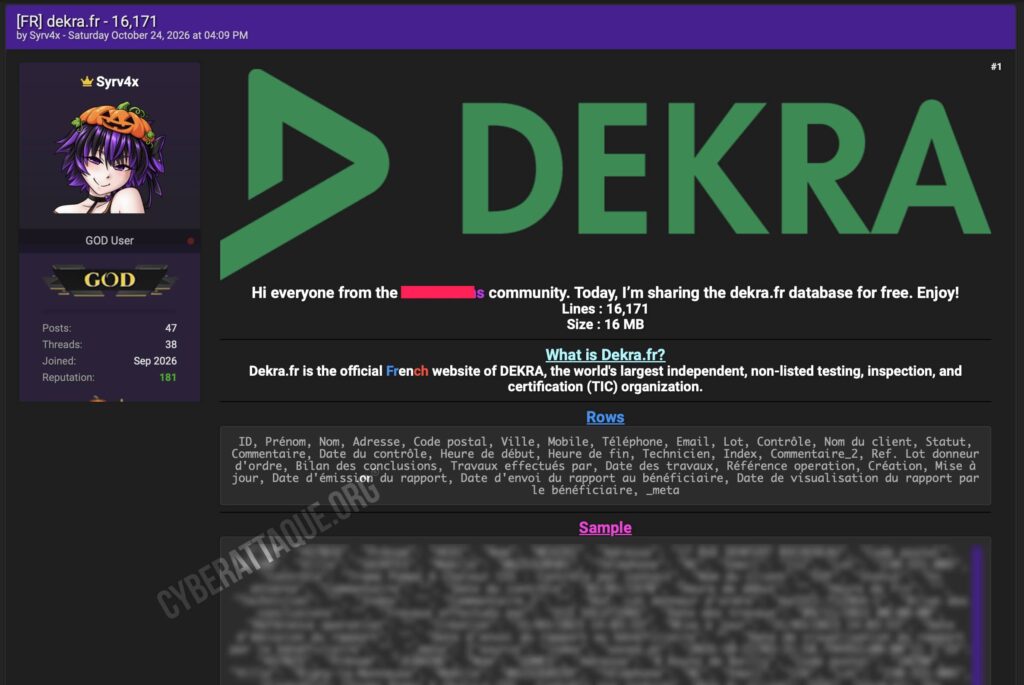
Une base attribuée à DEKRA Industrial a été diffusée gratuitement par le hacker Syrv4x. L’archive contient 16 171 lignes relatives à des contrôles réalisés dans le cadre de travaux de rénovation énergétique. Après décompte des identités, Cyberattaque.org estime que plus de 15 000 personnes distinctes figurent dans le fichier.
Les données ne ressemblent pas à une simple base de clients du site dekra.fr. Elles concernent principalement des bénéficiaires de travaux soumis à des contrôles liés au dispositif des Certificats d’économies d’énergie (CEE), avec leurs coordonnées, le type de chantier réalisé et les entreprises intervenues.
Des adresses associées à des travaux réalisés au domicile
Le fichier revendiqué comporte notamment les noms, prénoms, adresses postales, villes et numéros de téléphone. Une colonne « Email » est également présente, mais les valeurs observées dans l’échantillon ne correspondent pas toujours à des adresses électroniques exploitables.
Les fiches détaillent surtout les opérations contrôlées : type de contrôle, date des travaux, entreprise ayant effectué l’installation, donneur d’ordre, technicien chargé du contrôle, statut du dossier et conclusions du rapport.
L’échantillon publié concerne par exemple des pompes à chaleur installées chez des particuliers. Plusieurs dossiers mentionnent EDF comme client de DEKRA et identifient précisément l’entreprise ayant effectué les travaux.
Les personnes exposées ne sont pas forcément des clients DEKRA
C’est une distinction importante. Dans le dispositif CEE, certains travaux de rénovation énergétique doivent faire l’objet de contrôles réalisés par des organismes d’inspection indépendants et accrédités. Le ministère de la Transition écologique précise que ces vérifications peuvent être réalisées sur place ou par contact avant le dépôt des opérations ouvrant droit aux certificats d’économies d’énergie.
DEKRA Industrial fait partie des acteurs intervenant dans ce secteur. La CAPEB indiquait notamment qu’EDF faisait réaliser certains contrôles de dossiers CEE par DEKRA, Bureau Veritas et Qualiconsult.
Une personne présente dans la fuite peut donc simplement avoir bénéficié d’une rénovation financée ou accompagnée dans le cadre des CEE avant que DEKRA ne soit mandaté pour en contrôler la réalisation.
Le fichier révèle précisément quels travaux ont été réalisés
La sensibilité de la fuite vient surtout du niveau de contexte associé aux coordonnées personnelles. Un attaquant peut savoir quels travaux ont été effectués à une adresse donnée, à quelle date, par quelle entreprise et dans le cadre de quel dossier de contrôle.
Certaines entrées indiquent également si le contrôle a été effectué, s’il est encore en attente ou si ses conclusions ont été jugées satisfaisantes.
En revanche, l’échantillon consulté ne montre pas de coordonnées bancaires, mots de passe ou documents d’identité.
Des données enregistrées lors de contrôles réglementés
Ces informations ne sont pas inhabituelles dans ce type de mission. La réglementation prévoit que les contrôles CEE permettent notamment d’identifier le bénéficiaire, l’adresse de l’opération, les travaux réalisés et les entreprises intervenantes. Chaque opération contrôlée peut donner lieu à un rapport conservé dans le cadre du dispositif.
DEKRA Industrial est précisément spécialisé dans les activités d’inspection, d’essais et de certification. L’entreprise dispose également d’équipes dédiées aux contrôles CEE dans les logements.
L’extraction semble avoir été réalisée très récemment
Un élément technique présent dans les données mérite également l’attention : les enregistrements diffusés comportent une métadonnée indiquant une sauvegarde par l’outil d’extraction le 21 octobre 2026, soit seulement trois jours avant la publication de la fuite.
Cela ne signifie pas que les contrôles eux-mêmes sont récents. Plusieurs dossiers visibles remontent à 2022 et 2023, avec certaines mises à jour ultérieures. La date du 21 octobre correspond vraisemblablement à la constitution de la copie revendiquée et non à la création des dossiers chez DEKRA.
Un fichier particulièrement utile pour les arnaques à la rénovation
Le principal risque est celui d’un phishing extrêmement ciblé. Les fraudes liées à la rénovation énergétique reposent régulièrement sur des appels se faisant passer pour des fournisseurs d’énergie, des organismes de contrôle ou des entreprises mandatées.
Avec cette fuite, un fraudeur pourrait contacter une victime en connaissant déjà son adresse, son véritable installateur, la nature exacte de ses travaux et le nom du donneur d’ordre. Ces informations donnent immédiatement beaucoup de crédibilité à un faux appel prétendant concerner un contrôle, une prime CEE ou une anomalie dans le dossier.
DEKRA n’a pas encore confirmé la fuite
Syrv4x affirme avoir diffusé la base complète de 16 171 lignes pour environ 16 Mo.
Lors des recherches de Cyberattaque.org, aucune communication publique de DEKRA confirmant cet incident n’avait encore été identifiée. L’origine technique de l’extraction reste donc inconnue.
La structure des données et leur niveau de détail sont cependant cohérents avec l’activité réelle de contrôle CEE de DEKRA. Le principal enjeu est désormais de déterminer quel outil a été exposé et si les 16 171 dossiers publiés représentent l’intégralité du périmètre accessible à l’attaquant ou seulement une extraction partielle.