Cookson-CLAL confirme un incident de sécurité particulièrement sensible ayant entraîné le vol de données complètes de cartes bancaires utilisées sur son site. L’attaque ne viserait pas directement l’entreprise, mais un prestataire externe intervenant dans l’authentification des paiements par carte bancaire.
Cookson-CLAL est un spécialiste des métaux précieux et fournitures destinées notamment aux professionnels de la bijouterie et de la joaillerie. L’entreprise informe actuellement certains clients dont les informations bancaires ont été identifiées parmi les données extraites.
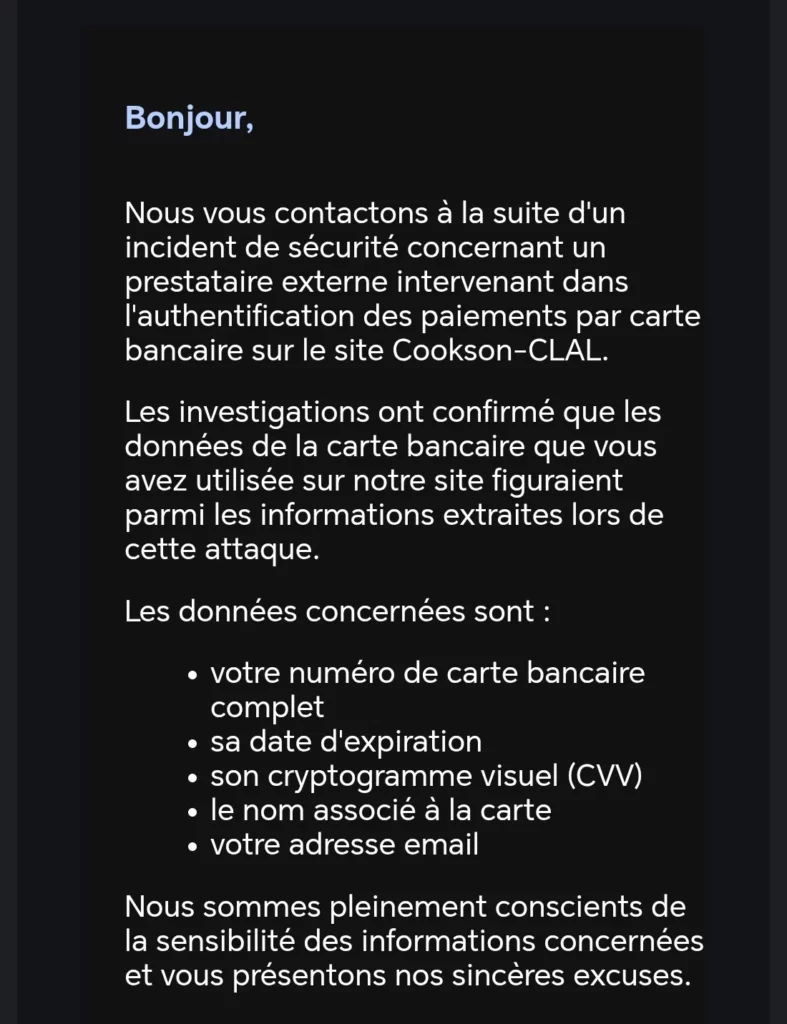
Numéro complet, date d’expiration et CVV compromis
Dans le message adressé aux victimes, Cookson-CLAL indique que les investigations ont confirmé l’exposition du numéro complet de la carte bancaire, de sa date d’expiration et du cryptogramme visuel (CVV).
Le nom associé à la carte ainsi que l’adresse email du client figurent également parmi les informations extraites lors de l’attaque.
Un prestataire de paiement à l’origine de l’exposition
D’après Cookson-CLAL, l’incident concerne un prestataire externe participant au processus d’authentification des paiements. La méthode utilisée par l’attaquant et la date exacte de la compromission ne sont pas précisées dans le message envoyé aux clients.
Ce type d’incident peut notamment survenir après la compromission d’un prestataire disposant d’un accès aux données de paiement ou d’un composant intégré au parcours de règlement. À ce stade, les éléments disponibles ne permettent toutefois pas d’identifier précisément le scénario technique.
Des données directement exploitables pour la fraude bancaire
La présence simultanée du numéro complet de carte, de sa date d’expiration et du CVV rend cette fuite particulièrement préoccupante. Ces informations peuvent permettre des tentatives de paiement frauduleux en ligne, en particulier auprès de commerçants ne demandant pas d’authentification supplémentaire.
L’association avec le nom du titulaire et son adresse email augmente également les risques de phishing ciblé, avec des messages pouvant se faire passer pour Cookson-CLAL, une banque ou un prestataire de paiement.
L’incident est cette fois confirmé par Cookson-CLAL auprès des clients concernés. Le nombre total de cartes bancaires compromises n’est toutefois pas indiqué dans le message communiqué aux victimes.